



Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Как оказалось, деактивировать WhatsApp-аккаунт письмом в техподдержку может не только владелец, но и все, у кого записан его телефон. Такую просьбу можно многократно отправлять с любого имейл-адреса и устроить своей жертве месячник отказа в обслуживании.

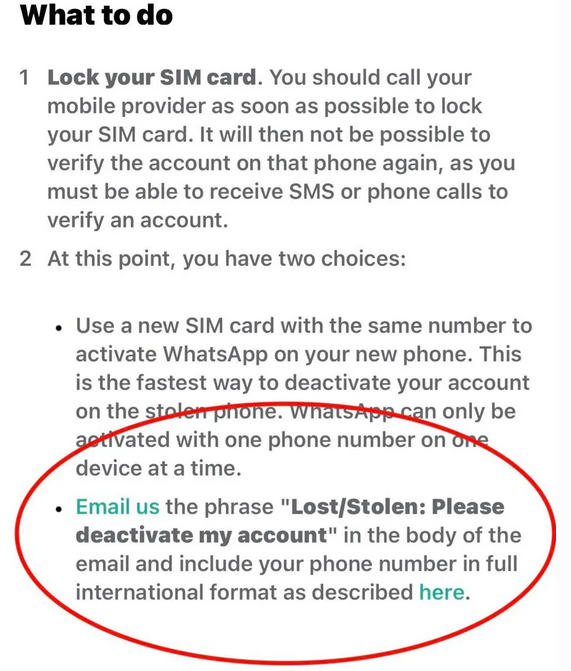
Деактивация учетной записи WhatsApp используется в тех случаях, когда телефон потерян или украден. Процедура проста: пользователь отправляет на адрес техподдержки письмо с ключевой фразой «потеря/кража, пожалуйста, деактивируйте аккаунт» и номером телефона, и доступ блокируется на 30 дней.


В течение этого периода контакты будут по-прежнему видеть профиль владельца и слать ему сообщения. Их можно будет потом прочесть, повторно активировав аккаунт на другом устройстве (запуск приложения > вход). Если этого не сделать, по окончании срока «подвешенный» аккаунт удалится.

Простота этой процедуры и смутила Джейка Мура (Jake Moore), эксперта-криминалиста и консультанта ESET по вопросам кибербезопасности. Недоброжелатель, которому известен твой номер телефона, сможет с легкостью вместо тебя запросить деактивацию аккаунта, используя произвольный адрес отправителя. А если написать скрипт для автоматизации запросов, можно провести DoS-атаку длительностью в 30 дней.

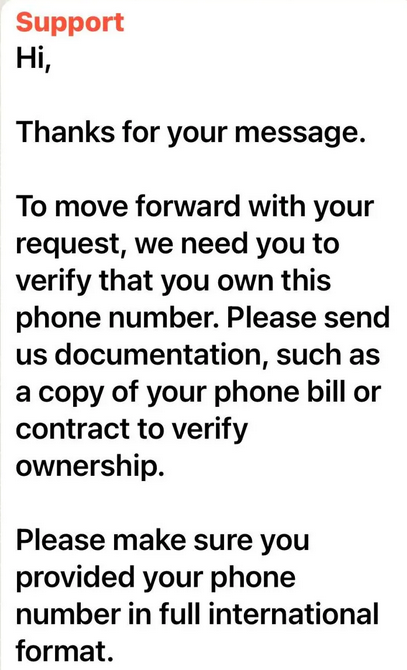
О своем открытии эксперт рассказал в Twitter, предупредив пользователей популярного мессенджера об угрозе. Похоже, что его инициатива возымела свое действие: опцию деактивации через техподдержку вначале отключили, затем такие запросы стали возвращать подтверждение получения, а теперь WhatsApp дополнительно просит представить документ в подтверждение права на указанный номер телефона.


Тем не менее проблема осталась, и юзерам, потерявшим мобильный телефон, придется блокировать симку или само устройство с помощью соответствующей опции. В качестве альтернативы Мур советует включить в WhatsApp двухфакторную аутентификацию (2FA, по умолчанию неактивна): в этом случае деактивация аккаунта через техподдержку возможна только с привязанного имейл-адреса.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru