



Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Атакующие начали использовать баг WordPress-плагина WooCommerce Payments

Киберпреступники взяли в оборот уязвимость WordPress-плагина WooCommerce Payments, с помощью которой теперь атакуют веб-ресурсы. Брешь позволяет получить права любых групп пользователей, включая администраторов уязвимого сайта.

WooCommerce Payments — очень популярный плагин, с помощью которого владельцы ресурсов могут принимать платежи банковскими картами. Согласно статистике WordPress, WooCommerce Payments используется более чем на 600 тыс. сайтов.

Уязвимость, о которой идёт речь, получила 9,8 балла и идентификатор CVE-2023-28121. Проблема затрагивает версии плагина с 4.8.0 по 4.8.2. 23 марта разработчики выпустили релиз под номером 5.6.2, в котором уже нет бреши.

Ещё весной в WooCommerce утверждали, что нет никаких признаков использования уязвимости в кибератаках. Однако теперь злоумышленники всё-таки добавили в свой арсенал соответствующий эксплойт.

Само собой, атакующим помогла заметка в техническом блоге исследователей из RCE Security. В ней специалисты подробно рассказывают про CVE-2023-28121 и способ её эксплуатации.

Для использования бреши злоумышленнику достаточно добавить заголовок запроса X-WCPAY-PLATFORM-CHECKOUT-USER и настроить его на идентификатор пользователя, чей аккаунт нужно подделать.

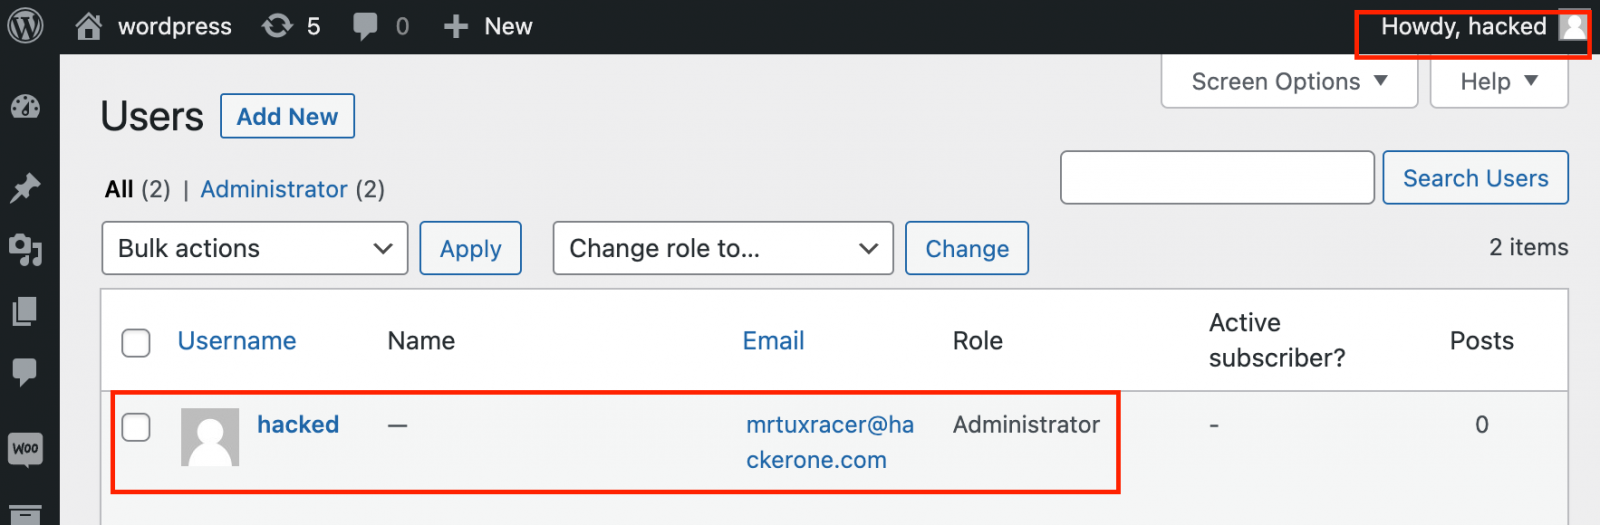
Когда WooCommerce Payments «видит» этот заголовок, запрос расценивается от лица целевой учётной записи, учитываются при этом и права такого аккаунта. Эксперты RCE Security даже выпустили демонстрационный эксплойт (proof-of-concept), позволяющий добавить нового администратора.


На днях компания Wordfence предупредила о реальных кибератаках, в которых киберпреступники используют CVE-2023-28121. К выходным число атакованных сайтов превысило 157 тысяч. Злоумышленники ищут на ресурсах файл /wp-content/plugins/woocommerce-payments/readme.txt и задействуют эксплойт, если он присутствует.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru