



Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google Play Store теперь будет требовать D-U-N-S для борьбы с вредоносами

Google не сидит на месте, пытаясь бороться с постоянно проникающими в Play Store вредоносами. На этот раз интернет-гигант придумал новый способ: аккаунты разработчиков от имени организаций должны предоставить идентификатор DUNS (D-U-N-S).

В Google считают, что новые меры помогут повысить доверие к платформе и её защищённость в целом. При этом аккаунтам злоумышленников станет сложнее публиковать вредоносные приложения.

Как правило, такие программы отправляются на проверку в Google Play без вредоносной составляющей (или пейлоадов). Это логичный подход, потому что при наличии подозрительного кода защитные механизмы официального магазина заблокируют софт.

Авторы зловредов делают хитрее: вредоносная составляющая добавляется либо с одним из обновлений, либо после установки на устройство жертвы. Само собой, после сообщений о недобросовестном разработчике, Google банит его, а софт — удаляет, но никто не мешает создать новый аккаунт и под новым соусом распространять свой софт.

Чтобы бороться с таким поведение, корпорация с 31 августа 2023 года будет требовать действительный D-U-N-S (Data Universal Numbering System — «Универсальная система нумерации данных»). Как известно, идентификатор состоит из девяти цифр и присваивается юрлицу специальным регулятором.

D-U-N-S используют в качестве стандарта власти США, Европейская комиссия, Организация Объединенных Наций и Apple. Другими словами, этот номер заслуживает доверия.

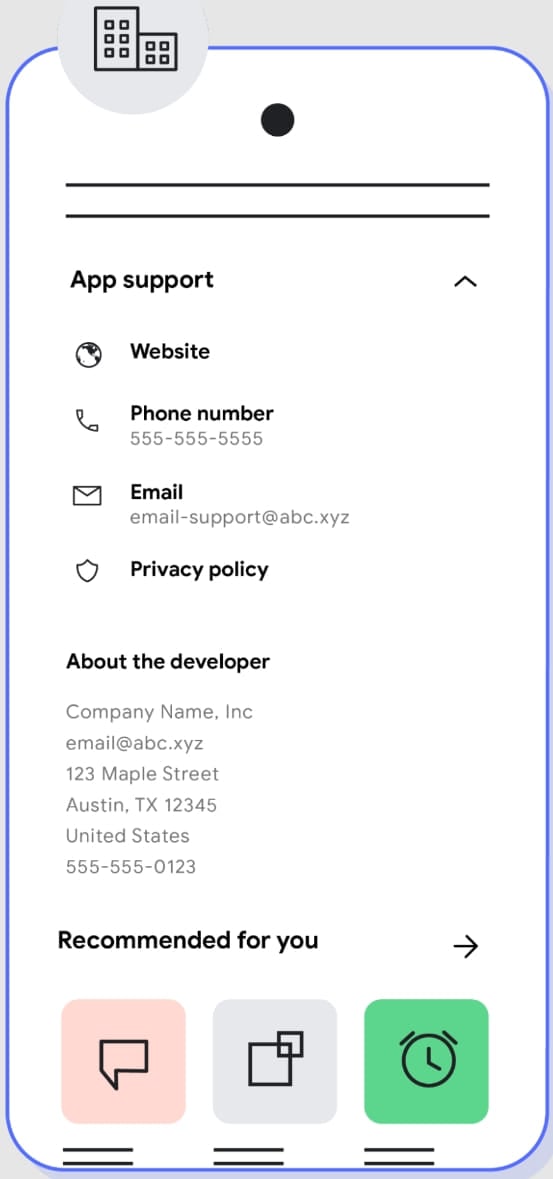
Требуя идентификатор, Google существенно затруднит злоумышленникам публикацию вредоносных приложений от лица организаций. Дополнительно корпорация планирует изменить раздел «Контакты» в приложениях, чтобы там было больше информации о девелопере.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru