



Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

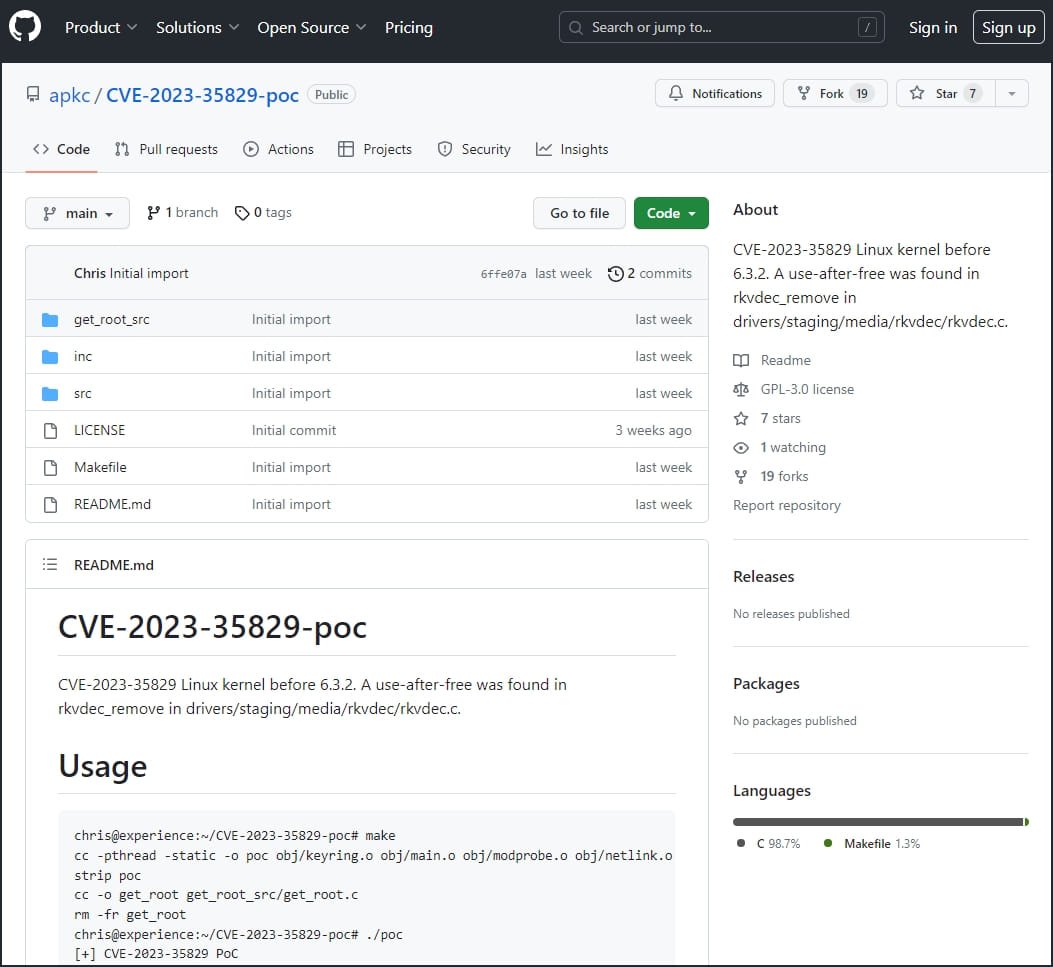
Исследователей в сфере кибербезопасности пытаются атаковать с помощью фейкового демонстрационного эксплойта (proof-of-concept, PoC) для уязвимости CVE-2023-35829. На деле этот PoC устанавливает в систему Linux вредоносную программу, ворующую пароли.

На злонамеренный демонстрационный эксплойт обратили внимание специалисты Uptycs. В ходе обычного сканирования защитные системы сработали на подозрительное поведение: странные сетевые соединения, попытки получить доступ к системе и т. п.

В результате удалось выявить три репозитория, в которых размещались фейковые PoC. Два уже удалены с площадки GitHub, а третий до сих пор можно загрузить.


По данным Uptycs, вредонос неплохо распространился в сообществе ИБ-экспертов и смог заразить немалое число компьютеров. Авторы этого PoC утверждают, что это эксплойт для уязвимости под идентификатором CVE-2023-35829, затрагивающей версии ядра Linux до 6.3.2.

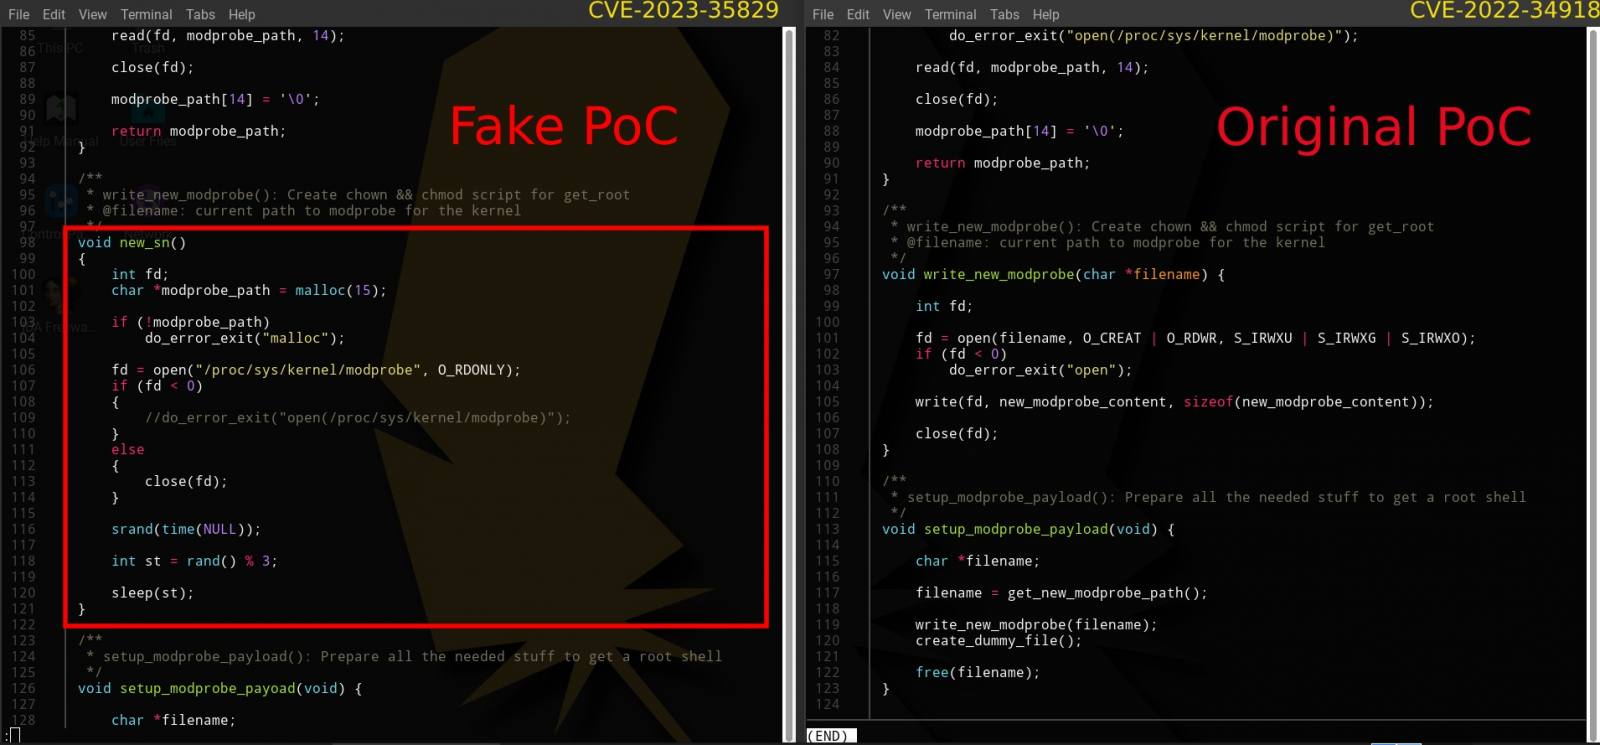
В сущности, это действительно PoC, но для другой уязвимости в ядре Linux — CVE-2022-34918. Точнее — копия старого эксплойта:


При попытке запуска PoC создаёт файл «kworker» и добавляет путь к файлу «/etc/bashrc» для закрепления в системе. Далее вредонос подключается к командному серверу для загрузки со стороннего URL и выполнения bash-скрипта для Linux.

Скрипт получает доступ к файлу «/etc/passwd» для кражи конфиденциальной информации, а также модифицирует «~/.ssh/authorized_keys», чтобы открыть удалённый доступ атакующему.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru