



Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

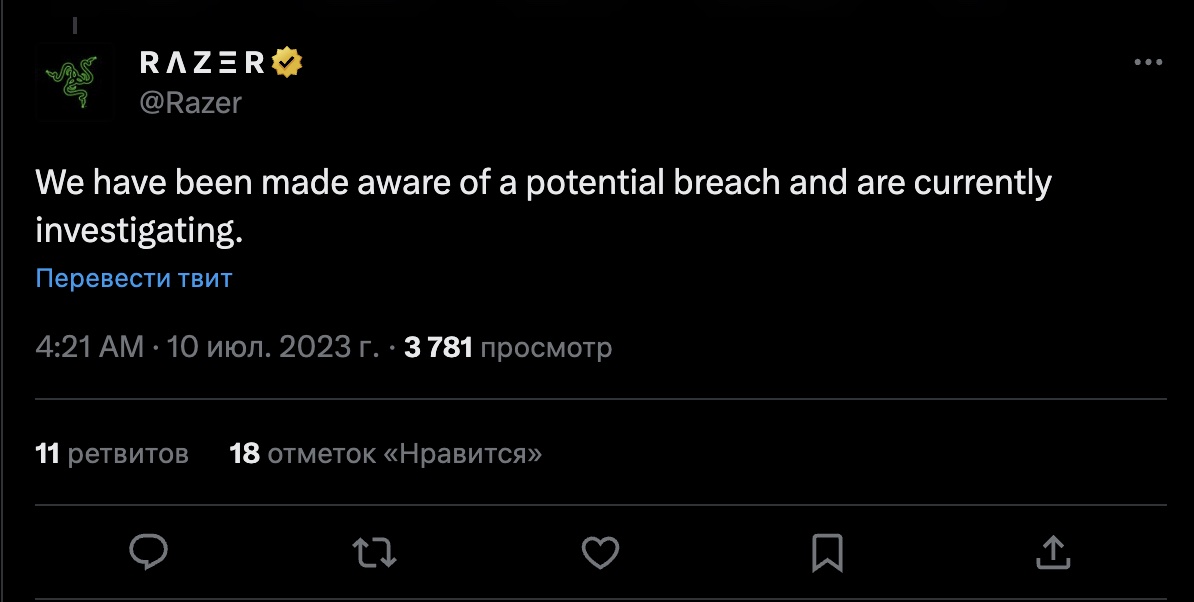
Компания Razer, разрабатывающая профессиональное оборудование для геймеров, прокомментировала слухи о масштабной утечке своих внутренних данных. Как заверил официальный аккаунт в Twitter, корпорация инициировала расследование киберинцидента.

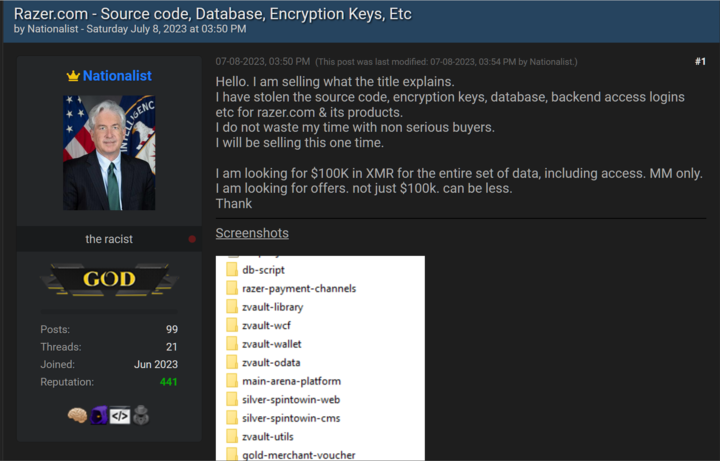
Информация об утечке появилась в конце прошлой недели. Неизвестный участник одного из хакерских форумов заявил, что ему удалось похитить исходный код, базу данных, ключ шифрования и доступ к бэкенду Razer.com.


Злоумышленник предлагал купить всё вышеперечисленное за 100 000 долларов в виде криптовалюты Monero (XMR). Всем заинтересованным предлагалось писать лично топикстартеру.

В подтверждение своих слов участник форума опубликовал скриншоты, на которых виден список якобы слитых файлов, а также адреса электронной почты и исходный код античит-системы. Кроме того, на скриншотах можно наблюдать детали API, балансы Razer Gold и многое другое.

Аналитики из компании FalconFeedsio первыми обратили внимание на пост киберпреступника и сообщили о возможной утечке сообществу. После этого представители Razer отреагировали на сообщения, заявив, что компания начала расследовать инцидент.


Специалисты BleepingComputer проанализировали часть утечки и пришли к выводу, что опубликованные аккаунты действительно принадлежат пользователям сайта Razer. Сам техногигант не стал дожидаться результатов расследования и сбросил пароли учётных записей юзеров.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru