



Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

Razer расследует сообщения о крупной утечке данных геймеров

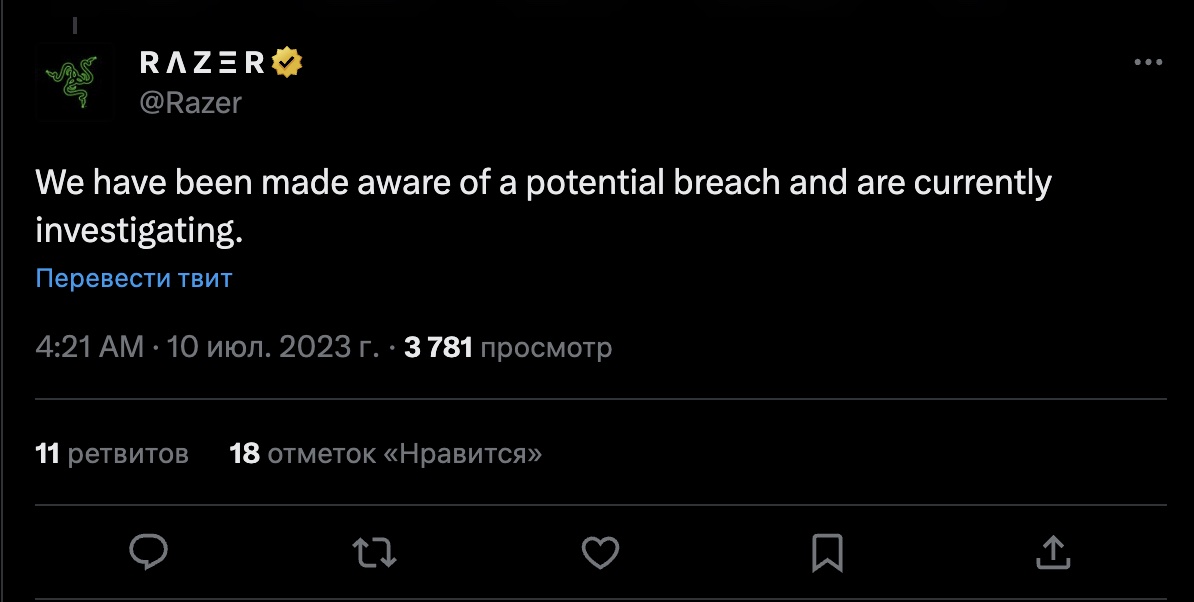
Компания Razer, разрабатывающая профессиональное оборудование для геймеров, прокомментировала слухи о масштабной утечке своих внутренних данных. Как заверил официальный аккаунт в Twitter, корпорация инициировала расследование киберинцидента.

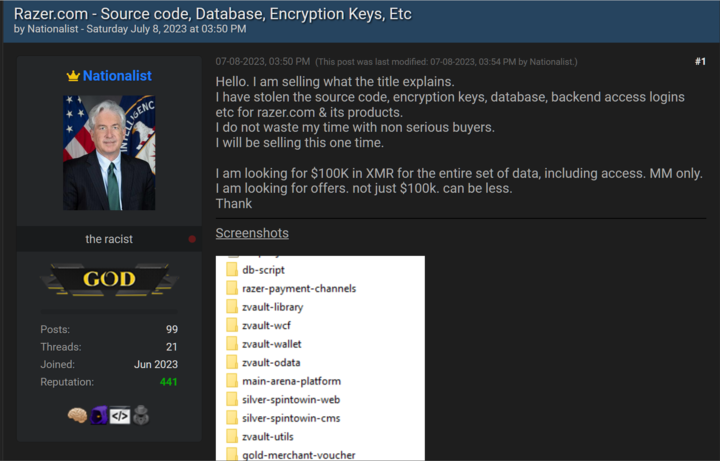
Информация об утечке появилась в конце прошлой недели. Неизвестный участник одного из хакерских форумов заявил, что ему удалось похитить исходный код, базу данных, ключ шифрования и доступ к бэкенду Razer.com.


Злоумышленник предлагал купить всё вышеперечисленное за 100 000 долларов в виде криптовалюты Monero (XMR). Всем заинтересованным предлагалось писать лично топикстартеру.

В подтверждение своих слов участник форума опубликовал скриншоты, на которых виден список якобы слитых файлов, а также адреса электронной почты и исходный код античит-системы. Кроме того, на скриншотах можно наблюдать детали API, балансы Razer Gold и многое другое.

Аналитики из компании FalconFeedsio первыми обратили внимание на пост киберпреступника и сообщили о возможной утечке сообществу. После этого представители Razer отреагировали на сообщения, заявив, что компания начала расследовать инцидент.


Специалисты BleepingComputer проанализировали часть утечки и пришли к выводу, что опубликованные аккаунты действительно принадлежат пользователям сайта Razer. Сам техногигант не стал дожидаться результатов расследования и сбросил пароли учётных записей юзеров.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru