



Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

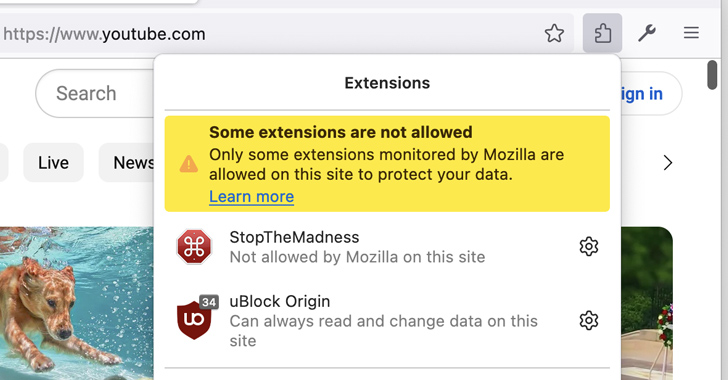
Mozilla предупредила пользователей Firefox об автоматической блокировке отдельных аддонов на ряде веб-сайтов. Всему причина — новая функция, получившая имя Quarantined Domains.

Проблема в том, что открытость, которая предусмотрена в экосистеме расширений, может сыграть на руку злоумышленникам.

«Мы ввели новую бэкенд-фичу, которая разрешит запускаться лишь некоторым расширениям на определённых ресурсах. Это связано в том числе с обеспечением безопасности пользователей», — пишет компания в примечаниях к новой версии «огненной лисы» (Firefox 115.0).

«Новая функция позволяет нам предотвращать кибератаки злоумышленников, нацеленных на определённые домены. Фича будет полезна в том случае, если есть основания полагать, что на устройство пробрались вредоносные аддоны, которые пока не детектируются», — добавляет Mozilla в отдельном документе для техподдержки.


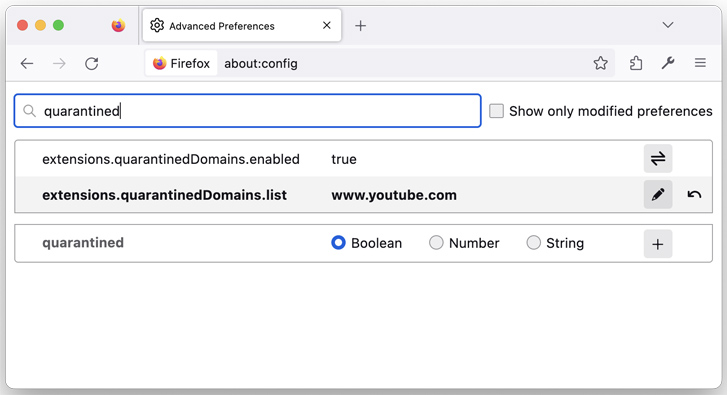
С выходом версии Firefox 116 пользователям обещают дать больше контроля над  настройками для каждого расширения. Если вам потребуется отключить функцию, можно найти в настройках «about:config» пункт «extensions.quarantinedDomains.enabled» и установить его значение на «false».


Таким образом, нововведение станет дополнением к уже существующей функциональности, позволяющей удалённо отключить аддоны, создающие риски для конфиденциальности и безопасности пользователей.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru