



Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

Новая фича Mozilla Firefox блокирует опасные аддоны на определённых сайтах

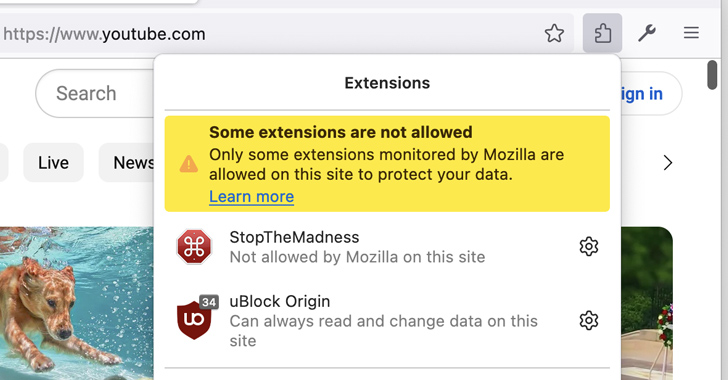
Mozilla предупредила пользователей Firefox об автоматической блокировке отдельных аддонов на ряде веб-сайтов. Всему причина — новая функция, получившая имя Quarantined Domains.

Проблема в том, что открытость, которая предусмотрена в экосистеме расширений, может сыграть на руку злоумышленникам.

«Мы ввели новую бэкенд-фичу, которая разрешит запускаться лишь некоторым расширениям на определённых ресурсах. Это связано в том числе с обеспечением безопасности пользователей», — пишет компания в примечаниях к новой версии «огненной лисы» (Firefox 115.0).

«Новая функция позволяет нам предотвращать кибератаки злоумышленников, нацеленных на определённые домены. Фича будет полезна в том случае, если есть основания полагать, что на устройство пробрались вредоносные аддоны, которые пока не детектируются», — добавляет Mozilla в отдельном документе для техподдержки.


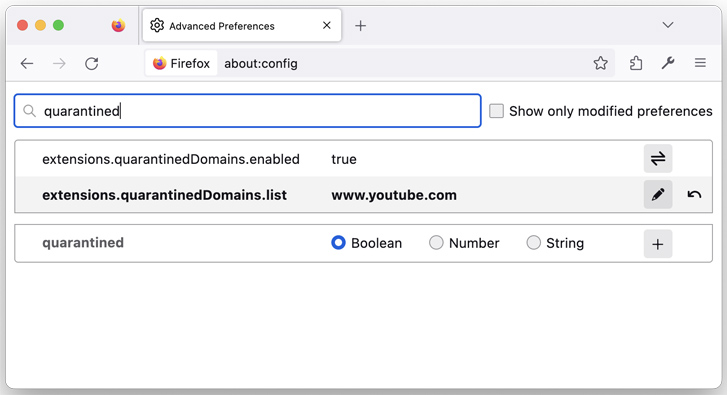
С выходом версии Firefox 116 пользователям обещают дать больше контроля над  настройками для каждого расширения. Если вам потребуется отключить функцию, можно найти в настройках «about:config» пункт «extensions.quarantinedDomains.enabled» и установить его значение на «false».


Таким образом, нововведение станет дополнением к уже существующей функциональности, позволяющей удалённо отключить аддоны, создающие риски для конфиденциальности и безопасности пользователей.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru