



Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

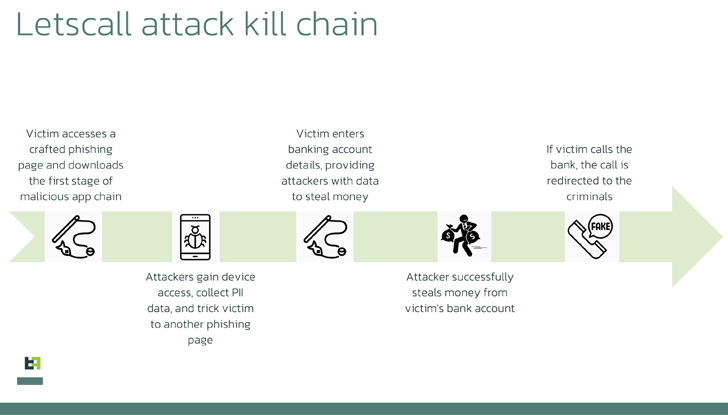
Специалисты предупреждают о новой кампании голосового фишинга (вишинг), в которой используется многоступенчатая атака, призванная заставить пользователя скачать вредоносную программу для Android. Кампании дали имя «Letscall».

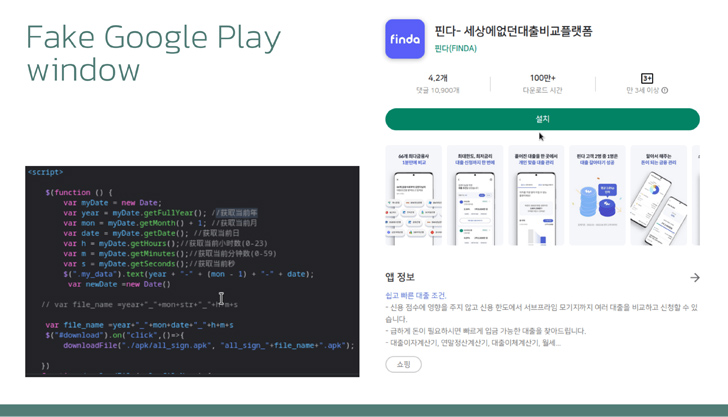
Для обмана потенциальных жертв злоумышленники создали сайт, копирующий Google Play Store. Если пользователь скачает и установит злонамеренное приложение, все входящие звонки будут перенаправляться на подконтрольный преступникам кол-центр.

Специально обученные операторы выступают в роли сотрудников банка и пытаются выведать у жертвы всю важную информацию. Для маршрутизации голосового трафика Letscall использует IP-телефонию и WebRTC. Помимо этого, задействуются протоколы Session Traversal Utilities for NAT (STUN) и Traversal Using Relays around NAT (TURN), включая серверы Google STUN; это помогает мошенникам обеспечить высокое качество аудио- и видеосвязи, а также обойти ограничения NAT и файрволов.

Стоящая за вишинговой кампанией группировка состоит из разработчиков приложений для Android, дизайнеров, бэкенд-девелоперов, а также операторов кол-центра, специализирующихся на социальной инженерии.

Согласно отчету ThreatFabric, злоумышленники управляют вредоносной программой в три стадии:

  1. Загрузчик подготавливает устройство жертвы для установки мощного шпионского софта.
  2. Шпион запускает следующую ступень заражения, на которой подключаются перенаправление входящих звонков и операторы кол-центра.
  3. На третьей стадии атакующие используют собственный набор команд, в том числе по WebSocket. Ряд таких команд относится к взаимодействию со списком контактов: злоумышленник может удалять или создавать контакты.


Letscall также отличает использование современных методов ухода от детектирования. Например, вредонос задействует обфускацию Tencent Legu и Bangcle (SecShell), а ещё создает достаточно сложную структуру имен в директориях ZIP-файла.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru