



Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

На проекте Fedora обсуждают предложение добавить механизм телеметрии в версию 40 для рабочих станций. По замыслу, информация будет собираться с учетом приватности пользователей и поможет узнать их предпочтения с целью совершенствования дистрибутива.

Телеметрию предлагается включить по умолчанию для новых установок, предусмотрев возможность отключения через мастер первичной настройки и конфигуратор GNOME Сontrol Center. При обновлении системы механизм будет сбрасываться, для активации юзеру придется заглянуть в раздел «Конфиденциальность».

При включенной телеметрии система сразу приступает к сбору данных, а отправка включается лишь после закрытия страницы с настройками. Процесс передачи метрик планируется сделать максимально прозрачным для аудита, а типы данных ограничить с помощью специальных правил.

Сообществу будет предоставлена возможность надзора; предварительный список разрешенных для сбора сведений уже вынесен на обсуждение:

  • реакции мышью на подсказки пакетного менеджера GNOME Software;
  • частота обращения к панелям и настройкам в конфигураторе;
  • время загрузки;
  • типы накопителей (HDD, SSD);
  • модель ноутбука;
  • выбранная локаль.

Узнать, какие данные передаются, в каком виде и как используются, пользователи смогут на специальных информационных страницах мастера первичной настройки и рабочего стола GNOME.

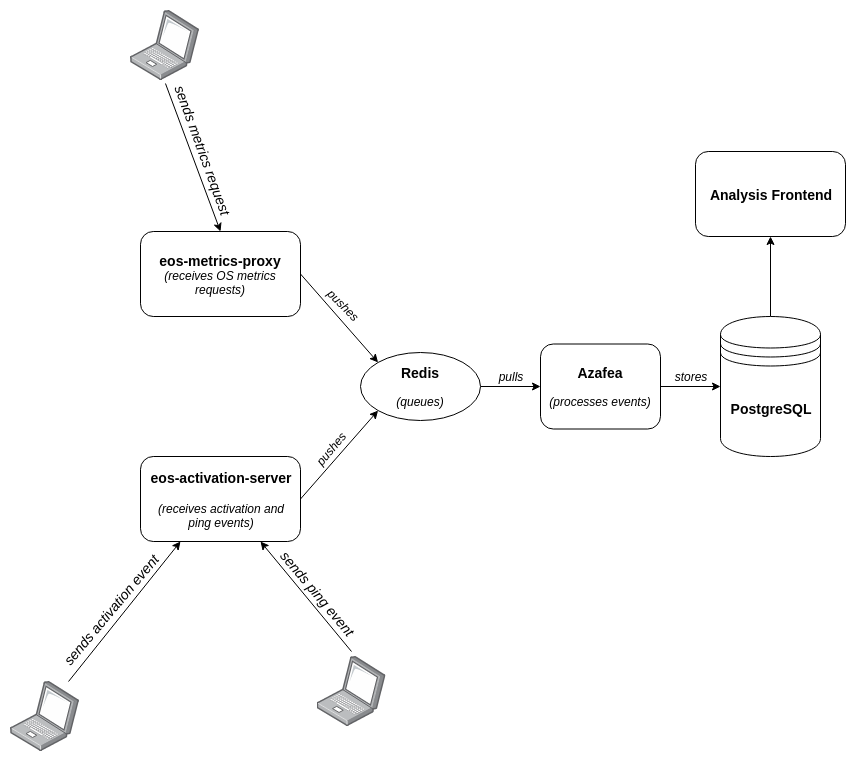
Обработку метрик предлагается осуществлять с использованием технологии Azafea, реализованной в ОС Endless: пользователи при этом не профилируются, и обращения к внешним сервисам (вроде Google Analytics), агрегаторам и хранилищам не нужны. Прием и обработка информации будут производиться на серверах проекта Fedora; при желании пользователи смогут копить такую статистику на своих мощностях (код Azafea открыт).


Предложение пока не рассмотрено комитетом FESCo (Fedora Engineering Steering Committee), отвечающим за техническую часть разработки Fedora, и может быть отклонено по итогам обсуждения в сообществе.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru