



Nickelodeon подтвердил утечку 500 ГБ документов и медиафайлов

Nickelodeon подтвердил утечку 500 ГБ документов и медиафайлов

Nickelodeon подтвердил утечку 500 ГБ документов и медиафайлов

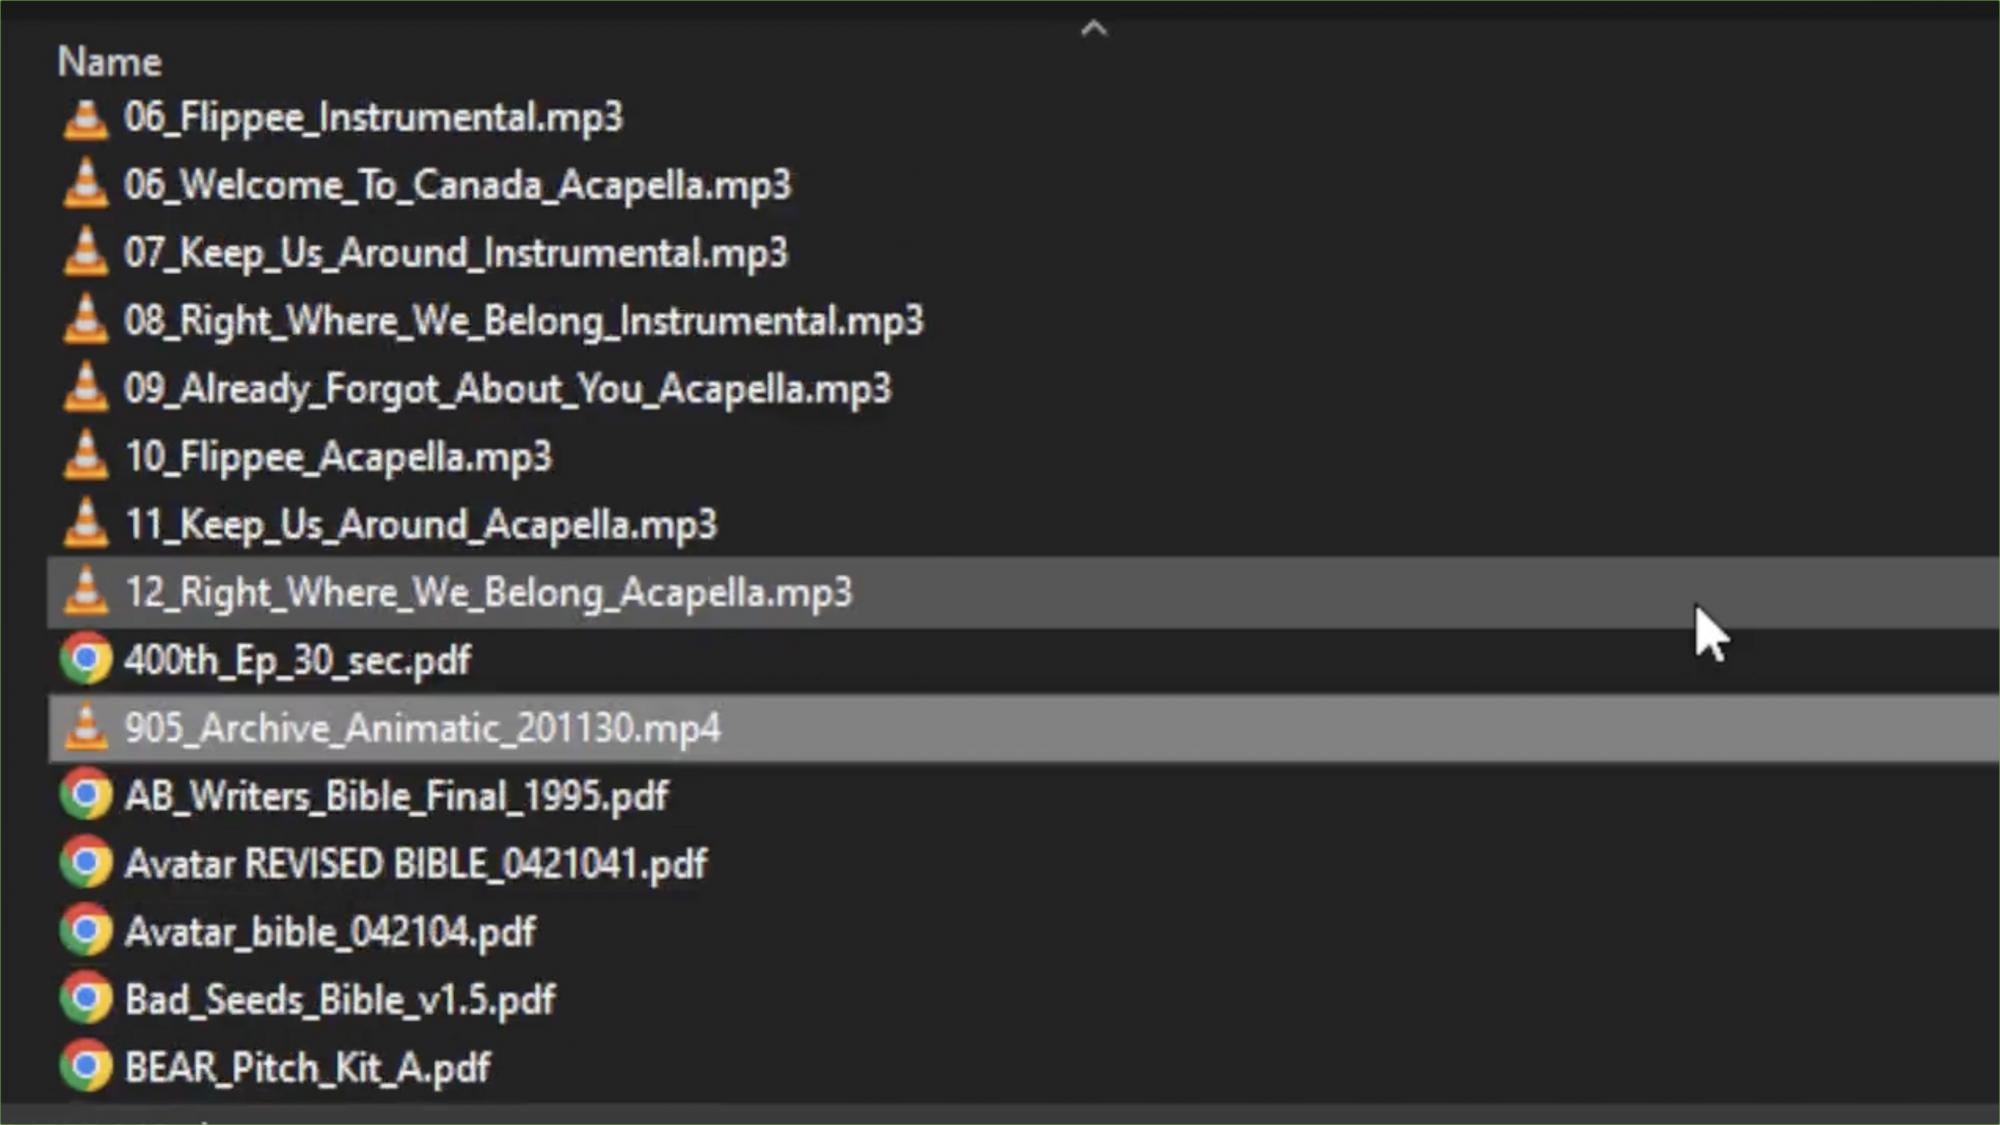
Руководство детского телеканала Nickelodeon подтвердило утечку данных из своих систем. Сообщается, что злоумышленникам в ходе взлома удалось утащить внутреннюю информацию, однако некоторым сведениям более десяти лет.

Слухи о крупной утечке у Nickelodeon стали распространяться в конце июня. В соцсетях прошла информация о скомпрометированных документах и медиафайлах общим весом 500 ГБ.


Как пишут специалисты, киберинцидент произошёл в январе 2023 года. Лишь спустя два месяца Nickelodeon якобы заблокировал несанкционированный доступ. Изначально данные просочились на частный сервер Discord, после чего их растаскали по всей Сети.

Как сообщили представители детского канала в беседе с BleepingComputer, в настоящее время проходит расследование утечки. В Nickelodeon также подчеркнули, что инцидент не затронул данные пользователей или сотрудников.

«Указанная утечка относится исключительно к производственным файлам, ряду которых больше десяти лет. Никакие данные пользователей или сотрудников не пострадали», — гласит официальное заявление пресс-службы канала.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru