



Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

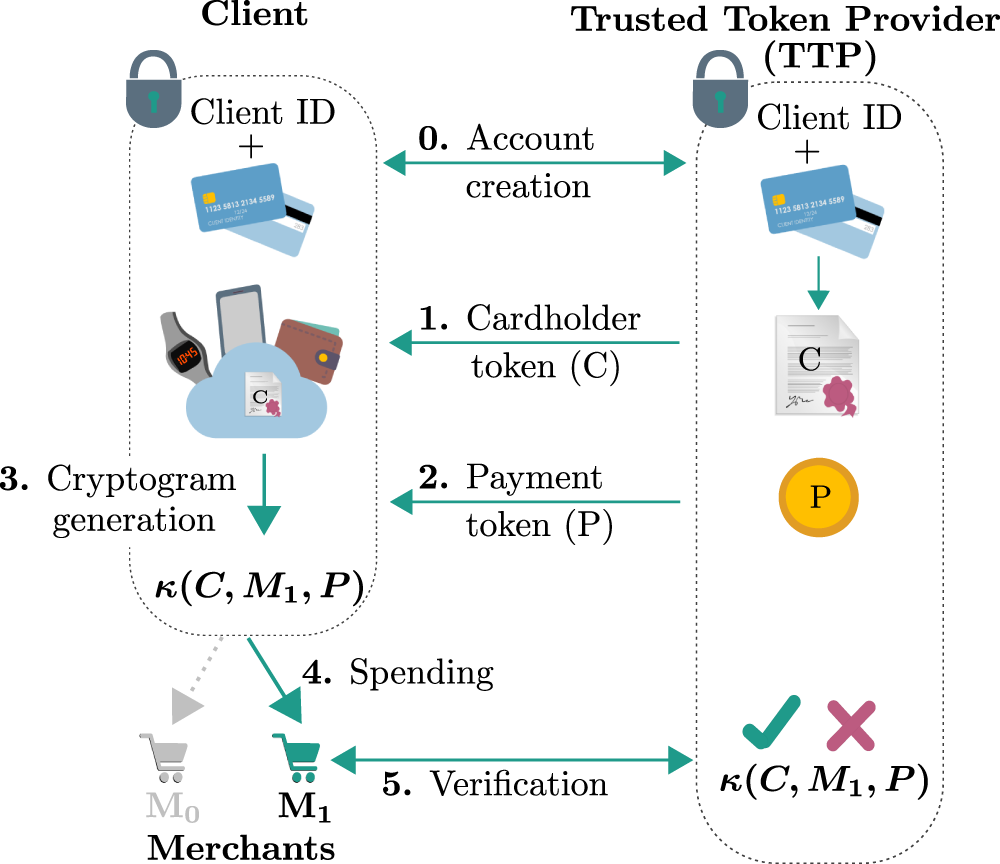
Исследователи из Венского университета разработали систему безопасных платежей, использующую квантовые свойства света. Разработанный ими протокол обмена токенами между клиентом, продавцом и банком заменяет шифротекст единичными фотонами.

При проведении классических транзакций поставщик платежных услуг (например, банк или эмитент кредитных карт) высылает клиенту по защищенному каналу одноразовый токен. На его основе по месту генерируется криптограмма (одноразовый код) для продавца, который верифицирует ее через обращение к платежному сервис-провайдеру и принимает или отвергает платеж.


Однако при наличии мощных вычислительных ресурсов злоумышленник или недобросовестный продавец может взломать одноразовый код, получить конфиденциальные данные пользователя и от его имени проводить транзакции. Созданный университетскими исследователями протокол исключает такую возможность: в качестве платежного токена провайдер отправляет клиенту последовательность квантовых состояний — единичные фотоны, которые можно измерить.

Итоговая криптограмма исключает спуфинг, так как квантовые состояния света невозможно скопировать, и транзакцию можно будет провести только один раз. Более того, любое изменение параметров платежа влияет на результаты измерений, и при верификации разница обязательно всплывет.

Такой метод надежно сохраняет приватность клиентских данных, и никаких дополнительных каналов обмена или хранилищ для валидации не требуется. Новая концепция квантового протокола для совершения цифровых платежей была с успехом реализована и проверена на оптоволоконной линии связи длиной в 641 м (между двумя университетскими зданиями в центре Вены).

Как оказалось, шумы и потери в каналах «квантово-цифровым» платежам не помеха, но по скорости они пока уступают классике: на завершение транзакции уходит несколько минут, а не секунд, как при обычных коммуникациях. Тем не менее, авторы исследования уверены, что это временные трудности, притом технического характера.

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru