



Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Специалисты Калифорнийского университета представили новый способ применения техники Rowhammer для снятия уникальных и устойчивых цифровых отпечатков устройств. Напомним, вектор атаки Rowhammer позволяет модифицировать данные в памяти.

По словам исследователей, их метод снятия цифровых отпечатков будет работать даже с устройствами от одного производителя с идентичной программной и аппаратной конфигурацией.

Свою находку эксперты назвали Centauri. Как правило, снятие цифровых отпечатков (так называемый фингерпринтинг) подразумевает оценку софтовых и аппаратных характеристик устройства.

Такие параметры, как разрешение дисплея или производитель, формируют один бит энтропии. Если набрать достаточное число таких битов, можно получить вполне уникальный снимок, который будет связан лишь с единственным устройством.

Rowhammer и его аналоги в этом смысле могут помочь вытащить характеристики оперативной памяти, которые потом складываются в отпечаток «железа».

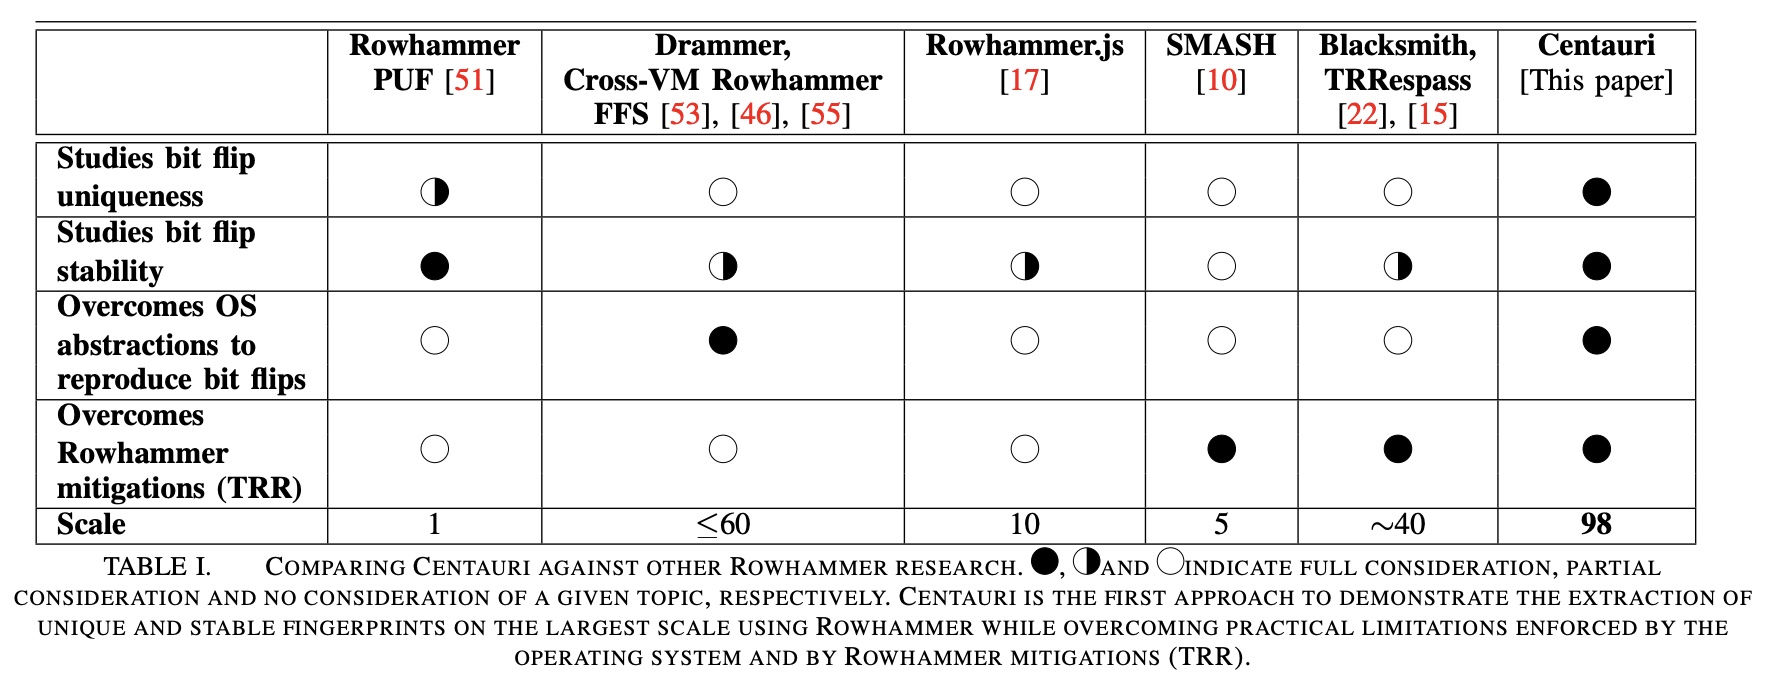
«В ходе тестирования Centauri на 98 модулях DIMM среди шести идентичных наборов DRAM от двух производителей мы выяснили, что с помощью вектора можно извлекать высокоэнтропийные и стабильные отпечатки пальцев с общей точностью — 99,91%», — пишут исследователи в отчёте (PDF).


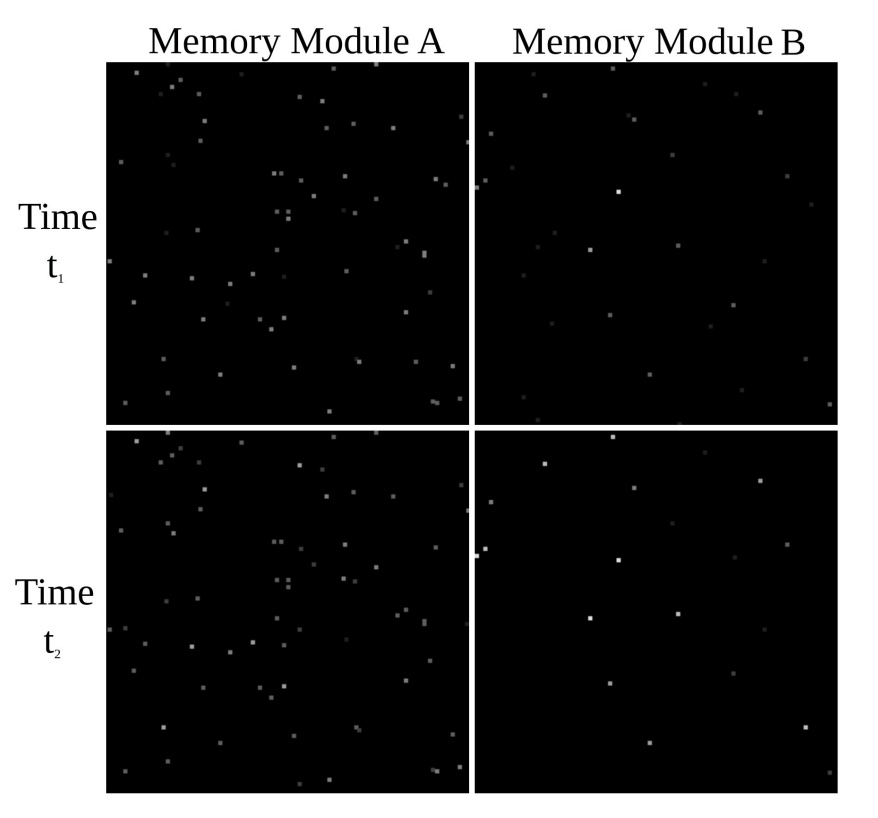
Принцип работы Centauri достаточно прост: он изучает смежные 2-мегабайтные блоки адресов памяти, пытаясь найти уникальный набор «перевёрнутых» битов. Распределение этих битов и помогает «узнать» устройство по цифровому отпечатку.

Специалисты предлагают использовать Centauri для благих целей. Например, с помощью этой техники можно бороться с мошенничеством в Сети. Однако есть у вектора и свои недостатки: он может привести к сбою целевых устройств или порче модулей памяти.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru