



Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

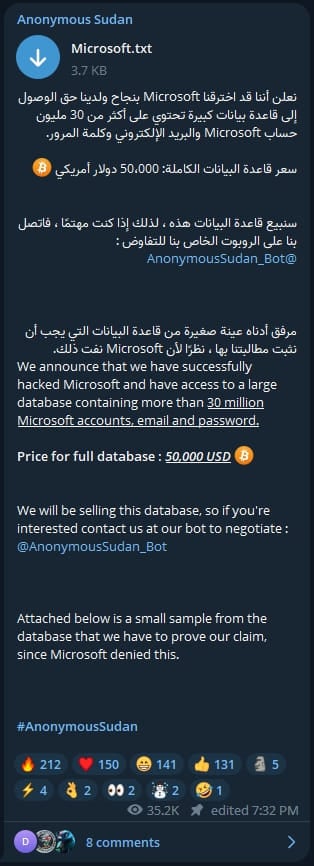
Microsoft опровергла заявления неких хактивистов, называющих себя «Anonymous Sudan», утверждающих, что им удалось взломать серверы корпорации и украсть учётные данные от 30 миллионов аккаунтов пользователей.

Члены Anonymous Sudan в первую очередь известны своими DDoS-атаками на западные организации. В прошлом группировка подтверждала свою связь с хакерами из Killnet.

В начале июня ряд сервисов Microsoft — Azure, Outlook и OneDrive — столкнулся со сбоями. Оказалось, что причиной стали действия Anonymous Sudan. А вчера хактивисты заявили, что им удалось «успешно взломать Microsoft» и «получить доступ к огромной базе данных, содержащей логины и пароли более чем от 30 миллионов аккаунтов».

Группировка готова продать БД всем заинтересованным за 50 тысяч долларов. Для покупки надо связаться с киберпреступниками через телеграм-бота.


В посте злоумышленники даже приложили некий семпл в качестве доказательства взлома. В образце исследователи насчитали 100 пар «логин-пароль», однако подтвердить их подлинность пока не удалось.

В ответ на запрос от BleepingComputer представители Microsoft уточнили, что не видят никаких признаков взлома и утечки данных.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru