



Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

Microsoft отрицает взлом своих серверов и кражу 30 млн аккаунтов

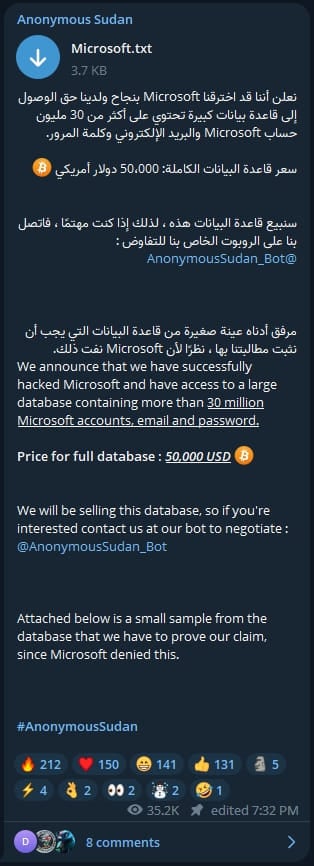
Microsoft опровергла заявления неких хактивистов, называющих себя «Anonymous Sudan», утверждающих, что им удалось взломать серверы корпорации и украсть учётные данные от 30 миллионов аккаунтов пользователей.

Члены Anonymous Sudan в первую очередь известны своими DDoS-атаками на западные организации. В прошлом группировка подтверждала свою связь с хакерами из Killnet.

В начале июня ряд сервисов Microsoft — Azure, Outlook и OneDrive — столкнулся со сбоями. Оказалось, что причиной стали действия Anonymous Sudan. А вчера хактивисты заявили, что им удалось «успешно взломать Microsoft» и «получить доступ к огромной базе данных, содержащей логины и пароли более чем от 30 миллионов аккаунтов».

Группировка готова продать БД всем заинтересованным за 50 тысяч долларов. Для покупки надо связаться с киберпреступниками через телеграм-бота.


В посте злоумышленники даже приложили некий семпл в качестве доказательства взлома. В образце исследователи насчитали 100 пар «логин-пароль», однако подтвердить их подлинность пока не удалось.

В ответ на запрос от BleepingComputer представители Microsoft уточнили, что не видят никаких признаков взлома и утечки данных.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru