



Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

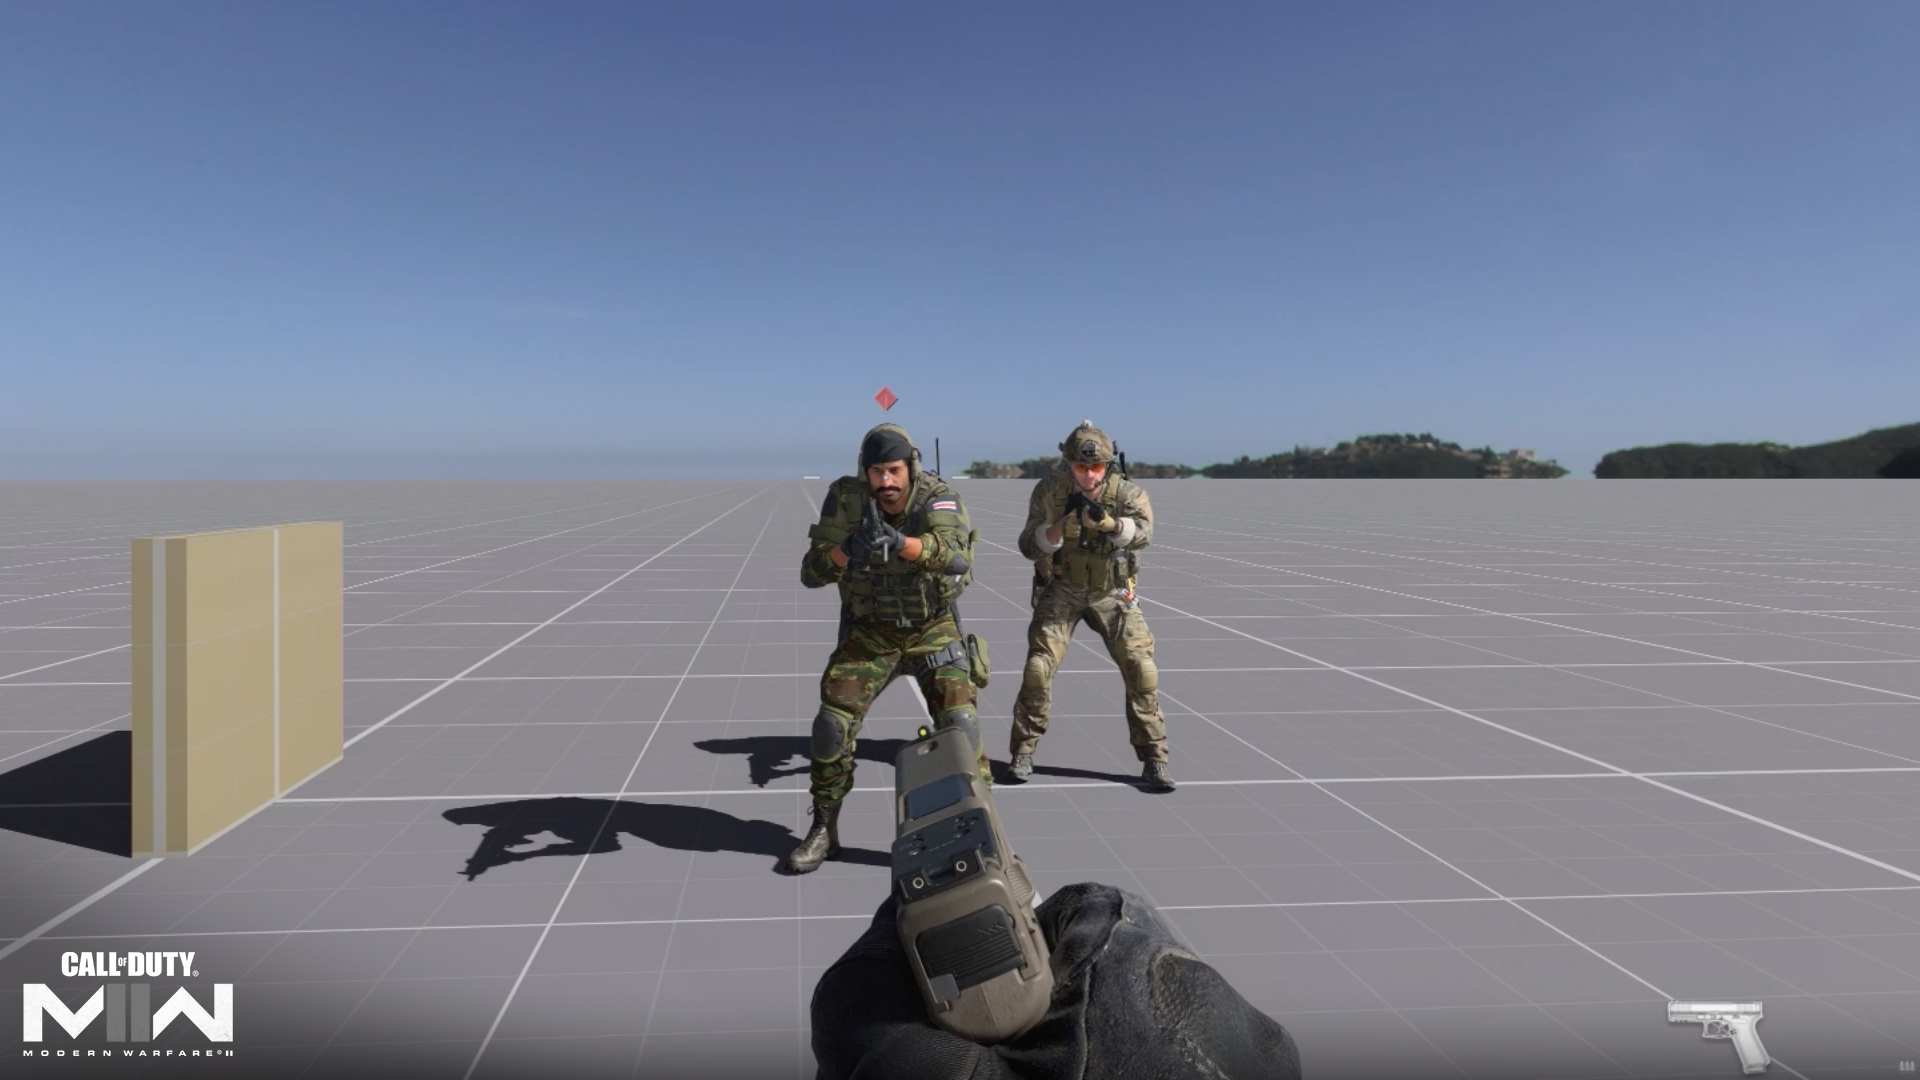
Activision выпустила обновление античит-системы Ricochet, которое должно ещё заметнее осложнить игровой процесс «хакерам». Например, теперь недобросовестные игроки будут «галлюцинировать» и видеть несуществующих персонажей.

Проблема читеров уже давно мешает нормальным геймерам в Call of Duty Warzone, Black Ops Cold War и Modern Warfare 2, поэтому разработчики решили подойти к её решению креативно.

Вместо обычного бана подозреваемых в нечестной игре, девелоперы максимально затруднили игровой процесс для пользователей «aimbot» и «wall hack». Именно так они пришли к функции обезоруживания.

Теперь читерам станет ещё сложнее, поскольку в системе Richochet появились новые возможности. Согласно посту в блоге Activision, апдейт с именем Hallucinations призван дезориентировать нечестных геймеров, заставить их видеть то, чего на самом деле нет.

В частности, Richochet копирует поведение игроков и даже передаёт движения, заставляя читеров поверить, что перед ними находится оппонент. Твиттер-аккаунт CharlieIntel опубликовал один из примеров работы новой функции.


Таким образом, различные хаки не смогут отличить «видение» от реального игрока. Помимо этого, разработчики приняли меры в отношении умышленно ложных обвинениях геймеров в спаме. Ранее нередко встречались случаи, когда на добропорядочных игроков жаловались из-за спам-активности.

Напомним, в феврале на одном из хакерских форумов опубликовали данные якобы сотрудников Activision. Сама кража внутренних сведений произошла в декабре 2022-го.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru