



Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

Обновление античита Call of Duty заставит хакеров галлюцинировать

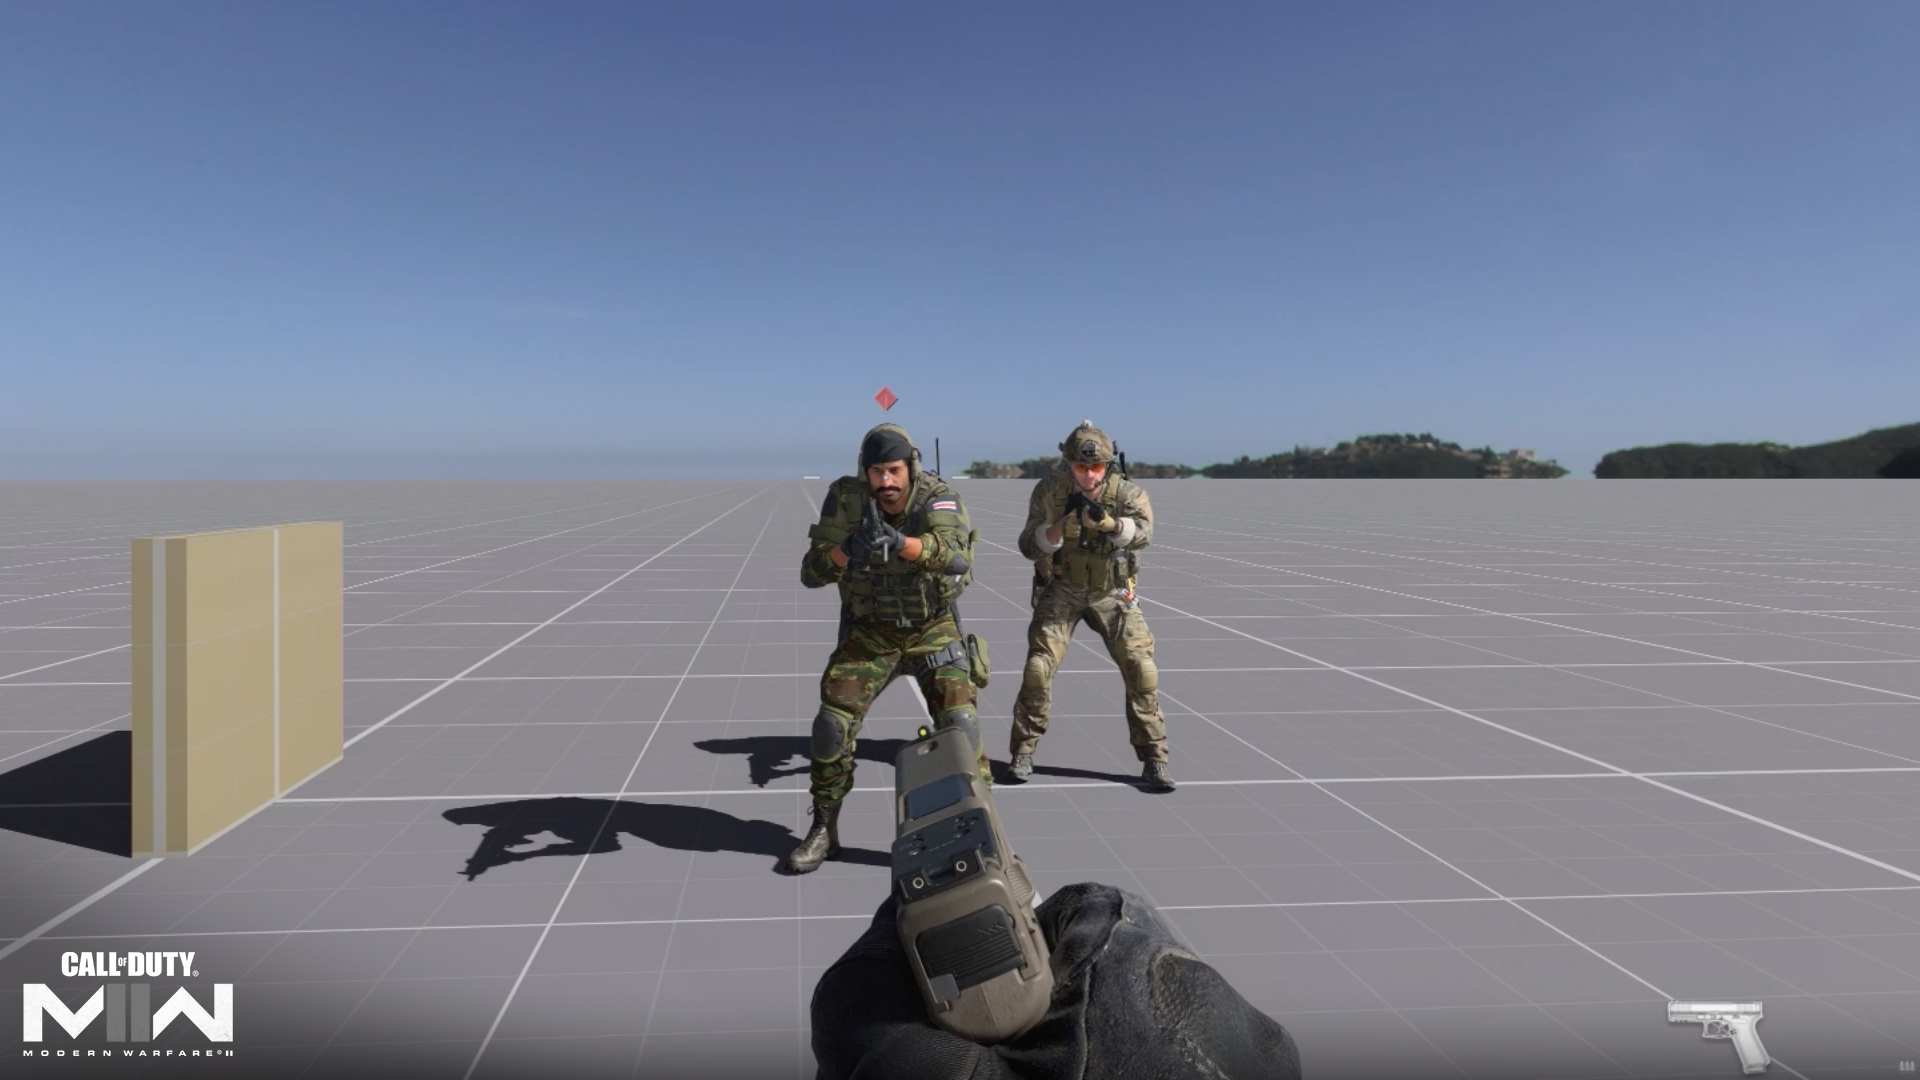
Activision выпустила обновление античит-системы Ricochet, которое должно ещё заметнее осложнить игровой процесс «хакерам». Например, теперь недобросовестные игроки будут «галлюцинировать» и видеть несуществующих персонажей.

Проблема читеров уже давно мешает нормальным геймерам в Call of Duty Warzone, Black Ops Cold War и Modern Warfare 2, поэтому разработчики решили подойти к её решению креативно.

Вместо обычного бана подозреваемых в нечестной игре, девелоперы максимально затруднили игровой процесс для пользователей «aimbot» и «wall hack». Именно так они пришли к функции обезоруживания.

Теперь читерам станет ещё сложнее, поскольку в системе Richochet появились новые возможности. Согласно посту в блоге Activision, апдейт с именем Hallucinations призван дезориентировать нечестных геймеров, заставить их видеть то, чего на самом деле нет.

В частности, Richochet копирует поведение игроков и даже передаёт движения, заставляя читеров поверить, что перед ними находится оппонент. Твиттер-аккаунт CharlieIntel опубликовал один из примеров работы новой функции.


Таким образом, различные хаки не смогут отличить «видение» от реального игрока. Помимо этого, разработчики приняли меры в отношении умышленно ложных обвинениях геймеров в спаме. Ранее нередко встречались случаи, когда на добропорядочных игроков жаловались из-за спам-активности.

Напомним, в феврале на одном из хакерских форумов опубликовали данные якобы сотрудников Activision. Сама кража внутренних сведений произошла в декабре 2022-го.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru