



Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Даже если беспилотник не содержит известных уязвимостей, он всё равно может стать целью для атак вида EMFI (electromagnetic fault injection — инъекция электромагнитного сбоя). Условный злоумышленник может выполнить произвольный код и воздействовать на функциональность дронов.

О векторе атаки рассказали исследователи из IOActive. Как выяснили специалисты, взлом целевого устройства может происходить путём внедрения определённого электромагнитного сбоя в нужное время, например во время обновления прошивки.

«Успешная атака позволит злоумышленнику выполнить код на основном процессоре и получить доступ к операционной системе Android, которая и обеспечивает беспилотник основной функциональностью», — рассказывает в отчёте Габриэль Гонсалес, один из экспертов.

Исследование состояние защищённости БПЛА проводилось на одной из популярных моделей — Mavic Pro от DJI. Этот дрон, как известно, задействует различные функции безопасности: подписанная и зашифрованная прошивка, безопасная среда выполнения (TEE) и безопасная загрузка (Secure Boot).

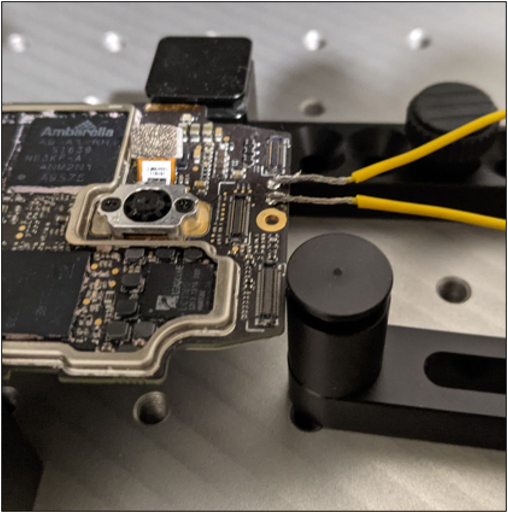
Вектор EMFI направлен на вызов аппаратного сбоя. К примеру, если поместить металлическую катушку в непосредственной близости от управляющего процессора, которым оснащён дрон на базе Android, можно привести к повреждению памяти и выполнению кода.

«Таким образом, если атакующий грамотно воспользуется методом, он сможет полностью контролировать устройство, а также вытащить из него весь конфиденциальный контент, открыть доступ к ADB и слить ключи шифрования», — продолжает Гонсалес.

Производителям беспилотников посоветовали не игнорировать как программные, так и аппаратные средства противодействия EMFI.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru