



Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Новая EMFI-атака позволяет получить контроль над беспилотниками

Даже если беспилотник не содержит известных уязвимостей, он всё равно может стать целью для атак вида EMFI (electromagnetic fault injection — инъекция электромагнитного сбоя). Условный злоумышленник может выполнить произвольный код и воздействовать на функциональность дронов.

О векторе атаки рассказали исследователи из IOActive. Как выяснили специалисты, взлом целевого устройства может происходить путём внедрения определённого электромагнитного сбоя в нужное время, например во время обновления прошивки.

«Успешная атака позволит злоумышленнику выполнить код на основном процессоре и получить доступ к операционной системе Android, которая и обеспечивает беспилотник основной функциональностью», — рассказывает в отчёте Габриэль Гонсалес, один из экспертов.

Исследование состояние защищённости БПЛА проводилось на одной из популярных моделей — Mavic Pro от DJI. Этот дрон, как известно, задействует различные функции безопасности: подписанная и зашифрованная прошивка, безопасная среда выполнения (TEE) и безопасная загрузка (Secure Boot).

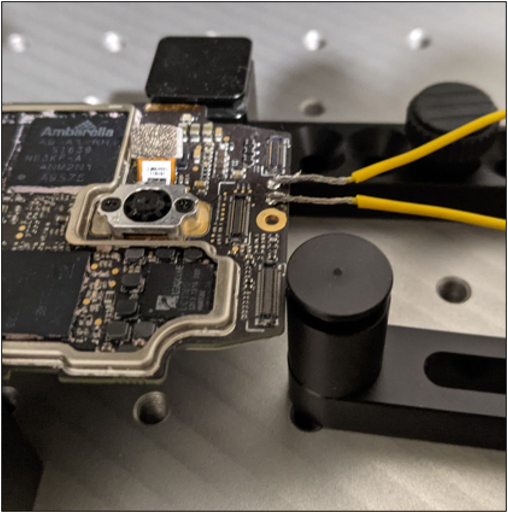
Вектор EMFI направлен на вызов аппаратного сбоя. К примеру, если поместить металлическую катушку в непосредственной близости от управляющего процессора, которым оснащён дрон на базе Android, можно привести к повреждению памяти и выполнению кода.

«Таким образом, если атакующий грамотно воспользуется методом, он сможет полностью контролировать устройство, а также вытащить из него весь конфиденциальный контент, открыть доступ к ADB и слить ключи шифрования», — продолжает Гонсалес.

Производителям беспилотников посоветовали не игнорировать как программные, так и аппаратные средства противодействия EMFI.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru