



Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Positive Technologies нашла 6 дыр в файрволах и точках доступа Zyxel

Никита Абрамов, один из экспертов Positive Technologies, обнаружил целых шесть уязвимостей в оборудовании тайваньской компании Zyxel. Пять брешей получили высокую степень риска, а вендор уже успел подготовить патчи.

Описания уязвимостей и благодарность Никите Абрамову Zyxel опубликовала в одном из уведомлений. Как выяснили в Positive Technologies, баги могли затрагивать в районе 23 тыс. устройств.

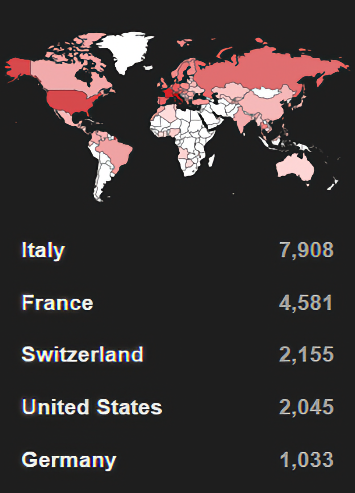
Больше всего проблемных девайсов специалисты обнаружили в Италии (почти восемь тысяч), далее следует Франция (4,5 тысячи) и Чехия с США — более двух тысяч. России досталось лишь восьмое место — чуть более 680 устройств.


Никита Абрамов выделил две наиболее опасные дыры — CVE-2023-22913 и CVE-2023-22916. По шкале CVSS 3.1 им дали 8,1 балла. Как уточнил эксперт, с помощью этих брешей злоумышленник мог удалённо внедрить в код приложения системные команды и выполнить их на межсетевом экране.

Этот вектор позволял не только изменить часть конфигурационных данных и вызывать DoS, но и организовать ботнет.

Чуть менее опасные — 7,5 балла — уязвимости получили идентификаторы CVE-2023-22915 и CVE-2023-22917. Первая приводит к отказу в обслуживании файрвола, а вторая позволяет загрузить вредоносный файл.

Последняя опасная дыра — CVE-2023-22914 (7,2 балла). Она допускает выполнение неавторизованных команд операционной системы в одной из директорий для хранения временных файлов. Zyxel опубликовала рекомендации, которые помогут всем, кто хочет корректно установить патчи.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru