



Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

Европол ликвидировал зашифрованный Android-мессенджер EncroChat

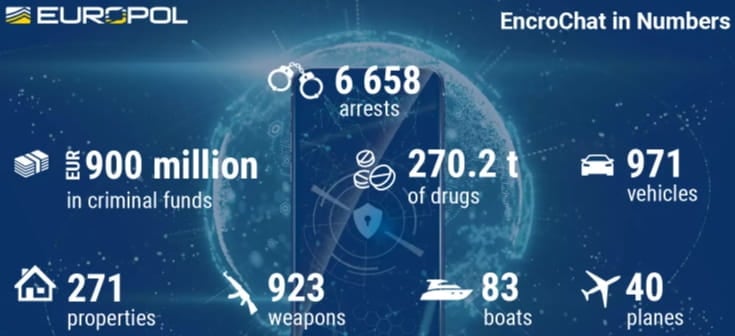
Европол сообщил о ликвидации мобильной платформы для зашифрованных коммуникаций — EncroChat. Результатом операции правоохранителей стал арест более 6600 подозреваемых и конфискация 979 миллионов долларов средств, полученных незаконным способом.

EncroChat — это мобильные устройства, работающие на специальной версии Android. Авторы платформы для зашифрованных переписок обещают пользователям устойчивое шифрование, анонимность и отсутствие отслеживания.

Сервис также располагал функцией автоудаления сообщений, позволял мгновенно стереть данные на устройстве в режиме «паника», обеспечивал защиту от несанкционированного доступа и устойчивость к брутфорс-атакам.

Идеальный мессенджер для преступников, не правда ли? Именно поэтому криминальные элементы и платили 1500 евро за подписку на шесть месяцев. Сами телефоны EncroChat продавались за 1000 евро. При необходимости информацию на устройствах можно было стереть удалённо.

Ещё в 2020 году правоохранительные органы смогли незаметно внедриться в системы EncroChat и изучить миллионы сообщений, которыми обменивались преступники. С тех пор полицейские нескольких стран работали сообща, что привело к аресту 6558 лиц, включая 197 «важных персонажей».

Используя данные из EncroChat, правоохранители смогли выявить и изъять 270 тон наркотических веществ, 971 автомобиль, 923 единицы оружия, 68 взрывных устройств, 807 миллионов долларов наличными и ещё 168 млн долларов в цифровом виде.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru