


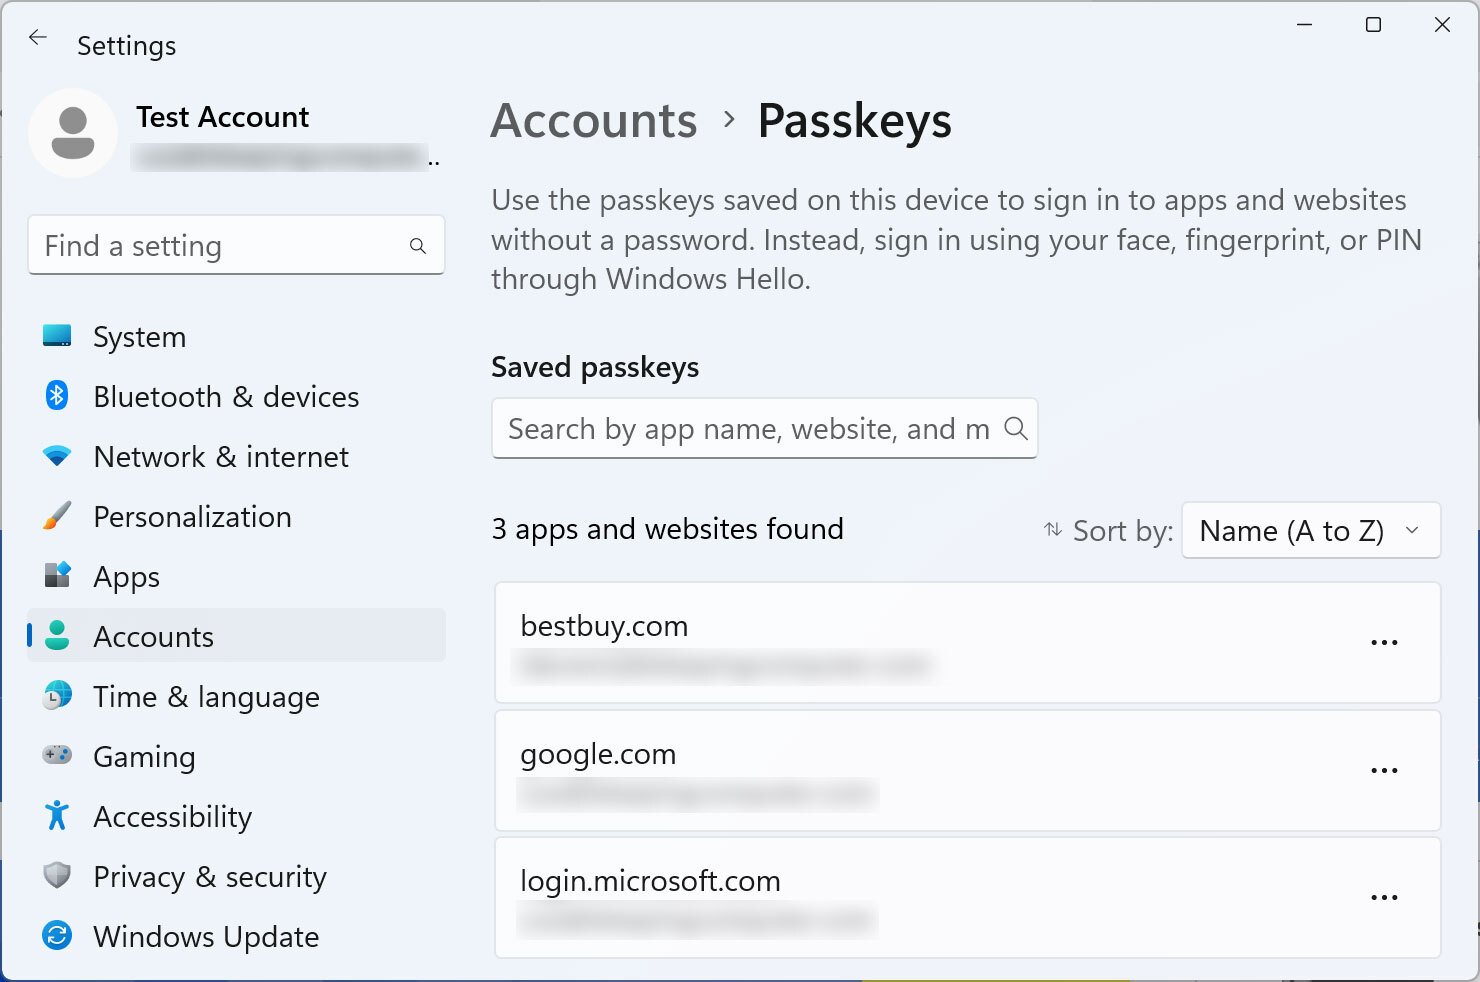

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

Microsoft расширяет поддержку ключей доступа (passkey) в операционной системе Windows 11. Теперь пользователи смогут более безопасно аутентифицироваться на сайтах и приложениях с помощью биометрии.

Напомним, что технология passkey подразумевает привязку уникальных кодов к определённым устройствам. Один ключ доступа вы можете привязать к десктопу, другой — к планшету, третий — к смартфону. Получается удобно и безопасно.

Есть мнение, что passkey существенно снижает риск взлома и утечки данных: поскольку злоумышленники не могут украсть или перехватить такие коды, фишинг в этом случае будет бесполезен.

Ключи доступа являются более защищённой и надёжной альтернативой паролям, поскольку позволяют использовать ПИН-код или биометрию (сканирование отпечатка пальца и лица) для входа в аккаунты.

По словам Microsoft, в сборке Windows 11 Insider Preview Build 23486 разработчики усовершенствовали технологии беспарольного входа. Пользователи ОС смогут логиниться с помощью ключей и Windows Hello.

«Мы улучшили опыт использования passkey в Windows. Теперь вы сможете пройти на любой сайт, поддерживающий ключи доступа, и войти в учётную запись с помощью этой технологии и Windows Hello», — отмечают в Microsoft.

«Сразу после создания ключа доступа пользователи смогут задействовать Windows Hello (скан лица, отпечатка или ПИН-код) для входа. Опционально можно использовать мобильное устройство».

Источник BleepingComputer


В этом месяце Apple также сообщила о планах присвоить каждому владельцу устройств ключ доступа для беспарольного входа в аккаунт.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru