



В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

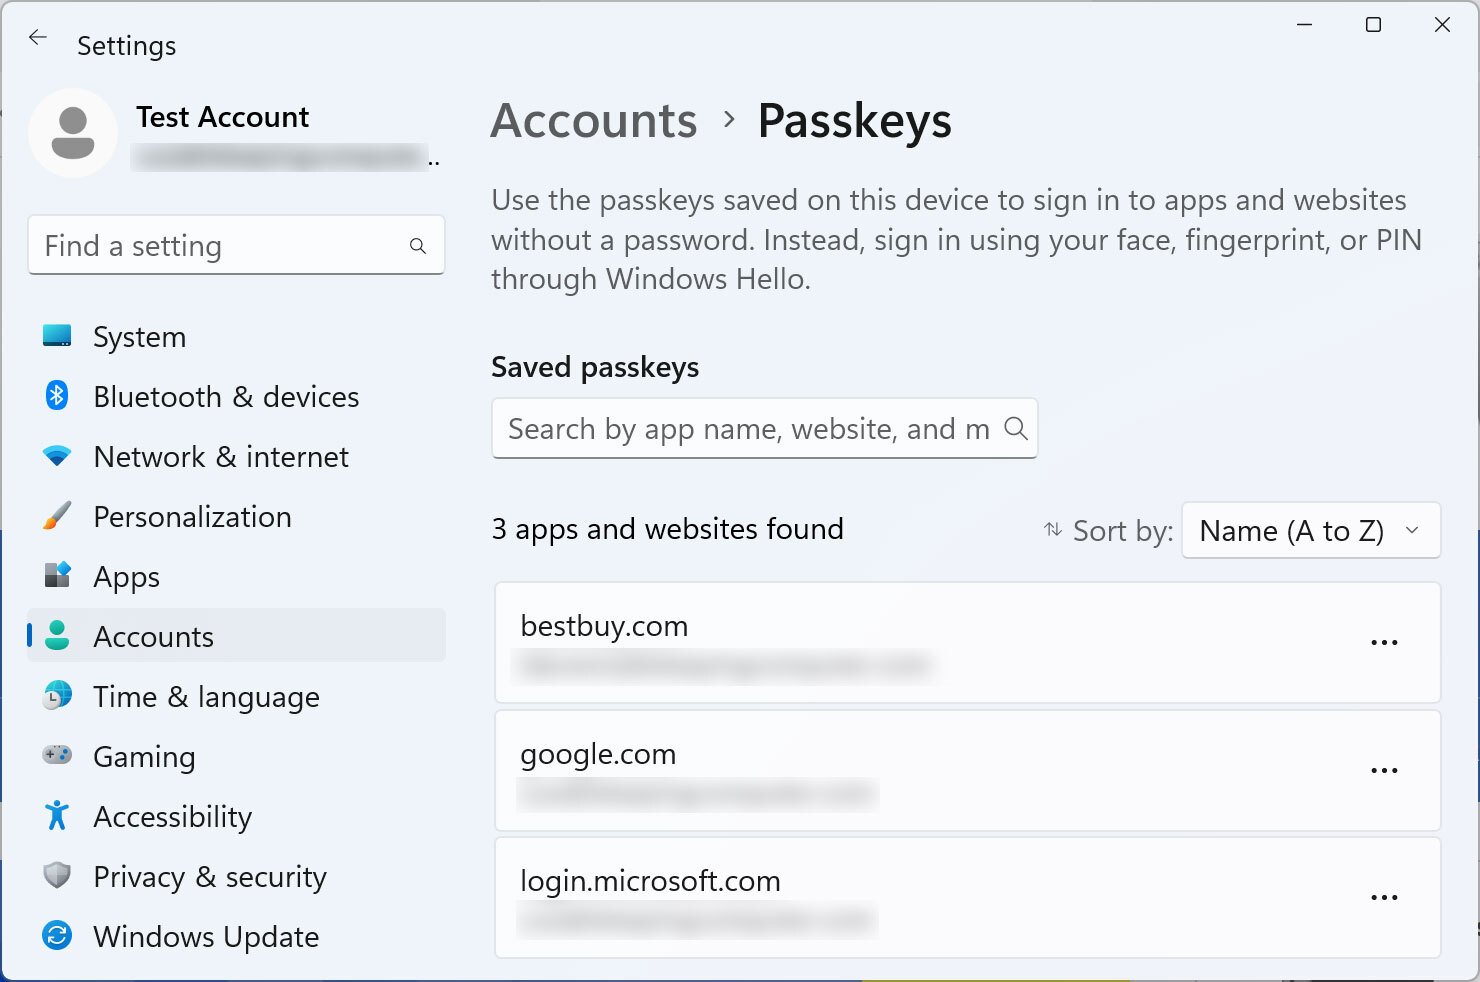
Microsoft расширяет поддержку ключей доступа (passkey) в операционной системе Windows 11. Теперь пользователи смогут более безопасно аутентифицироваться на сайтах и приложениях с помощью биометрии.

Напомним, что технология passkey подразумевает привязку уникальных кодов к определённым устройствам. Один ключ доступа вы можете привязать к десктопу, другой — к планшету, третий — к смартфону. Получается удобно и безопасно.

Есть мнение, что passkey существенно снижает риск взлома и утечки данных: поскольку злоумышленники не могут украсть или перехватить такие коды, фишинг в этом случае будет бесполезен.

Ключи доступа являются более защищённой и надёжной альтернативой паролям, поскольку позволяют использовать ПИН-код или биометрию (сканирование отпечатка пальца и лица) для входа в аккаунты.

По словам Microsoft, в сборке Windows 11 Insider Preview Build 23486 разработчики усовершенствовали технологии беспарольного входа. Пользователи ОС смогут логиниться с помощью ключей и Windows Hello.

«Мы улучшили опыт использования passkey в Windows. Теперь вы сможете пройти на любой сайт, поддерживающий ключи доступа, и войти в учётную запись с помощью этой технологии и Windows Hello», — отмечают в Microsoft.

«Сразу после создания ключа доступа пользователи смогут задействовать Windows Hello (скан лица, отпечатка или ПИН-код) для входа. Опционально можно использовать мобильное устройство».

Источник BleepingComputer


В этом месяце Apple также сообщила о планах присвоить каждому владельцу устройств ключ доступа для беспарольного входа в аккаунт.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru