



Пользователи LastPass не могут войти в аккаунты после сброса MFA

Пользователи LastPass не могут войти в аккаунты после сброса MFA

Пользователи LastPass не могут войти в аккаунты после сброса MFA

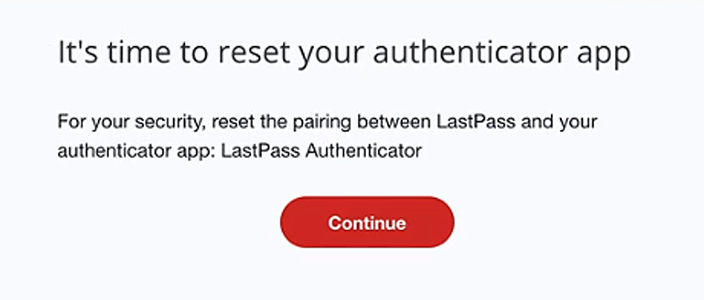
Пользователи LastPass жалуются на потерю доступа к собственным хранилищам. Даже после успешного сброса приложений для мультифакторной аутентификации менеджер паролей не даёт юзерам управлять аккаунтами и сохранёнными учётными записями.

Вся эта история с проблемой входа в хранилище LastPass длится с мая. Изначально пользователей просили сбросить MFA-приложения вроде LastPass Authenticator, Microsoft Authenticator, Google Authenticator, что являлось частью запланированного апгрейда безопасности.

Разработчики менеджера паролей предупреждали, что после этих манипуляций может потребоваться повторно войти в аккаунт. Однако на деле люди столкнулись с невозможностью залогиниться обратно.

Что хуже, нельзя даже связаться с техподдержкой, так как для корректного обращения сначала нужно войти в аккаунт. В результате пользователи застряли в бесконечном цикле.


Само собой, люди пошли писать гневные посты в соцсетях. Например, претензии к LastPass можно встретить в Twitter и на форуме поддержки. Такая ситуация побудила разработчиков опубликовать ряд рекомендаций.

«Повторная синхронизация мультифакторной аутентификации и вынужденный выход из аккаунта связаны с повышением безопасности и шифрованием хранилищ паролей», — пишет компания в Twitter.

В другом сообщении представители LastPass отметили, что пользователям необходимо сбросить MFA при повторном входе в учётную запись. Детально вся процедура описана в документе LastPass.

Напомним, в конце прошлого года неким киберпреступникам удалось пробраться в облако LastPass, используя данные из прошлого взлома.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru