



Криптоджекеры атакуют Linux-системы троянизированной версией OpenSSH

Криптоджекеры атакуют Linux-системы троянизированной версией OpenSSH

Криптоджекеры атакуют Linux-системы троянизированной версией OpenSSH

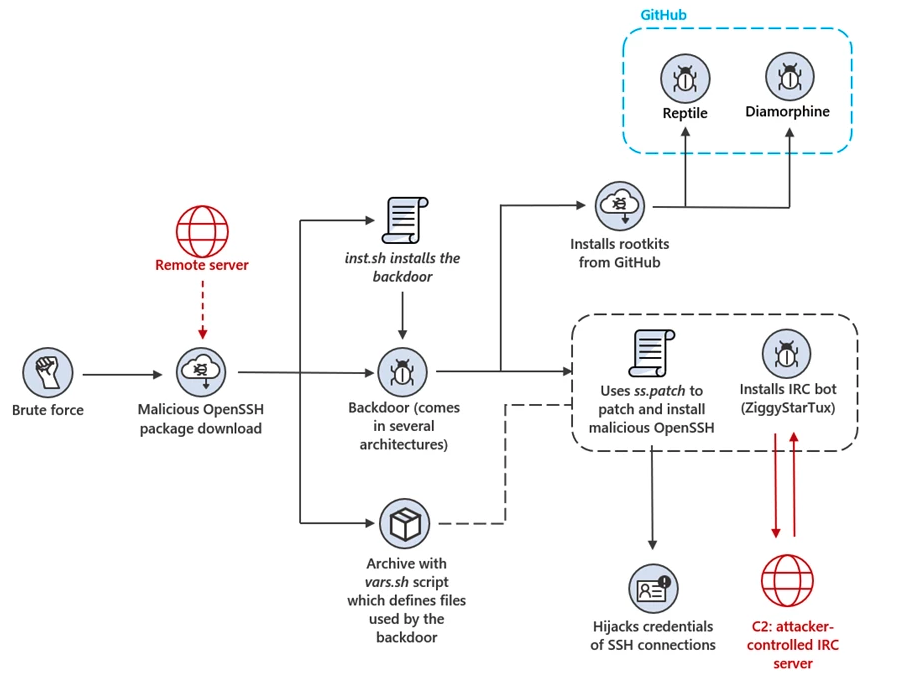
В новой кампании криптоджекинга злоумышленники взламывают доступные из Сети Linux- и IoT-устройства. Для получения доступа используется брутфорс, после чего атакующие разворачивают троянизированную версию OpenSSH.

На новую серию атак обратили внимание специалисты Microsoft. В отчёте исследователи отмечают:

«Криптоджекеры задействуют хуки для перехвата паролей и ключей SSH. Одинаковый подход используется как на клиенте, так и на сервере. Кроме того, у злоумышленников появляется возможность входить в систему с правами root и скрывать своё присутствие в системе».

Шелл-скрипт бэкдора запускается параллельно с вредоносным бинарником OpenSSH и добавляет два открытых ключа в файл authorized_keys. Это нужно атакующим для постоянного SSH-доступа.

Следующим этапом киберпреступники собирают информацию о системе и устанавливают LKM-руткиты с открытым исходным кодом — Reptile и Diamorphine, которые максимально скрывают вредоносную активность в системе.

Бэкдор также используется для удаления майнеров-конкурентов: добавляются новые правила iptables и соответствующая информация в /etc/hosts, чтобы заблокировать трафик на IP конкурирующих майнеров.

Поскольку в ходе атаки разворачивается IRC-бот ZiggyStarTux, исследователи сделали вывод, что атакующие нацелены и на DDoS.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru