



Яндекс увеличил призовой фонд bug bounty в 2,5 раза — до 100 млн рублей

Яндекс увеличил призовой фонд bug bounty в 2,5 раза — до 100 млн рублей

Яндекс увеличил призовой фонд bug bounty в 2,5 раза — до 100 млн рублей

В этом году компания «Яндекс» выделила 100 млн рублей на выплаты багхантерам, ищущим уязвимости в ее продуктах и инфраструктуре. Участникам «Охоты за ошибками» обещают вознаграждение даже в том случае, когда общая сумма превысит этот порог.

С начала года в рамках программы bug bounty «Яндекс» уже выплатил 35,5 млн рублей. Большую часть этой суммы составили награды участникам январского конкурса: на тот момент призы за RCE и SQLi были увеличены в десять раз, и несколько находок были оценены в 3,7 млн, 7,5 млн. и 12 млн рублей.

Сейчас организаторы «Охоты за ошибками» платят за каждую найденную уязвимость в два раза больше, чем в прошлом году. Так, например, возможность SQL-инъекции оценивается в ₽900 тыс., тогда как ранее за нее можно было получить лишь ₽450 тысяч.

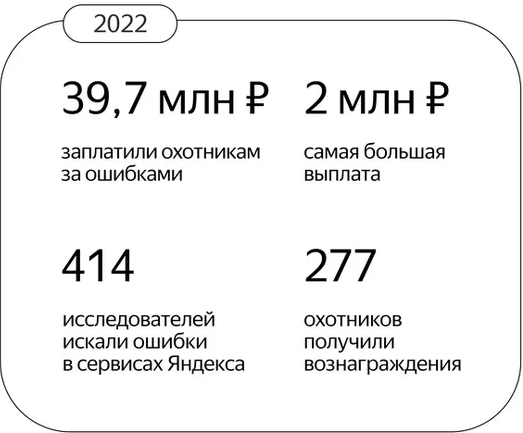
В 2022 году общий размер выплат составил около 40 млн рублей. За год в рамках bug bounty «Яндекс» получил 905 отчётов, из них 288 оказались уникальными и соответствовали правилам программы. Самый активный участник прислал 64 отчёта и получил 43 награды. Все найденные ошибки уже исправлены.

В сентябре в честь десятилетия «Охоты за ошибками» компания на месяц увеличила выплаты в 10 раз.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru