



Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

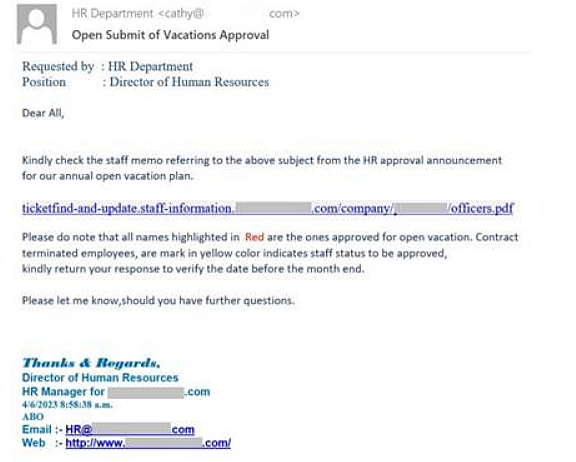
Эксперты «Лаборатории Касперского» зафиксировали новую фишинговую рассылку. Поддельные сообщения массово распространяются от имени HR-отделов крупных компаний; в теле письма или в теме проставлено слово «отпуск».

Целью злоумышленников является сбор корпоративных учеток. При переходе по указанной ссылке открывается страница с полями для ввода логина и пароля; после их заполнения данные отсылаются мошенникам.

Аналитики отметили несколько признаков подлога, на которые стоит обратить внимание. Это прежде всего странный адрес отправителя и ссылка, под которой скрыт совершенно другой адрес (выявляется при наведении курсора). Сайт-ловушка размещен в облаке myhuaweicloud.com, а не на сервере конкретной компании, что тоже должно насторожить получателя письма.


Кастомизация шаблона осуществляется с использованием средств автоматизации. Из адреса извлекаются имя сотрудника и доменное имя целевой компании, которые затем вставляются в маскировочный URL и подпись отправителя.

«Мошенники подстраиваются под новостную повестку, — комментирует Роман Деденок, специалист Kaspersky по анализу спама. — Начался сезон отпусков, и они не упускают возможность использовать эту тему в своих схемах. Расчёт на то, что сотрудник захочет проверить, вдруг речь идёт о внезапном переносе сроков, необходимости их подтвердить или конфликте дат отпусков с какими-либо важными мероприятиями. Однако призываем быть бдительными и, прежде чем переходить по ссылкам из писем даже на злободневные темы, рекомендуем проверить, нет ли признаков, указывающих на фишинг».

Для защиты от подобных угроз эксперты рекомендуют принять следующие меры:

  • обеспечить защиту корпоративной почты на уровне почтового шлюза;
  • использовать надежную систему защиты конечных точек для корпоративных устройств, подключенных к интернету;
  • регулярно проводить тренинги по кибербезопасности для сотрудников, а затем симулированные фишинговые атаки для проверки приобретенных навыков.
Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru