




Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Ботнет Цунами в компании XMRig пробирается через SSH на Linux-серверы

Неизвестный киберпреступник (или группировка) брутфорсит SSH-серверы Linux с целью установить ряд вредоносных программ вроде DDoS-ботнетов Tsunami и ShellBot, а также инструменты для повышения прав, чистки логов и даже майнер Monero XMRig.

На атаки «Цунами» обратили внимание специалисты AhnLab Security Emergency Response Center (ASEC). Кто бы ни стоял за этой компанией, его задача — запускать DDoS-атаки и майнить криптовалюту.

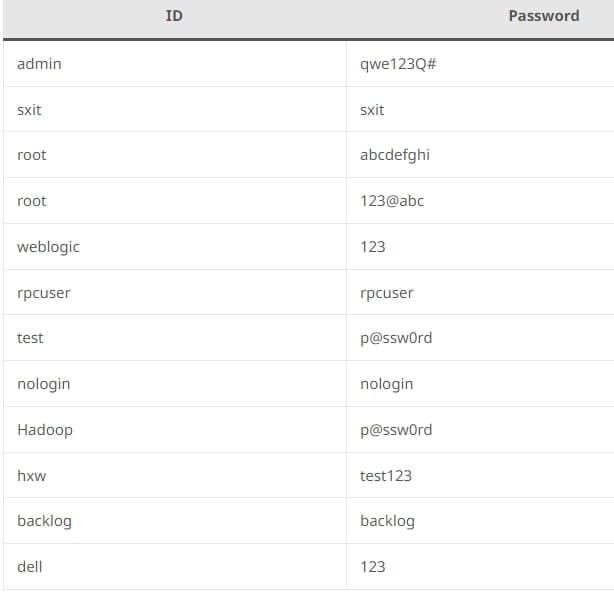
Злоумышленник сканирует Сеть, пытаясь найти открытые SSH-серверы Linux, после чего брутфорсит имя пользователя и пароль. Используются следующие комбинации учётных данных:


После получения административного доступа атакующий запускает команду для выполнения ряда вредоносных программ:


Команда ASEC также выяснила, что киберпреступник генерирует новую пару открытых и закрытых ключей SSH, чтобы максимально закрепиться на сервере даже при смене пароля. Далее в систему загружаются ботнеты, криптомайнеры и другие вредоносные инструменты.

Одним из таких является ShellBot, написанный на Perl. Этот бот использует протокол IRC для связи. Он может сканировать порты UDP и TCP, а также проводить HTTP-флуд. Другой ботнет — Tsunami — тоже использует IRC, но при этом записывает себя в /etc/rc.local, чтобы запускаться после перезагрузки. Для сокрытия «Цунами» использует имя системного процесса.

Стоит упомянуть инструменты MIG Logcleaner v2.0 и Shadow Log Cleaner, которые тоже попадают в целевую систему. А завершает картину заражения вредоносный майнер XMRig.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru