



Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

В Google Play Store нашли шпионскую программу для Android, явно разработанную профессионалами. Судя по всему, этим софтом пользуется киберпреступная группировка правительственного уровня.

Согласно анализу специалистов из Cyfirma, вредонос может собирать важные сведения с мобильного устройства жертвы: данные геолокации, список контактов и т. п. Эксперты считают, что операторами шпиона являются члены группировки DoNot (APT-C-35).

В целом обнаруженный Android-троян помогает злоумышленникам подготовить почву для более серьёзной атаки. То есть фактически шпион представляет собой первую ступень заражения, участвующую в сложных целевых кампаниях.

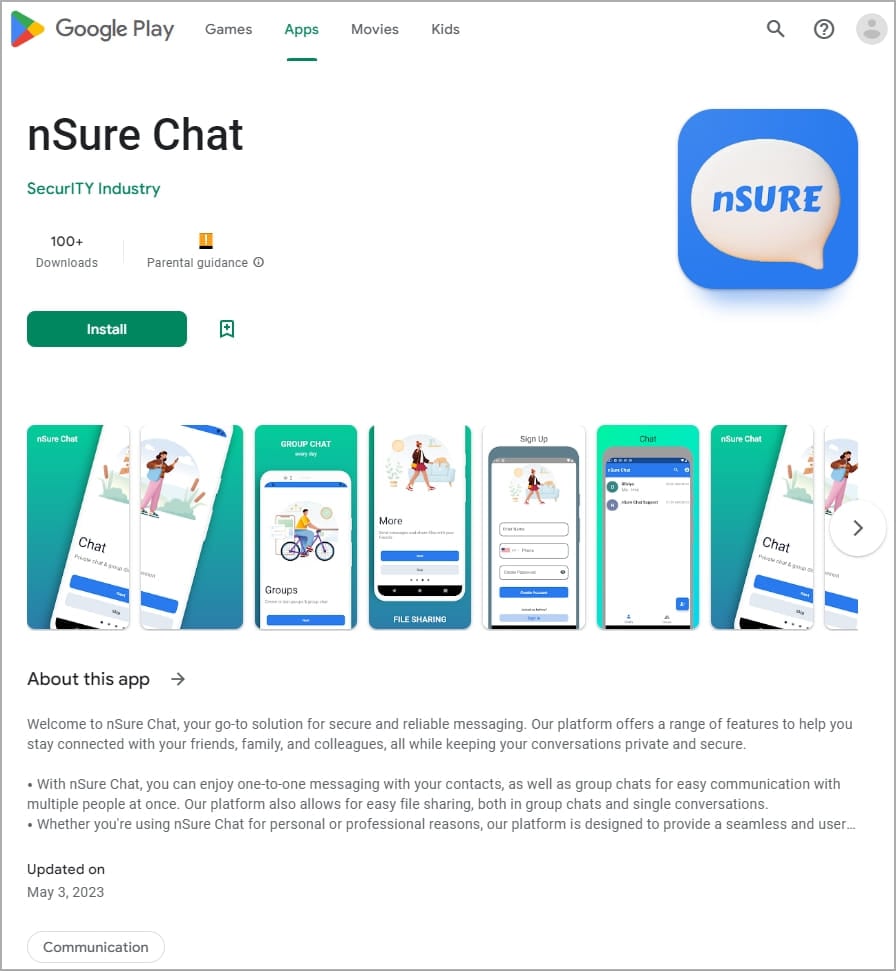
Вредоносное приложение маскируется под VPN и защищённый сервис обмена сообщениями. Софт с именами nSure Chat и iKHfaa VPN в официальный магазин загрузил разработчик «SecurITY Industry». В настоящее время программы доступны в Play Store.

Источник BleepingComputer


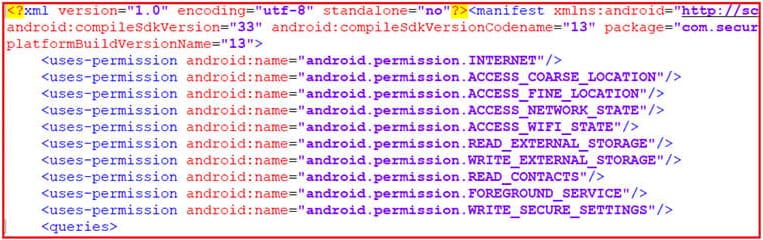
Малое число загрузок шпионского софта говорит о том, что он предназначен для узкого круга целей. Попав на устройство, оба приложения запрашивают подозрительные разрешения: доступ к списку контактов (READ_CONTACTS) и данным геолокации (ACCESS_FINE_LOCATION). Вся эта информация передаётся операторам зловреда.


Как выяснили исследователи из Cyfirma, код шпионских приложений заимствован у легитимного софта — Liberty VPN. Командный центр располагается под адресу https[:]ikhfaavpn[.]com.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru