



Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Мошенники с помощью фишинговых ботов получили ключи к 15 тыс. телеграм-аккаунтов и публиковали рекламу якобы выгодных инвестиций, чтобы выманить деньги у доверчивых граждан. Предполагаемые главари ОПГ выявлены, возбуждено уголовное дело.

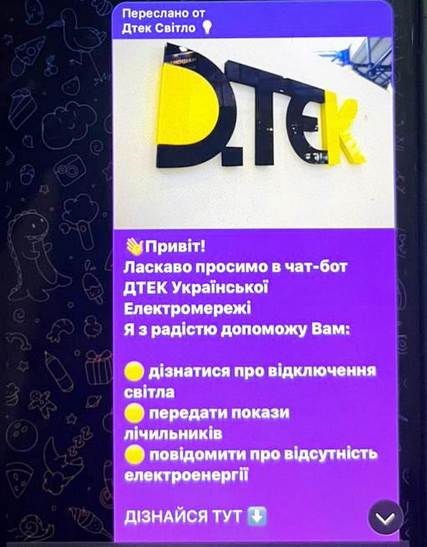
Согласно сообщению киберполиции Украины, организаторами мошеннической схемы являлись четыре жителя Киева и Одессы и один россиянин. Созданные ими боты Telegram имитировали чат-бот энергетической компании ДТЭК и оживали в периоды отключения электричества по стране.


Собранные ботами ключи (номер телефона и код подтверждения в мессенджере) открывали злоумышленникам доступ к чужим аккаунтам. Угон впоследствии использовался для распространения рекламы мошеннических каналов, публикующих советы по инвестированию в различные проекты.

Для обналичивания денежных средств, полученных в виде капиталовложений, было нанято полсотни дропов. По предварительным данным, от реализации мошеннической схемы пострадали более 15 тыс. владельцев телеграм-аккаунтов и около 3 тыс. несостоявшихся инвесторов.

Уголовное производство открыто по фактам совершения преступлений, предусмотренных ч. 1 ст. 209 (отмывание денег), ч. 4 ст. 190 (мошенничество), ч. 5 ст. 361 (несанкционированное вмешательство в работу ИКТ-систем) и ч. 2 ст. 361-1 (создание и использование вредоносных программ) УК Украины. По совокупности ответчикам грозит от 10 до 15 лет лишения свободы.

В домах прошли обыски, полиция изъяла мобильники, симки, компьютерную технику, банковские карты. Трем лицам вручили уведомление о подозрении, еще в двух случаях решение о привлечении в качестве обвиняемого было принято заочно. Правовая оценка действий дропов будет сделана после изучения изъятых материалов.

Киберкопы рекомендуют гражданам использовать двухфакторную аутентификацию (2FA), держать в тайне коды подтверждения, присылаемые в СМС либо генерируемые в приложении, а также мониторить подключенные устройства и активные сеансы в мессенджерах. При использовании ботов следует каждый раз проверять корректность ссылки.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru