



Kaspersky стала партнёром Большого театра по кибербезопасности

Kaspersky стала партнёром Большого театра по кибербезопасности

Kaspersky стала партнёром Большого театра по кибербезопасности

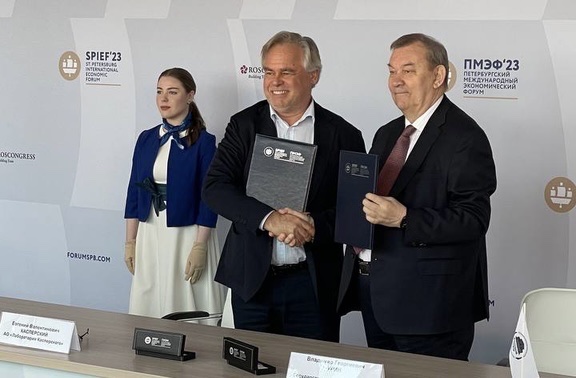
Компания «Лаборатория Касперского» стала эксклюзивным партнёром по кибербезопасности Большого театра. 15 июня на Петербургском международном экономическом форуме (ПМЭФ-2023) генеральный директор Большого театра России Владимир Урин и глава Kaspersky Евгений Касперский подписали договор о сотрудничестве.

Как отметили в «Лаборатории Касперского», этот шаг — естественное продолжение стратегии по защите и поддержке культурного наследия. Компания активно участвует в развитии арт-проектов по всему миру.

В рамках партнёрства Kaspersky обеспечит комплексную киберзащиту Большого театра. Все конечные точки инфраструктуры театра и корпоративные переписки будут в безопасности благодаря продуктам компании.

Для защиты от сложных киберугроз задействуют систему Kaspersky Symphony MDR (Managed Detection and Response). Эксперты гарантируют круглосуточный мониторинг и реагирование на киберинциденты, что позволит Большому театру оптимизировать затраты на внутреннюю ИБ-команду и эффективно реагировать на киберугрозы.


Владимир Урин, генеральный директор Большого театра, выразил уверенность в правильности выбора «Лаборатории Касперского» в качестве партнёра по кибербезопасности и отметил, что компания является лидером в своей области. Он подчеркнул, что в современной цифровой реальности театру необходима надёжная защита, и сотрудничество с Kaspersky поможет достичь этой цели.

Евгений Касперский, бессменный лидер «Лаборатории Касперского», отметил, что рад партнёрству с одним из самых известных и старейших театров мира. Он подчеркнул, что компания, уже долгое время создающая безопасный цифровой мир, обеспечит непрерывную защиту объекта мирового культурного наследия. Касперский заверил, компания сделает все возможное, чтобы поддержать Большой театр в развитии искусства и обеспечить информационную безопасность его систем.

Более подробную информацию о сотрудничестве «Лаборатории Касперского» и Большого театра можно найти по ссылке.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru