



Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Пиратские ISO-образы Windows 10 устанавливают клипера в EFI-раздел

Киберпреступники распространяют пиратские сборки Windows 10 через торрент-ресурсы, но есть нюанс: находчивые злоумышленники спрятали в разделе EFI (Extensible Firmware Interface) вредоноса-клипера, похищающего криптовалюту пользователей.

Как известно, раздел EFI представляет собой системную область, где содержатся загрузчик и связанные файлы. Всё это добро запускается до старта самой ОС, поэтому метод атакующих позволяет клиперу уходить от детектирования антивирусными программами.

Само собой, сам метод далеко не новый. Ранее операторы многих вредоносов уже модифицировали EFI-разделы для запуска своих программ за пределами операционной системы. Можно вспомнить хотя бы BlackLotus.

На пиратские ISO-образы обратили внимание специалисты антивирусной компании «Доктор Веб». По их словам, злоумышленники используют EFI в качестве безопасного хранилища для компонентов клипера.

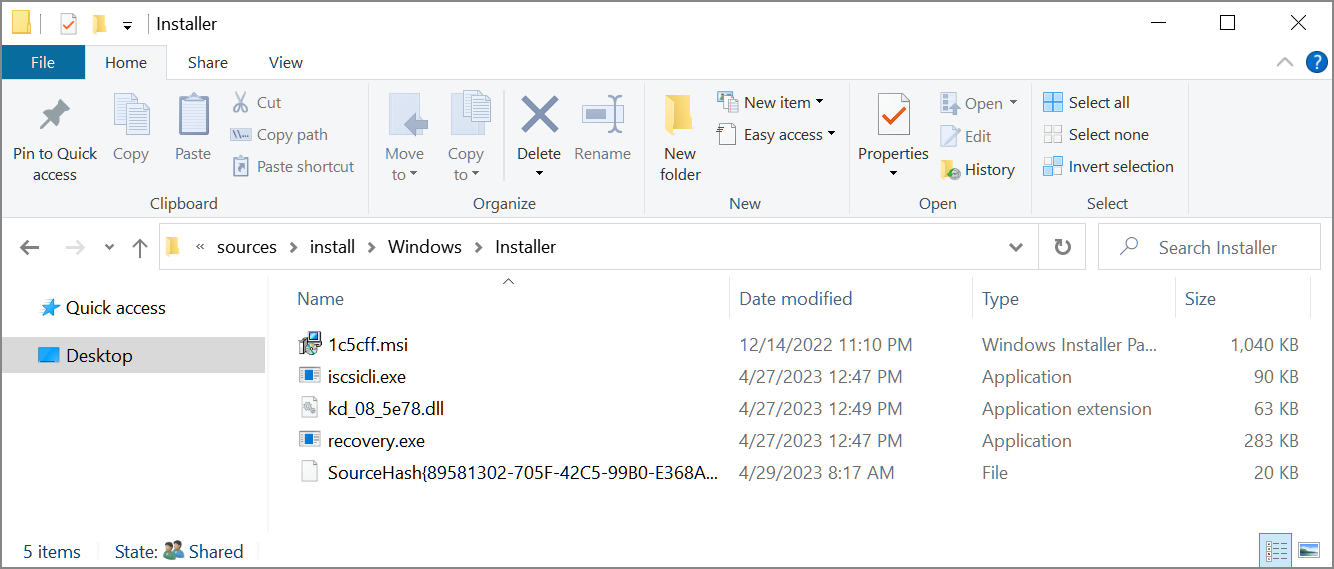
Поскольку стандартные защитные программы не сканируют эту область, вредоносная программа может спокойно остаться незамеченной. Как отметили в «Доктор Веб», билды Windows 10 скрывают следующие злонамеренные компоненты:

  1. \Windows\Installer\iscsicli.exe (дроппер)
  2. \Windows\Installer\recovery.exe (инжектор)
  3. \Windows\Installer\kd_08_5e78.dll (клипер)

Скриншот BleepingComputer


После того как пользователь устанавливает ОС с помощью упомянутых ISO, в системе автоматически создаётся запланированная задача, запускающая дроппер iscsicli.exe. Последний монтирует раздел «M:\» и копирует два файла — recovery.exe и kd_08_5e78.dll — в корень диска «C».

После запуска вредоноса DLL внедряется в легитимный системный процесс %WINDIR%\System32\Lsaiso.exe. При этом зловред проверяет, запущены ли инструменты анализа вроде Process Explorer, Task Manager, Process Monitor, ProcessHacker и т. п.

Специалисты «Доктор Веб» привели список образов ISO, которых нужно избегать на торрент-сайтах:

  • Windows 10 Pro 22H2 19045.2728 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 + Office 2021 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2846 x64 by BoJlIIIebnik RU.iso
  • Windows 10 Pro 22H2 19045.2913 + Office 2021 x64 by BoJlIIIebnik [RU, EN].iso
  • Windows 10 Pro 22H2 19045.2913 x64 by BoJlIIIebnik [RU, EN].iso
Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru