



Менеджер паролей Chrome открыл биометрическую аутентификацию на десктопах

Менеджер паролей Chrome открыл биометрическую аутентификацию на десктопах

Менеджер паролей Chrome открыл биометрическую аутентификацию на десктопах

Разработчики Google Chrome решили допилить встроенный в браузер менеджер паролей. Основная задача — обезопасить пользователей от кражи учётных данных и облегчить им управление паролями.

Напомним, что Chrome Password Manager является частью сервисов Google и плотно интегрирован в экосистему интернет-гиганта. Менеджер позволят управлять паролями и автоматически подставлять учётные данные на сайтах. Все комбинации синхронизируются в пределах одного Google-аккаунта.

Считается, что сохранять пароли в браузере — крайне нежелательная и опасная практика, вспомнить хотя бы вредоноса RedLine, который недавно напомнил пользователям об этих рисках. Тем не менее специалисты отмечают, что если вы придерживаетесь основных правил кибербезопасности, можете не бояться использовать Google Password Manager для управления учётными данными.

На днях Google представила пять новых функций менеджера паролей, призванных повысить безопасность логинов и паролей пользователей. Особого внимания заслуживают три из них.

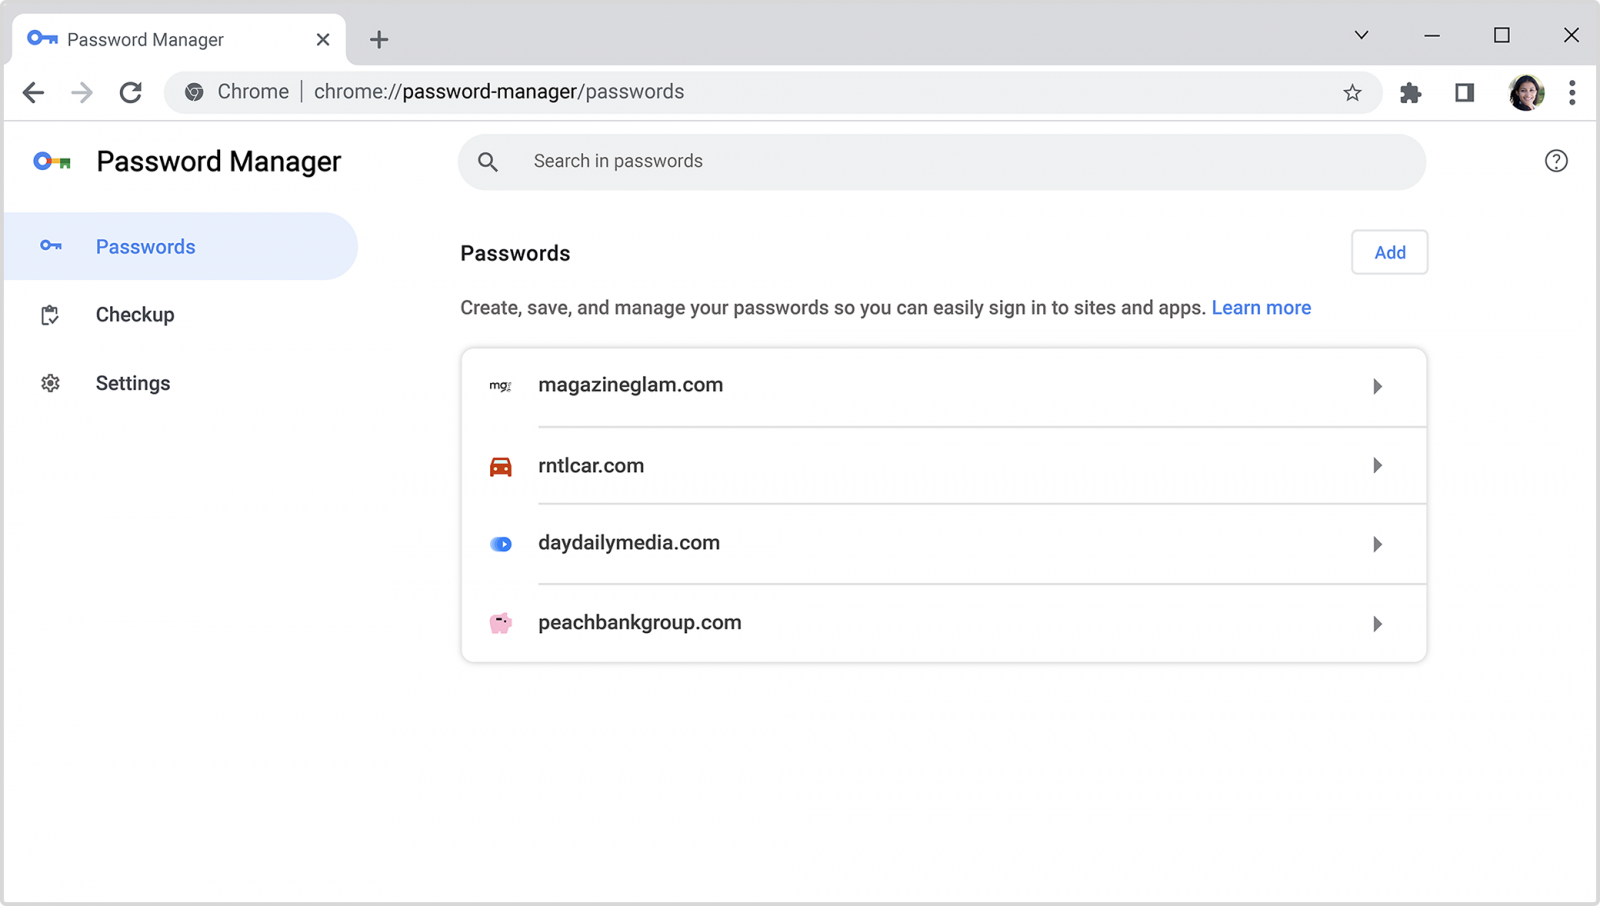
Первая — ярлык на десктопах для Google Password Manager, который позволит быстрее получать доступ к сохранённым данным, изменять их или заполнять формы для входа на сайтах.


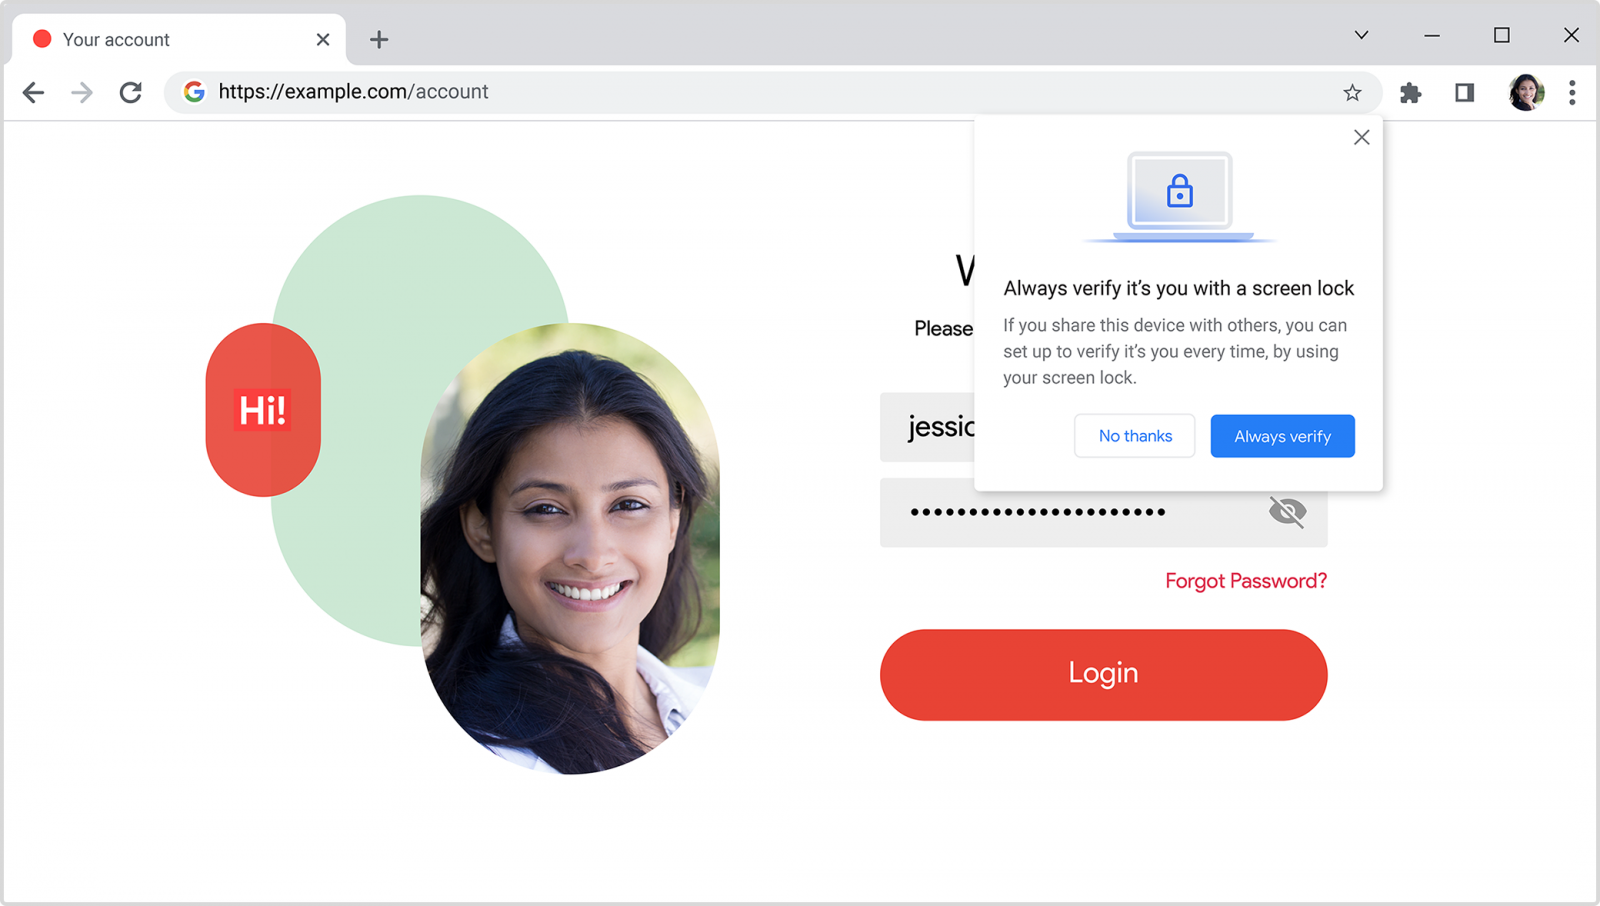
Вторая фича ещё более вкусная — биометрическая аутентификация на десктопных компьютерах. Ранее это было доступно только мобильным платформам. Теперь пользователи настольных ОС смогут защитить свои данные ещё одним слоем: пароли будут подставляться только после сканирования отпечатка пальца или лица. То же самое касается просмотра и редактирования учётных данных.


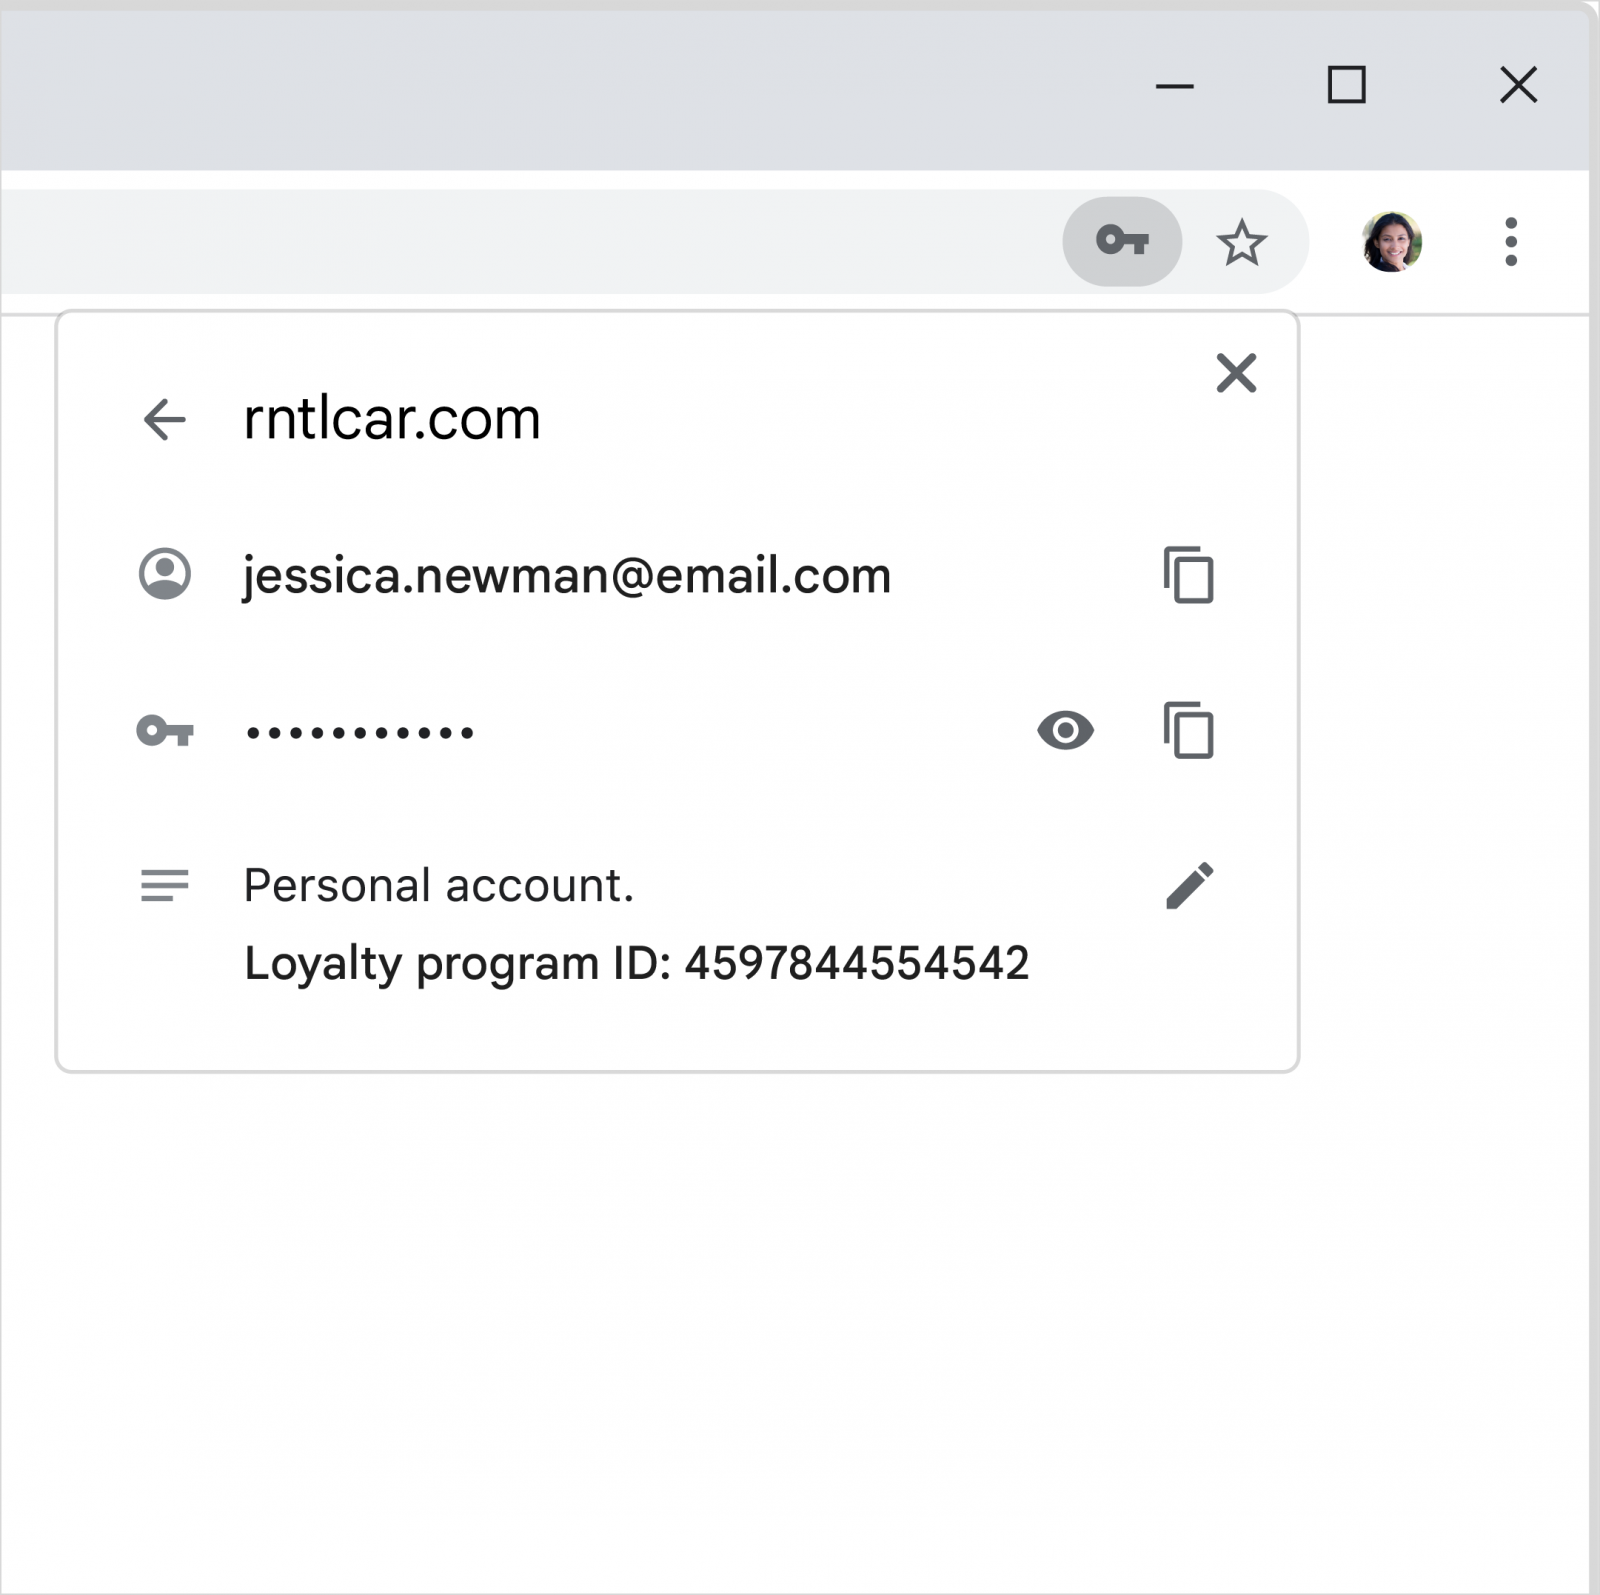
Отметим также появление произвольных заметок к каждому из сохранённых логинов и паролей. Это позволит сохранять дополнительную информацию, которая требуется для входа в аккаунты (например, ответы на специальные вопросы, ПИН-коды и т. п.).


Помимо этого, в менеджере паролей Google Chrome также улучшили импорт из других аналогичных программ.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru