



В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

Киберпреступники утверждают, что им удалось взломать учётные данные администратора i2VPN и получить доступ к дашборду, где хранится информация сотен тысяч пользователей сервиса анонимизации.

О киберинциденте рассказали исследователи из SafetyDetectives. По их данным, злоумышленники опубликовали конфиденциальную информацию, принадлежащую, судя по всему, сервису i2VPN.

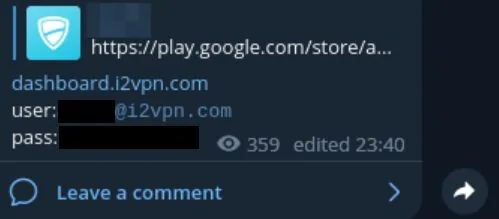
Среди скомпрометированных сведений оказались адрес электронной почты и пароль администратора i2VPN. Соответствующие данные были выложены в одном из каналов Telegram.

i2VPN представляет собой VPN-сервис, который авторы предлагают по модели freemium (базовая версия — бесплатно, расширенная — за деньги). Мобильное приложение i2VPN доступно для загрузки в двух основных магазинах — Google Play Store и App Store.

Злоумышленники опубликовали некий URL, который, по их утверждениям, является главной ссылкой на дашборд, а также учётные данные  администратора (имейл и пароль).


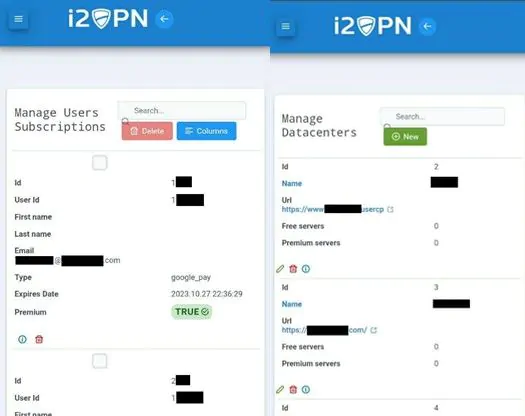
Помимо этого, хакеры выложили якобы бэкенд панели, где видны дата-центры, подписки пользователей и их информация:

  • идентификаторы;
  • имена аккаунтов;
  • имейлы, на которые зарегистрированы аккаунты;
  • детали подписок и способов оплаты.


Согласно общедоступной статистике, в Google Play приложение i2VPN загрузили более 500 тыс. раз.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru