



Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Согласно данным команды Kaspersky Digital Footprint Intelligence, с января по май 2023 года число публикаций значимых баз данных российских компаний увеличилось на 33% в сравнении с аналогичным периодом прошлого года.

Об этом специалисты рассказали на мероприятии Kaspersky CyberSecurity Weekend в Екатеринбурге. За пять месяцев 2023 года на форумах для киберпреступников эксперты нашли 197 миллионов строк пользовательских данных. Из них 81 млн строк содержали номера телефонов, а 23 миллиона — пароли.

Также заметно изменился фокус внимания в начале 2023 года. Чаще всего сообщения, размещённые на соответствующих площадках, указывали на утечки данных из сферы ретейла, ИТ и финансов.

Для сравнения: в прошлом году злоумышленников в основном интересовали рестораны и различные онлайн-сервисы. В 2023-м публикации о компрометации данных стали чаще затрагивать крупные компании, а годом ранее сообщения в основном относились к среднему и малому бизнесу.

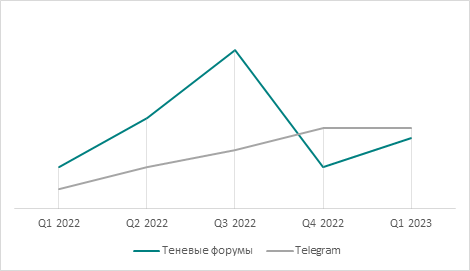
Кроме того, изменился подход к постингу сообщений о компрометации данных. Преступники стали чаще использовать Telegram для подобных публикаций, а не форумы даркнета. Почти 50% сообщений об утечке были опубликованы в течение месяца после взлома компании.


Игорь Фиц, аналитик Kaspersky Digital Footprint Intelligence, подчеркивает, что скомпрометированная информация пользователей, к которой получают доступ злоумышленники, часто продается или бесплатно публикуется на площадках для хакеров. Эта информация включает полное имя, адрес электронной почты, номер телефона и пароль.

Стоит помнить, что даже небольшой объём пользовательских данных может быть достаточным для идентификации человека и получения доступа к другим конфиденциальным сведениям и аккаунтам.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru