



Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

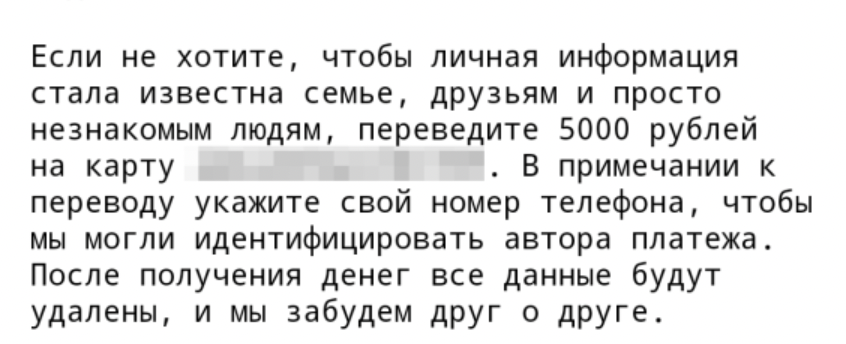
“Уже догадываетесь о чем пойдет речь? Верно. Мы получили контроль над устройством и перехватили все данные на нем”. Такое сообщение получают пользователи смартфонов на Android, чьи гаджеты заразились вымогателем Rasket. Всего за 5 тыс. рублей взломщики обещают не сливать фотографии и пароли жертвы.

О том, что недавно российские пользователи Android-смартфонов столкнулись с крайне неприятным сюрпризом в виде трояна, рассказали эксперты “Лаборатории Касперского”.

Цепочка заражения выглядит так: пользователь получает от знакомых СМС-сообщение со ссылкой на приложение (это может быть чат для знакомств, радар-детектор, мод или лотерея). Но вместо обещанного сервиса он скачивает программу-шантажиста Rasket, получившую доступ к записной книжке, фотографиям и паролям жертвы.

Вымогатели требуют пять тысяч рублей, в противном случае они обещают отправить всю информацию по списку контактов. В примечании к переводу нужно указать номер телефона, чтобы преступники не запутались в платежах.


В качестве доказательств жертве показывают список перехваченных контактов. На раздумья дается неделя.

Авторы зловреда уверяют, что за выкуп не будут использовать украденную информацию. Однако эксперты по кибербезопасности подчёркивают — верить атакующим и платить не стоит: нет гарантии, что данные не обнародуют и атака не повторится снова.

У троянца Rasket есть несколько особенностей, рассказывают эксперты “Лаборатории Касперского”:

  1. Кроме вымогательства и спам-рассылки, приложение может совершать банковские переводы с аккаунта жертвы. Для этого в самом начале работы зловред запрашивает разрешение на отправку СМС-сообщений. Эта функция позволяет в равной степени отнести Rasket к вымогателям, СМС-троянам и банковским вредоносам.
  2. Злоумышленники используют сразу несколько тактик: помимо ссылки на скачивание себя, в некоторых версиях текст спам-рассылки содержал ссылки на фишинговые сайты, а также сообщения с просьбой перевести деньги, например, на лечение больной дочери.
  3. Зловред сделан с использованием легитимного инструмента. Речь идёт о плагине для популярного приложения, позволяющем создавать другие программы.

Эксперты предупреждают, Rasket действительно опасен — телефон взломали, данные “слили”, а не имитировали утечку. Когда такое произошло, банковских карты, если их фото хранились на телефоне, нужно немедленно заблокировать и перевыпустить, а сохраненные на устройстве пароли (особенно если они хранились в простом текстовом формате) быстро сменить.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru