



Раскрыты секреты шпионского тандема Predator – Alien для Android

Раскрыты секреты шпионского тандема Predator – Alien для Android

Раскрыты секреты шпионского тандема Predator – Alien для Android

Эксперты Cisco Talos и Citizen Lab опубликовали результаты анализа семпла шпионской программы Predator и ее загрузчика Alien. Как оказалось, «Хищник» и «Чужой» тесно взаимодействуют, пытаясь собрать информацию в обход штатных средств защиты Android.

По данным Cisco, коммерческий шпион Predator разработки израильской Intellexa (ранее Cytrox) применяется против правозащитников, журналистов, политиков как минимум с 2019 года. Мобильный зловред обладает гибкой архитектурой, обеспечивающей доставку новых Python-модулей без повторного эксплойта.

Существуют две версии вредоноса: для iOS и Android; для совместного исследования был выбран образец, заточенный под Android. Анализ показал, что он умеет записывать телефонные звонки, собирать информацию из мессенджеров, а также скрывать приложения и предотвращать их исполнение при загрузке ОС.

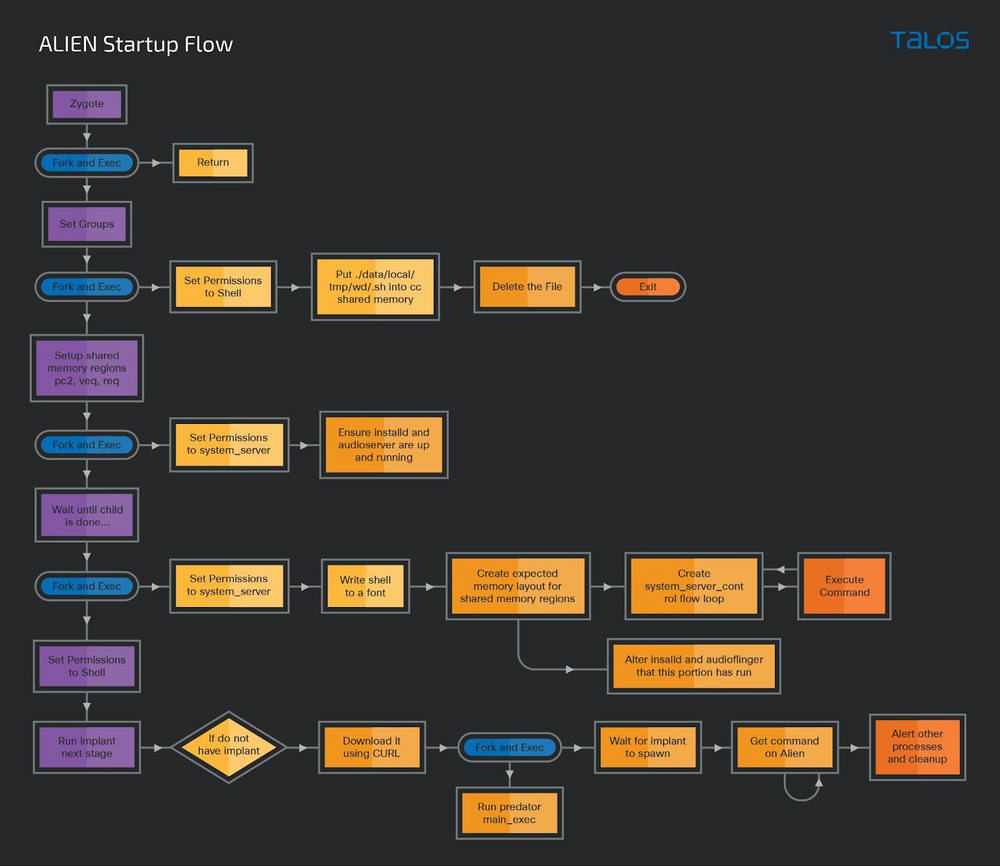
Функциональность Alien оказалась более богатой, чем у традиционных загрузчиков. Модуль внедряется в ключевой Android-процесс zygote64, скачивает с вшитого адреса библиотеку и дополнительные файлы Predator, активирует их и продолжает работать, обеспечивая взаимодействие шпионских компонентов.

При запуске Alien прежде всего определяет производителя зараженного устройства. Если это Samsung, Huawei, Oppo или Xiaomi, выполняется рекурсивное перечисление папок с этим именем — для последующей кражи пользовательских данных из браузеров, мессенджеров, клиентов имейл и соцсетей.

Вредоносный имплант умеет копировать содержимое конфигурационных файлов, списка контактов и телефонных вызовов, папок мультимедиа. Он также отвечает за обновление Predator , а для сокрытия его модулей ставит хуки на функцию ioctl() биндера Android.

Важной функцией шпиона является обход ограничений SELinux. Зловред использует контекст этого штатного механизма для получения доступа к нужным ему приложениям и файлам жертвы. Абьюз позволяет также скрывать вредоносные команды ioctl в системе: межпроцессное взаимодействие не входит в зону ответственности SELinux.

Многофункциональный модуль Alien также помогает Predator выводить краденые данные: он сохраняет их в общей области памяти перед записью на диск и последующей эксфильтрацией. Этот процесс тоже не вызывает подозрений у SELinux.


Сам Predator прибывает в систему в виде ELF-файла и создает среду выполнения Python, облегчающую шпионаж с помощью разнообразных модулей. Во взаимодействии с Alien зловред может выполнять произвольный код, вести аудиозапись, воровать данные, скрываться от обнаружения.

Интересной особенностью Predator является способность подменять SSL-сертификаты для перехвата зашифрованного трафика. Вредонос добавляет свой (кастомный) сертификат на уровне пользователя, чтобы не создавать помех нормальной работе устройства: подобное вмешательство могло бы выдать подмену.

Два модуля шпиона — tcore и kmem — извлечь и изучить не удалось. Первый предположительно используется для отслеживания местоположения зараженного устройства, второй позволяет зловреду повысить привилегии и получить доступ к пространству адресов ядра на чтение и запись.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru