



Gartner: в 2023 года государства потратят на ИТ на 8% больше

Gartner: в 2023 года государства потратят на ИТ на 8% больше

Gartner: в 2023 года государства потратят на ИТ на 8% больше

Правительства всех стран увеличат ИТ-расходы в 2023 году, следует из свежего исследования Gartner. Общие траты составят $590 млрд. Больше всего государства готовы вкладываться в новый софт и ИТ-сервисы.

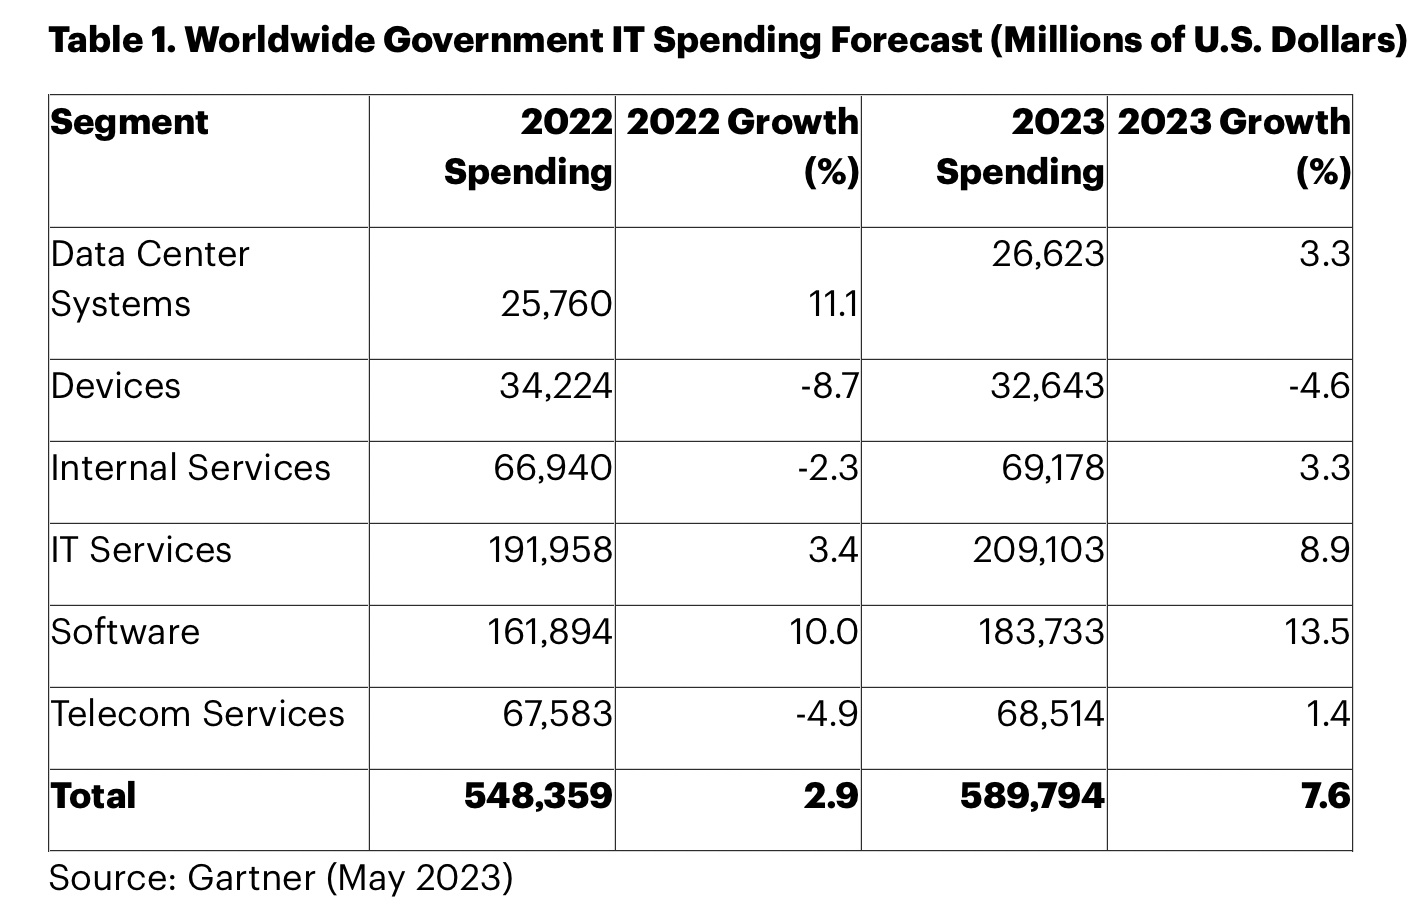
В этом году правительственные организации продолжат инвестировать в цифровые программы, говорится в отчете исследовательской компании Gartner Inc. По прогнозу, расходы правительств на информационные технологии по всему миру в 2023 году составят $589,8 млрд. Это на 7,6% больше, чем в 2022 году.

"Правительства все больше тратят свои ИТ-бюджеты на замену устаревших приложений”, — отмечает главный аналитик Gartner Апекша Кошик.

Опрос показал, что 57% в руководстве правительств планируют увеличить финансирование на модернизацию приложений — скачок в сравнении с 2022 года составляет 42%.

Если в прошлом году государства вкладывались в дата-центры, теперь фокус очевидно смещается в сторону ПО и ИТ-сервисов. Самый большой рост за инвестициями в софт — 13,5%.


Государственные расходы на ИТ-услуги в 2023 году также существенно вырастут — почти 9% против 3% годом ранее.

Рост расходов ожидается практически во всех категориях. Исключением станут только гаджеты — пользователи продолжают пользоваться техникой, купленной еще в пандемию.

В исследовании также отмечается всеобщая нехватка ИТ-специалистов. Это может стать большой проблемой для правительств, отмечает Кошик.

“В России уделяется большое внимание ИТ на уровне государства”, — комментирует аналитику Gartner для Anti-Malware.ru партнер и директор по развитию HRlink Дмитрий Махлин.

Россия входит в число стран-лидеров по уровню цифровизации государственных услуг, напоминает эксперт. Так, сейчас активно развивается проект создания единой цифровой платформы “Гостех” — с 1 апреля стартовал перевод на платформу федеральных ГИС.

Инвестиции в ИТ также продолжают расти, отмечает Махлин. В 2022 году ИКТ-бюджеты регионов увеличились на 32,4%, хотя первоначально ожидался рост не более 19%. Дополнительные деньги направляли на создание цифровой инфраструктуры и проекты импортозамещения.

Быстрее всего растет спрос на отечественное ПО в госсекторе, продолжает эксперт. По прогнозам Минцифры, к 2024 году затраты на программное обеспечение российской разработки составят 80% от всех расходов госкомпаний на информационные технологии.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru