



Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Киберпреступники запустили новую кампанию, нацеленную на сайты, работающие на движке WordPress. Злоумышленники эксплуатируют XSS-уязвимость в плагине Beautiful Cookie Consent Banner, который установили более 40 тысяч пользователей.

Beautiful Cookie Consent Banner обеспечивает стандартную функциональность — выводит форму согласия на установку файлов cookies. Задача атакующих — внедрить на уязвимый ресурс JavaScript, который будет запускаться в браузере каждого посетителя.

Подобная эксплуатация позволяет получить несанкционированный доступ к конфиденциальным данным, перехватить сессию, перенаправить пользователя на сторонний сайт и даже установить в его систему вредоносную программу.

На новые атаки обратили внимание специалисты Defiant. По их словам, брешь также позволяет неаутентифицированным злоумышленникам создавать злонамеренные аккаунты с правами администратора. Уязвимость затрагивает версии плагина до 2.10.1 включительно.

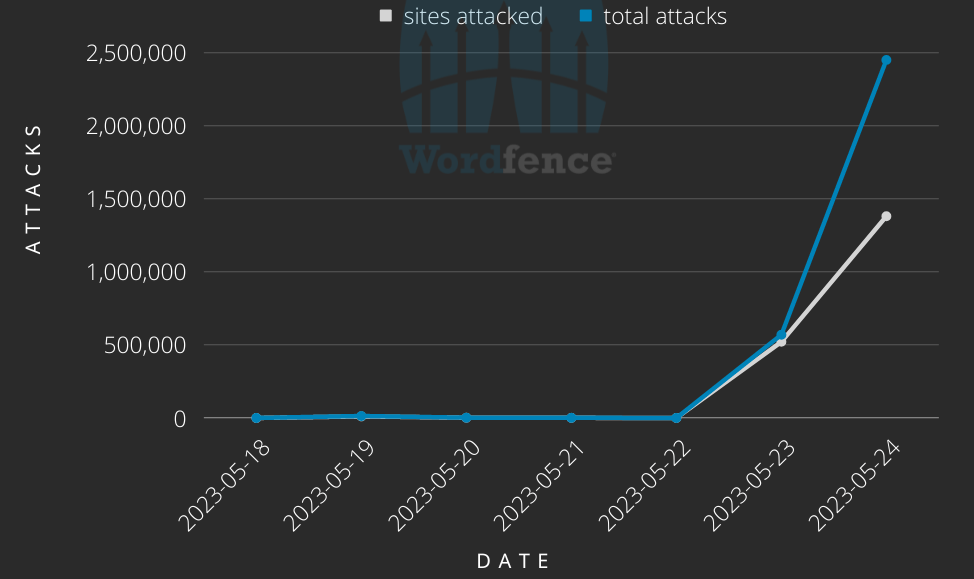
«Согласно нашим наблюдениям, дыра активно используется в атаках с 5 февраля 2023 года. Мы заблокировали почти три миллиона подобных атак, которые были нацелены более чем на 1,5 млн сайтов. В кампании участвуют около 14 тыс. IP-адресов», — пишут исследователи.


Администраторам затронутых веб-ресурсов рекомендуется установить версию Beautiful Cookie Consent Banner под номером 2.10.2.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru