



Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Киберпреступники запустили новую кампанию, нацеленную на сайты, работающие на движке WordPress. Злоумышленники эксплуатируют XSS-уязвимость в плагине Beautiful Cookie Consent Banner, который установили более 40 тысяч пользователей.

Beautiful Cookie Consent Banner обеспечивает стандартную функциональность — выводит форму согласия на установку файлов cookies. Задача атакующих — внедрить на уязвимый ресурс JavaScript, который будет запускаться в браузере каждого посетителя.

Подобная эксплуатация позволяет получить несанкционированный доступ к конфиденциальным данным, перехватить сессию, перенаправить пользователя на сторонний сайт и даже установить в его систему вредоносную программу.

На новые атаки обратили внимание специалисты Defiant. По их словам, брешь также позволяет неаутентифицированным злоумышленникам создавать злонамеренные аккаунты с правами администратора. Уязвимость затрагивает версии плагина до 2.10.1 включительно.

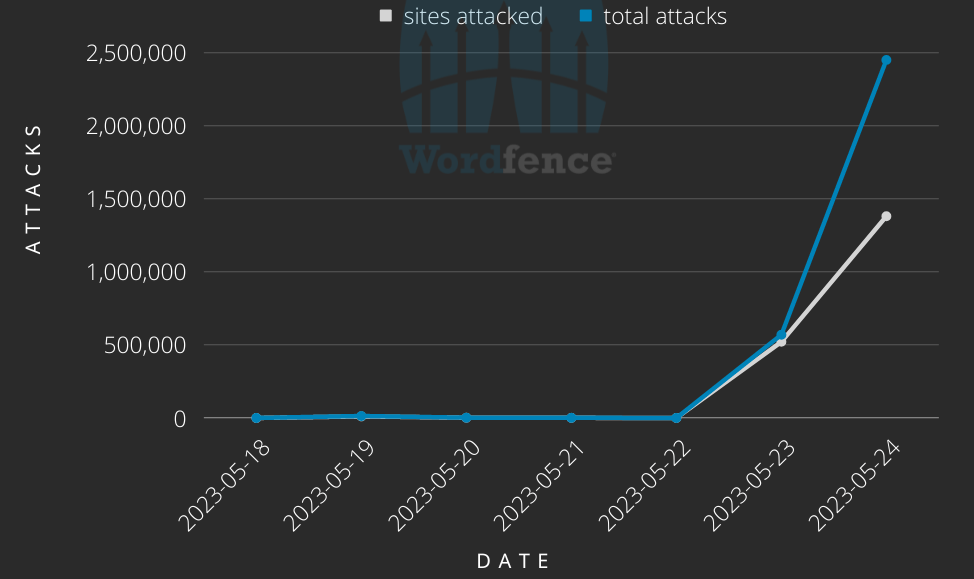
«Согласно нашим наблюдениям, дыра активно используется в атаках с 5 февраля 2023 года. Мы заблокировали почти три миллиона подобных атак, которые были нацелены более чем на 1,5 млн сайтов. В кампании участвуют около 14 тыс. IP-адресов», — пишут исследователи.


Администраторам затронутых веб-ресурсов рекомендуется установить версию Beautiful Cookie Consent Banner под номером 2.10.2.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru