



Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

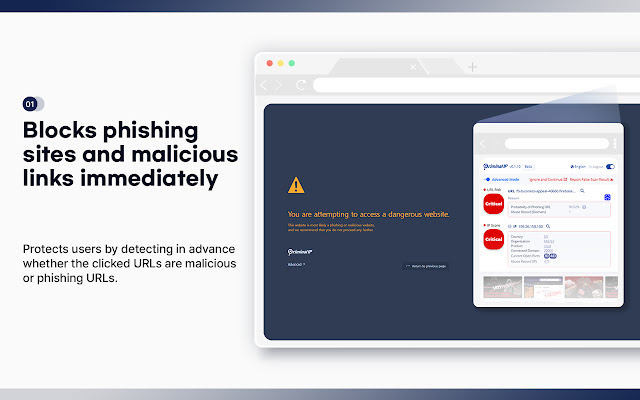
Корейская компания AI Spera, оператор OSINT-сервиса Criminal IP, выпустила бесплатное расширение для Google Chrome, предоставляющее защиту от фишинга. Новинка сканирует сайты в реальном времени, оценивает риски и принимает решение о блокировке URL.

Использование ИИ-технологий позволяет охраннику Phishing scams link checker выявлять недавно созданные мошеннические сайты, просматривать страницы перед открытием в браузере и ранжировать их по степени опасности: низкой, средней, высокой, критической.

Если угроз не обнаружено, пользователю отображается Safe — «ресурс безопасен для визита». Дополнительный механизм Scam Block обеспечивает мгновенную блокировку опасных ссылок при попытке перехода. Включение режима Advanced позволяет получить подробную информацию о сайте: данные Whois, уязвимости (обновляется), открытые порты и т. п.

Только что вышедший защитный продукт уже доступен в Chrome Web Store. Расширение автоматически включается после входа в браузер из-под персонального аккаунта, регистрация при этом не нужна.


Официальный запуск Criminal IP, сервиса поиска данных о киберугрозах по открытым источникам, состоялся 17 апреля. Использующая ИИ платформа ежедневно собирает и анализирует информацию об IP-адресах, помогая выявлять в интернете вредоносную активность, уязвимые веб-приложения и открытые для атак IoT-устройства. Бесплатная подписка предполагает доступ с ограниченными возможностями.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru