



Postgres Pro Enterprise 15 получила сертификат соответствия ФСТЭК России

Postgres Pro Enterprise 15 получила сертификат соответствия ФСТЭК России

Postgres Pro Enterprise 15 получила сертификат соответствия ФСТЭК России

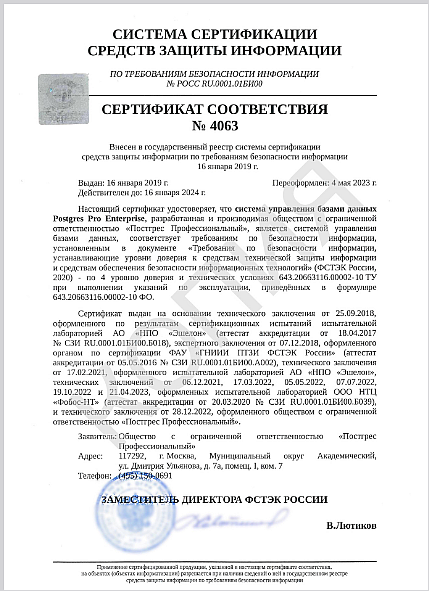
В конце прошлой недели вышло первое обновление 15-й версии Postgres Pro Certified в редакции Enterprise. Сертификат соответствия ФСТЭК РФ №4063 был переоформлен 4 мая 2023 года.

Новый выпуск проприетарной СУБД, основанной на кодовой базе PostgreSQL, поддерживает четыре версии ядра: 15.2.1, 14.7.1, 13.10.2, 11.19.1.

В блог-записи компании Postgres Professional перечислены основные изменения, включенные в состав новых сборок Postgres Pro Enterprise (более подробно см. последние замечания в каждой ветке):

  1. Добавлена поддержка ОС РОСА «КОБАЛЬТ» Сервер 7.9 и прекращена поддержка РОСА «КОБАЛЬТ» Сервер 7.3.
  2. Прекращена поддержка ОС SLES-12 SP3.
  3. Обновлены модули и расширения, входящие в состав дистрибутива: multimaster, aqo, pg_probackup, ptrack, pgpro_scheduler, pgbouncer, pgpro_stats, pgpro_pwr, plv8.
  4. Устранена уязвимость CVE-2022-41862 низкой степени опасности (возможность утечки содержимого памяти клиента при подключении с помощью Kerberos, патч для PostgreSQL версий с 12 по 15 доступен с 9 февраля).
  5. Исправлены ошибки и добавлены новые функции и средства оптимизации.

Сертификат ФСТЭК удостоверяет, что техническое решение соответствует требованиям к безопасности информации и защите от несанкционированного доступа — с указанием уровня доверия и класса защищенности. По этим показателям можно судить о сферах применения продукта.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru