



BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

BrutePrint: Android-смартфоны уязвимы к брутфорсу отпечатка пальца

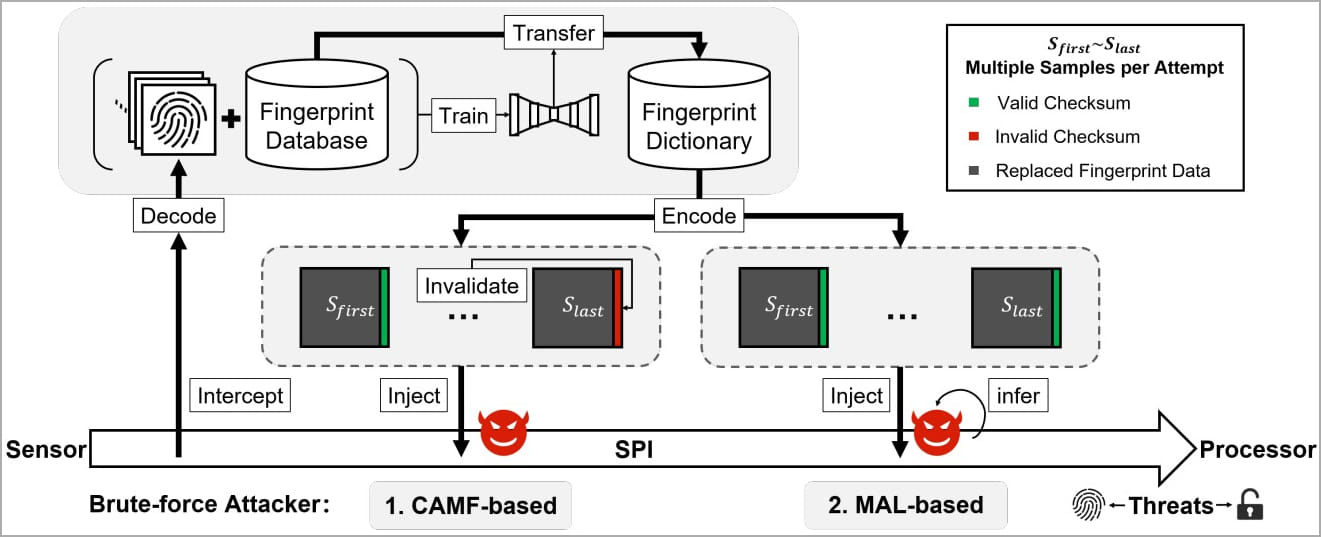
Специалисты Чжэцзянского университета и Tencent Labs рассказали о новом векторе атаки, который получил имя BrutePrint. Его суть заключается в бесконечном количестве попыток аутентификации по отпечатку пальца для получения контроля над мобильным устройством на Android.

Как известно, брутфорс-атаки подразумевают множество попыток входа с помощью пароля или другого кода, которые в процессе не раз заканчиваются ошибкой. Задача атакующих — получить несанкционированный доступ к аккаунтам, системам или сетям.

Китайским исследователям удалось обойти защитный механизм, блокирующий количество неудачных попыток входа с помощью отпечатка пальца на современных Android-смартфонах. В этом им помогла связка из двух уязвимостей: Cancel-After-Match-Fail (CAMF) и Match-After-Lock (MAL).

Технические подробности BrutePrint авторы опубликовали на ресурсе Arxiv.org. Согласно отчёту, им удалось выявить недостаточную защищённость биометрических данных в последовательном периферийном интерфейсе (Serial Peripheral Interface, SPI) датчиков отпечатков.

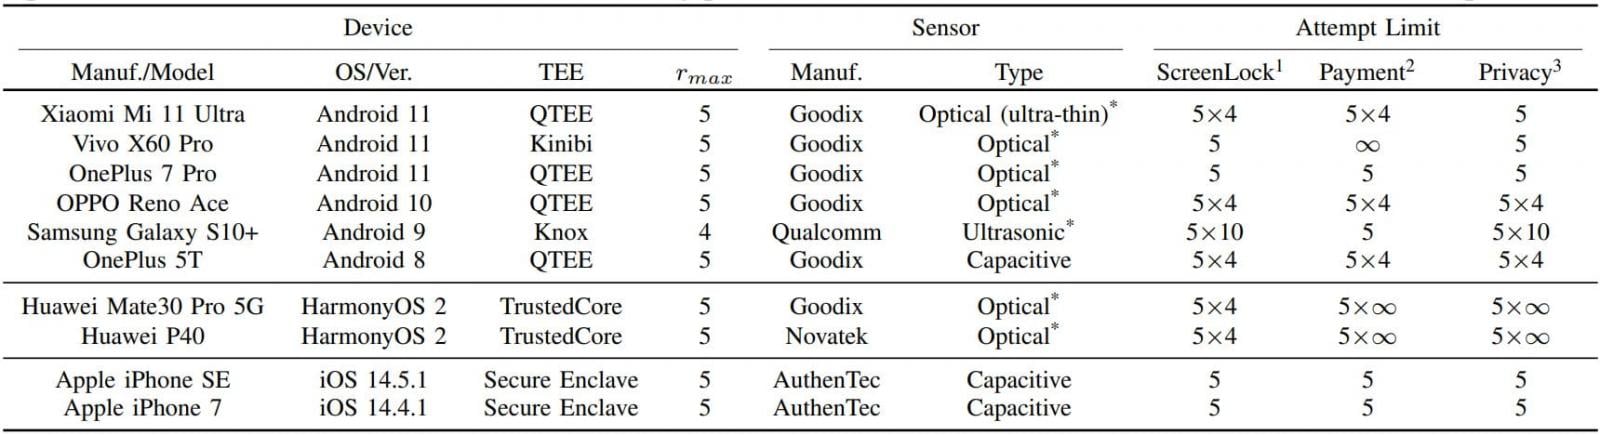
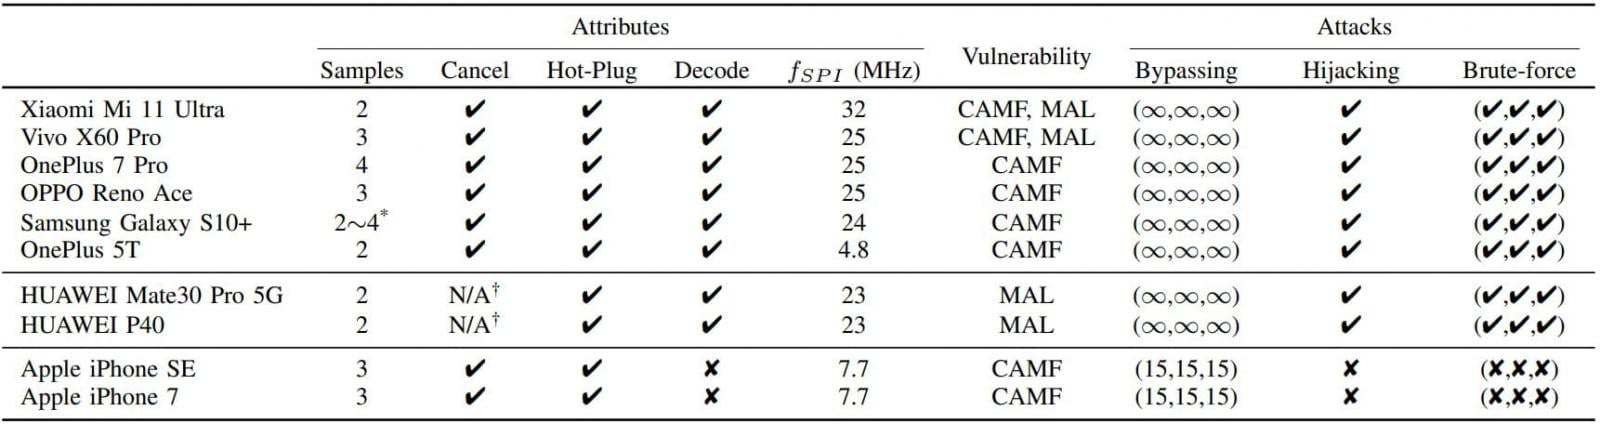
Эта брешь позволяет провести атаку вида «человек посередине» и получить доступ к образам отпечатков. Исследователи протестировали свой вектор на десяти популярных моделях смартфонов и смогли добиться неограниченного числа попыток аутентификации в ОС Android и HarmonyOS (Huawei).

В случае iOS эксперты смогли выбить себе десять дополнительных попыток входа.


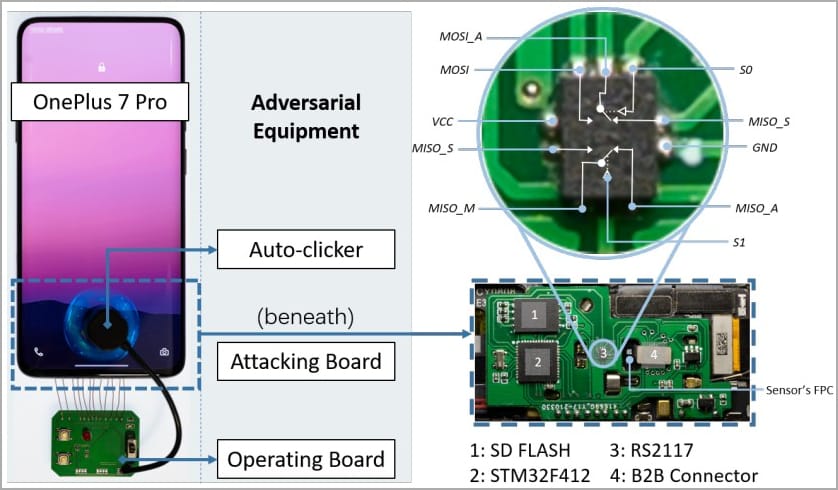
Стоит отметить, что для осуществления BrutePrint злоумышленнику необходим физический доступ к целевому устройству. Потребуется также доступ к базе данных отпечатков пальцев и оборудование, которое можно приобрести за 15 долларов (1198 рублей).


Интересный результаты тестов: все подопытные смартфоны уязвимы как минимум к одному из описанных багов. Android-девайсы допускают бесконечное число попыток подбора отпечатка, у «яблочных» устройств всё несколько надёжнее.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru