



В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

В APT-атаках на Донбасс и Крым засветился новый фреймворк — CloudWizard

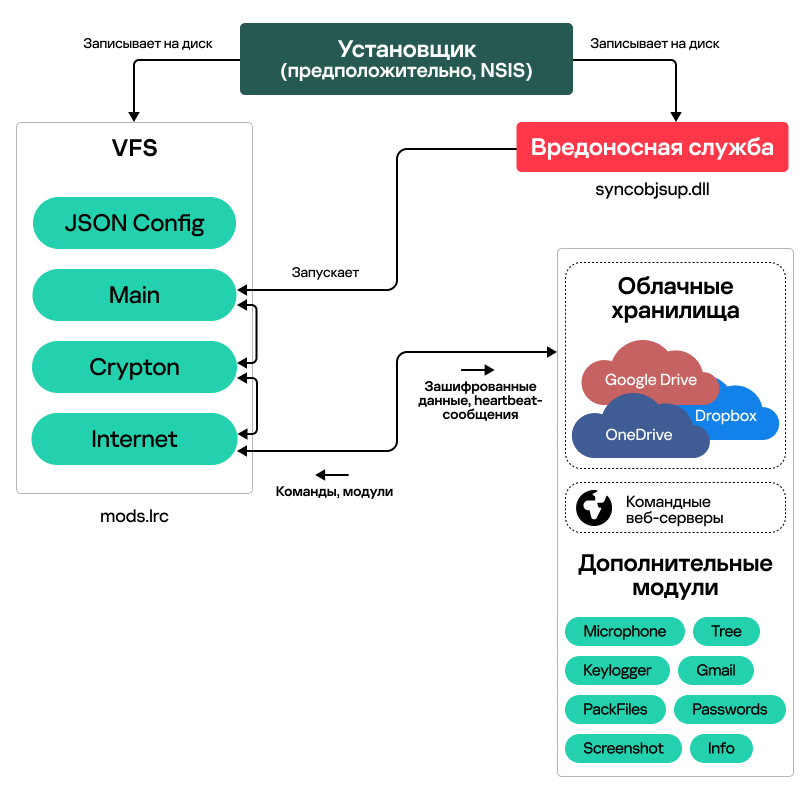
В этом месяце эксперты «Лаборатории Касперского» зафиксировали новые целевые атаки на территории ДНР, ЛНР и в Крыму. Разбор текущей кампании кибершпионажа выявил неизвестный ранее вредоносный фреймворк, которому было присвоено имя CloudWizard.

По данным Kaspersky, новобранец состоит из модулей, управляемых оркестратором, и регистрируется в системе как некая Windows-служба syncobjsup. Функциональность CloudWizard позволяет ему выполнять различные вредоносные действия, такие как сбор файлов, создание скриншотов, кража паролей и куки Gmail, перехват клавиатурного ввода, запись аудио с микрофона.


Проведенный анализ также выявил сходство с фреймворком CommonMagic, обнаруженным в ходе мартовских целевых атак в том же регионе. Дальнейшее расследование показало, что CloudWizard по коду, формату имен файлов и выбранным целям схож и с другими известными инструментами — теми, что лет семь назад применялись в операциях Groundbait (PDF) и BugDrop.

Полученные результаты позволяют предположить, что за всеми этими кампаниями кибершпионажа стоит одна и та же APT-группа. В настоящее время она активна не только в Донецке, Луганске, Крыму, но также в Центральной и Западной Украине.

«Группа, ответственная за эти атаки, ведёт кампании кибершпионажа в этом регионе более 15 лет и всё время совершенствует свои инструменты, — комментирует эксперт Kaspersky Леонид Безвершенко. — Учитывая, что геополитика по-прежнему важный фактор, формирующий ландшафт киберугроз, полагаем, что подобные атаки продолжатся в регионе в обозримом будущем».

Для защиты от сложных кибератак организациям рекомендуется предоставить специалистам SOC-центра доступ к самым свежим данным об угрозах, использовать EDR, дополнить защиту решениями, способными обнаружить сложную сетевую угрозу на ранней стадии, а также обучать сотрудников базовым правилам кибергигиены.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru