



Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

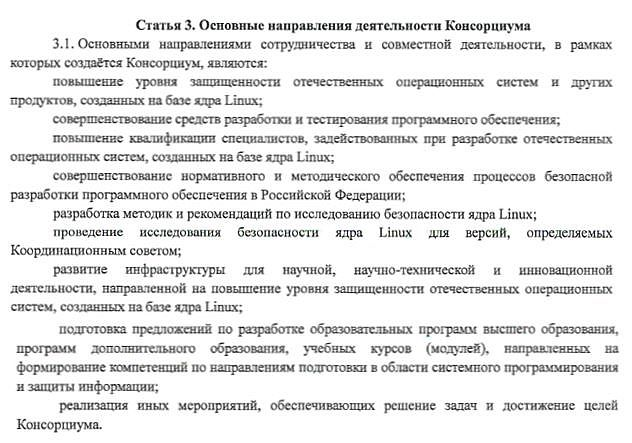
Институт системного программирования РАН учредил альянс, призванный консолидировать усилия по повышению защищенности Linux. Новообразование создано на базе Технологического центра исследования безопасности ядра Linux, работающего под эгидой ФСТЭК России.

Ученые надеются, что их инициатива не только расширит аудиторию участников исследований, но также позволит исключить дублирование, ускорить внедрение принципов безопасной разработки, усилить проводимую Технологическим центром работу по выявлению и устранению уязвимостей.


На настоящий момент в основной состав ядра Linux принято 154 исправления, подготовленные сотрудниками Технологического центра. Кроме баг-хантинга и создания патчей, там ведутся работы по другим направлениям:

  • формирование российской ветки ядра Linux (на основе версии 5.10) и её синхронизация с основным ядром ОС;
  • разработка инструментов анализа ядра;
  • создание методов тестирования ядра;
  • подготовка рекомендаций по безопасной разработке ОС на базе Linux;
  • разработка методик применения лучших практик разработки такого софта;
  • подготовка отечественных специалистов-разработчиков соответствующего профиля.

В число партнёров Центра входят «Айдеко», «ИнфоТеКС», «Код Безопасности», НТЦ «Модуль», «РЕД СОФТ», «РусБИТех-Астра», «НТЦ ИТ РОСА», «ФИНТЕХ», «Юзергейт», «ЯНДЕКС.ОБЛАКО».

Решения по ключевым техническим вопросам принимаются всем миром — по итогам голосования. По всей видимости, новый консорциум переймет эту практику.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru