



Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

Новый консорциум расширит работу над безопасностью ядра Linux в России

Институт системного программирования РАН учредил альянс, призванный консолидировать усилия по повышению защищенности Linux. Новообразование создано на базе Технологического центра исследования безопасности ядра Linux, работающего под эгидой ФСТЭК России.

Ученые надеются, что их инициатива не только расширит аудиторию участников исследований, но также позволит исключить дублирование, ускорить внедрение принципов безопасной разработки, усилить проводимую Технологическим центром работу по выявлению и устранению уязвимостей.


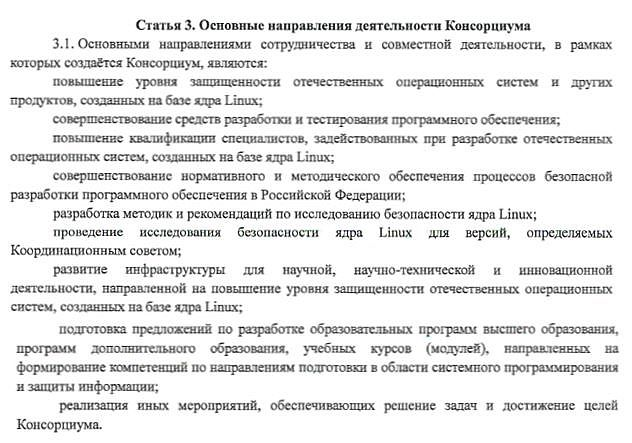
На настоящий момент в основной состав ядра Linux принято 154 исправления, подготовленные сотрудниками Технологического центра. Кроме баг-хантинга и создания патчей, там ведутся работы по другим направлениям:

  • формирование российской ветки ядра Linux (на основе версии 5.10) и её синхронизация с основным ядром ОС;
  • разработка инструментов анализа ядра;
  • создание методов тестирования ядра;
  • подготовка рекомендаций по безопасной разработке ОС на базе Linux;
  • разработка методик применения лучших практик разработки такого софта;
  • подготовка отечественных специалистов-разработчиков соответствующего профиля.

В число партнёров Центра входят «Айдеко», «ИнфоТеКС», «Код Безопасности», НТЦ «Модуль», «РЕД СОФТ», «РусБИТех-Астра», «НТЦ ИТ РОСА», «ФИНТЕХ», «Юзергейт», «ЯНДЕКС.ОБЛАКО».

Решения по ключевым техническим вопросам принимаются всем миром — по итогам голосования. По всей видимости, новый консорциум переймет эту практику.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru