



Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

На ландшафте киберугроз появилась новая версия Linux-вредоноса BPFDoor, в которой авторы реализовали более стойкое шифрование и обратное соединение (Reverse shell). Задача BPFDoor — проникнуть в систему жертвы и остаться там как можно дольше.

О заточенном под Linux вредоносе BPFDoor известно уже год, хотя его активность берёт начало аж в 2017 году. В мае 2022-го мы писали, что этот зловред использует давнюю уязвимость в Solaris для получения root.

BPFDoor получил своё имя из-за использования модуля отбора пакетов Berkeley Packet Filter (BPF) для получения инструкций и обхода ограничений межсетевого экрана на входящий трафик.

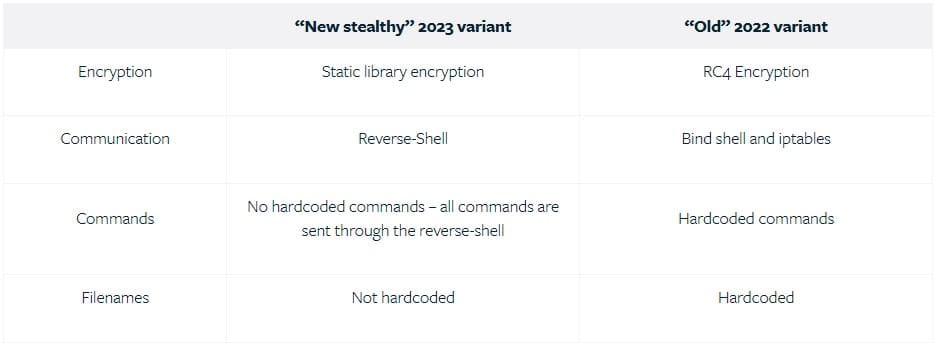
До 2022 года BPFDoor использовал RC4-шифрование, а для связи — bind shell и iptables. При этом команды и имена файлов были жёстко заданы в коде вредоносной программы. В новом варианте, обнаруженном экспертами Deep Instinct, уже есть шифрование статической библиотеки и обратная связь, а все команды отправляются соответствующим сервером (C2).


Благодаря нововведениям операторам BPFDoor удалось обеспечить более качественную обфускацию и, как следствие, незаметную работу вредоноса. Кроме того, убрав жёстко заданные в коде команды, авторы BPFDoor помогают ему уйти от детектирования антивирусными средствами.

Как отметили в Deep Instinct, последняя на данный момент версия трояна не распознаётся ни одним антивирусным движком на VirusTotal. Пока единственный способ «поймать» зловреда — обращать внимание на излишне подвижный трафик и мониторить логи.

Подпишитесь на новости

Трафик растёт быстрее доходов: в России обсуждают подорожание связи

Минцифры допускает ускорение роста тарифов на услуги связи в России. Такая возможность предусмотрена в базовом и целевом сценариях проекта обновлённой стратегии развития отрасли до 2035 года. При этом министерство подчёркивает: сценарные расчёты не означают автоматического повышения цен для абонентов.

Как сообщают «Известия», ознакомившиеся с документом, в 2021-2025 годах интернет-трафик в России увеличивался в среднем на 21,6% ежегодно.

Доходы от мобильной связи и фиксированного широкополосного доступа росли на 8%. Авторы проекта считают, что этот разрыв затрудняет финансирование расширения и модернизации сетей.

В Минцифры заявили, что любое повышение должно быть обосновано конкретными расходами операторов. Работа над стратегией продолжается. ФАС, в свою очередь, сообщила, что проверяет экономическую обоснованность изменений тарифов и принимает меры при выявлении нарушений.

Гендиректор TelecomDaily Денис Кусков допустил, что в ближайшие годы ежегодный рост тарифов может ускориться с нынешних, по его оценке, 8-10% до 15-20%.

Партнёр ComNews Research Леонид Коник оспорил тезис о нехватке средств у мобильных операторов. Он указал на высокую рентабельность бизнеса и значительные дивидендные выплаты. По его мнению, крупных вложений может потребовать прежде всего строительство сетей 5G с учётом требований к использованию российского оборудования.

RSS: Новости на портале Anti-Malware.ru