



Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Новая вредоносная программа Fleckpe для устройств на Android пробралась в официальный магазин приложений Google Play Store. Зловред, получивший имя Fleckpe, маскируется под легитимный софт, что позволило ему проникнуть более чем на 620 тыс. девайсов.

По словам специалистов «Лаборатории Касперского», Fleckpe представляет собой очередной вредонос, задача которого — генерировать несанкционированные платежи и подписывать пользователей на платные услуги. Ранее такой же принцип работы демонстрировали Jocker и Harly.

Авторы Fleckpe зарабатывают, получая процент от ежемесячной или единовременной абонентской платы ничего не подозревающих владельцев Android-устройств. В Kaspersky отмечают, что вредонос действует с прошлого года, однако детектировать его удалось лишь недавно.

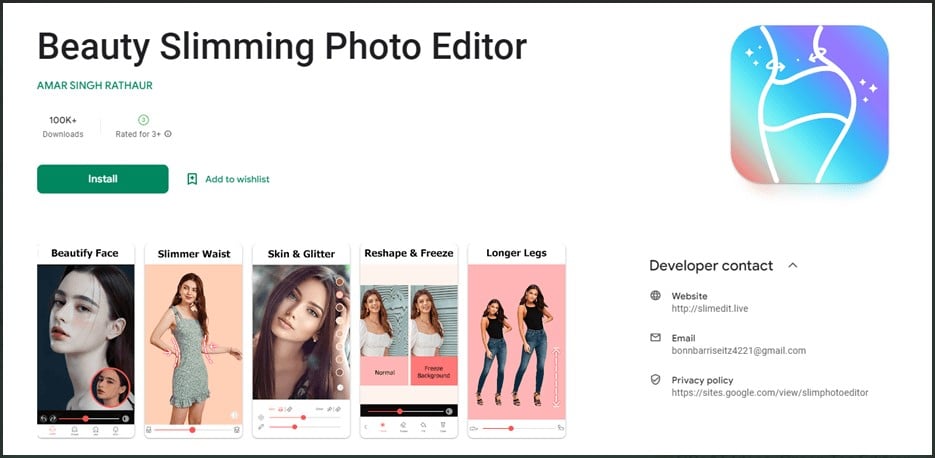
В общей сложности исследователи выявили в Google Play Store 11 троянизированных приложений, маскирующихся под редакторы изображений, фотобиблиотеки, обои и тому подобное:

  • com.impressionism.prozs.app
  • com.picture.pictureframe
  • com.beauty.slimming.pro
  • com.beauty.camera.plus.photoeditor
  • com.microclip.vodeoeditor
  • com.gif.camera.editor
  • com.apps.camera.photos
  • com.toolbox.photoeditor
  • com.hd.h4ks.wallpaper
  • com.draw.graffiti
  • com.urox.opixe.nightcamreapro

«На момент публикации нашего разбора все упомянутые приложения удалены из официального магазина. Тем не менее злоумышленники могли разместить другие программы, которые пока не попали в поле нашего зрения, а общее число установок вредоноса может быть больше», — гласит отчёт «Лаборатории Касперского».


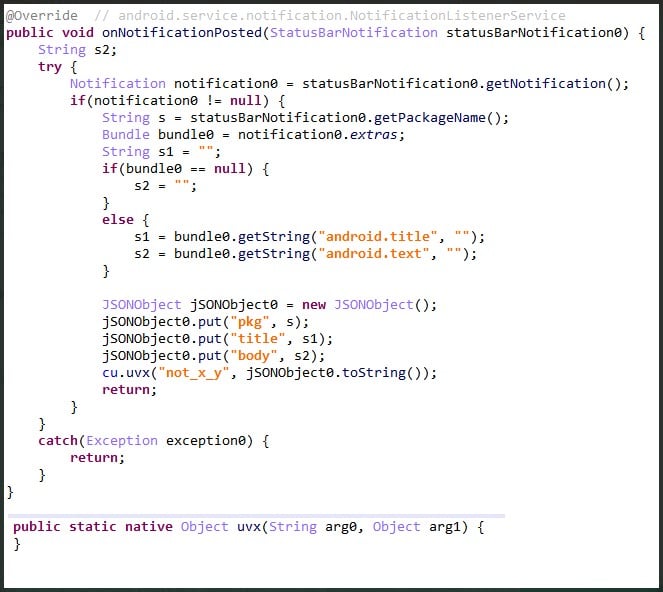
При запуске Fleckpe зловред декодирует спрятанный пейлоад, содержащий вредоносный код. Эта полезная нагрузка отвечает за связь с командным сервером и отправляет ему данные о заражённом устройстве.

В последних версиях Fleckpe разработчики переместили код, отвечающий за подписку, в нативную библиотеку, а пейлоаду осталось взаимодействие с уведомлениями и модификация отображения веб-страниц.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru